JWT-Lesegruppen ermöglichen es Ihnen, zu steuern, auf welche Bereiche Ihrer privaten Wissensdatenbank jeder authentifizierte Reader zugreifen kann. Wenn ein Reader sich über JWT SSO anmeldet, verwendet Document360 die Lesergruppen-IDs in seinem Token-Payload, um zu bestimmen, welche Projektversionen, Sprachen, Kategorien und Artikel er anzeigen darf.
Eine JWT-Lesergruppe ist identisch mit einer regulären Document360-Lesergruppe. Sie erbt die gleichen Einschränkungseinstellungen. Der einzige Unterschied ist, wie die Zuweisung funktioniert: Anstatt Leser manuell im Portal zuzuweisen, gibt man deren Gruppen-IDs direkt in die JWT-Nutzlast weiter.
Wann man JWT-Lesegruppen verwenden sollte
Nutze JWT-Lesergruppen, wenn du inhaltsbasierte Zugriffsbeschränkungen für Leser durchsetzen musst, die sich über JWT SSO authentifizieren.
Beispielszenario:
Du verkaufst ein Enterprise-Add-on mit eigener Konfiguration und API-Dokumentation. Nur Kunden, die dieses Add-on gekauft haben, sollten diese Artikel sehen. Alle anderen sollten nur die Standarddokumentation sehen.
Lösung:
- Erstelle eine Lesergruppe im privaten Document360-Projekt, die nur Zugriff auf die Kategorie Enterprise Add-on gewährt.
- Weisen Sie Leser dieser Gruppe basierend auf ihrer Abonnementstufe zu (übermittelt über JWT-Ansprüche beim SSO-Login).
Weitere häufige Szenarien sind:
- Ein Partnerintegrationsleitfaden, der nur für Leser von Partnerorganisationen sichtbar ist, nicht für allgemeine Kunden.
- Dokumentation der Beta-Funktionen ist auf Kunden beschränkt, die im Beta-Programm angemeldet sind.
- Mehrere Kundensegmente (zum Beispiel verschiedene regionale Produkt-SKUs), die unterschiedliche Ansichten derselben privaten Wissensdatenbank benötigen.
Wenn Ihre Wissensdatenbank öffentlich ist oder alle authentifizierten Leser denselben Inhalt sehen sollten, ist eine Zuweisung für die Lesergruppe nicht erforderlich.
Bevor du anfängst
- Dein Projekt muss JWT SSO konfiguriert haben. Falls du es noch nicht eingerichtet hast, siehe JWT konfigurieren in Document360.
- Mindestens eine Lesergruppe muss in Ihrem Projekt existieren. Sie können Lesergruppen aus dem Tab Einstellungen () > Benutzer & Berechtigungen > Leser & Gruppen > Lesergruppen erstellen und verwalten.
- Sie müssen eine Rolle als Projektverantwortlicher oder Administrator haben, um auf die Lesergruppeneinstellungen zugreifen zu können.
Lesergruppen-IDs sind nur für JWT-konfigurierte Projekte verfügbar. Sie sind auf regulären privaten Wissensdatenbankprojekten ohne JWT nicht sichtbar.
Schritt 1: Holen Sie sich Ihre Lesergruppen-ID
Jede Lesergruppe in Document360 hat eine eindeutige ID, die Sie in die JWT-Nutzlast aufnehmen, um Leser dieser Gruppe zuzuweisen.
- Gehe zu Einstellungen () > Benutzer & Berechtigungen > Leser & Gruppen.
- Wählen Sie den Reiter Lesergruppen aus.
- Finde die Lesergruppe, die du verwenden möchtest. Die Gruppen-ID wird unter dem Gruppennamen angezeigt.
- Klicken Sie auf das Kopieren-Symbol , um die Gruppen-ID in Ihre Zwischenablage zu kopieren.
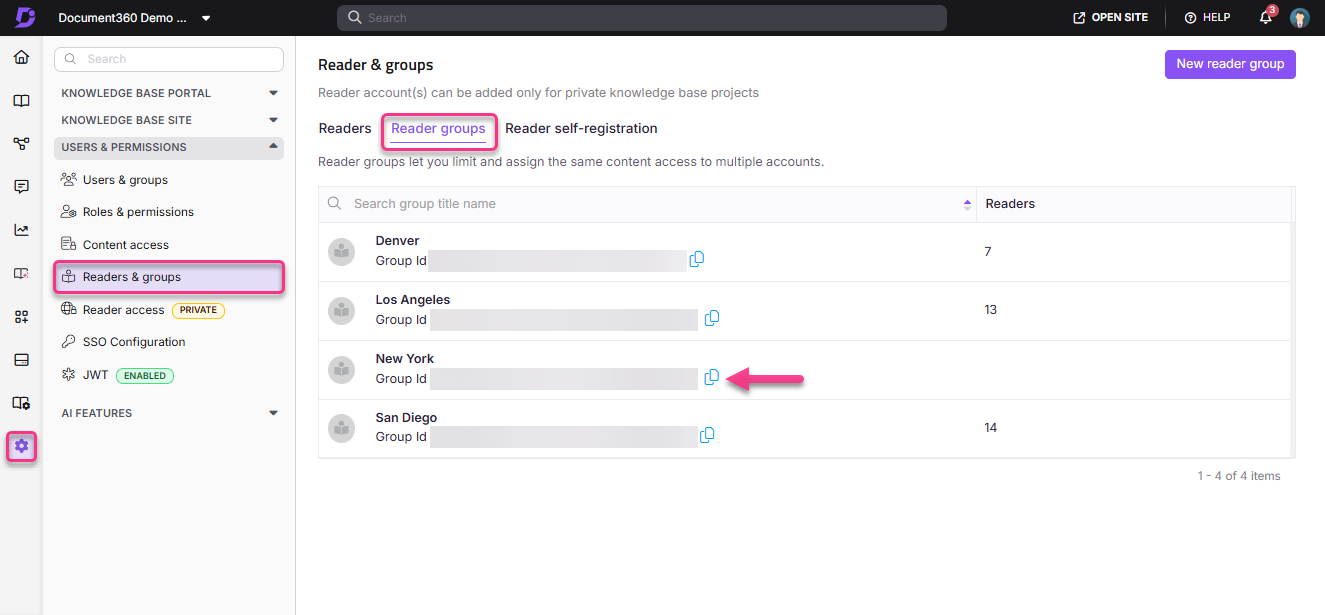
Schritt 2: Fügen Sie Lesergruppen-IDs Ihrer JWT-Nutzlast hinzu
Sobald du die Gruppen-ID hast, füge sie im readerGroupIds Feld deiner JWT-Nutzlast ein.
Verwenden Sie folgendes JSON-Format:
{
  "username": "john.doe",
  "firstName": "John",
  "lastName": "Doe",
  "emailId": "john.doe@example.com",
  "readerGroupIds": [
    "26b3812e-7879-4407-b1c9-5755c32b886a",
    "674eadcd-793f-4131-b1e0-c1f055cc83b7"
  ],
  "tokenValidity": 15,
  "providerName": "app.example.com"
}
Um einen Leser mehreren Gruppen zuzuweisen, fügen Sie jede Gruppen-ID als separaten Eintrag im Array hinzu, getrennt durch Kommas.
Beispiel für mehrere Gruppen:
"readerGroupIds": ["26b3812e-7879-4407-b1c9-5755c32b886a", "674eadcd-793f-4131-b1e0-c1f055cc83b7"]
Das Feld tokenValidity legt fest, wie lange der Token gültig bleibt, in Minuten. Der Mindestwert beträgt 5 Minuten und der Maximum 1440 Minuten (1 Tag).
Das Feld providerName ist nur erforderlich, wenn Ihr Projekt mehrere JWT-Konfigurationen hat. Setzen Sie es auf die Domäne der passenden JWT-Konfiguration. Weitere Informationen finden Sie unter Re-authenticating readers with multiple JWT-Konfigurationen.
Wenn der Leser sich authentifiziert und auf die Wissensdatenbank zuruft, gelten die in seiner zugewiesenen Lesergruppe definierten Einschränkungen automatisch. Er kann nur die Projektversionen, Sprachen, Kategorien und Artikel einsehen, die von dieser Gruppe erlaubt sind.
Wenn Änderungen der Lesergruppen in Kraft treten
Änderungen der Lesergruppen-IDs in der Nutzlast (Ergänzungen oder Entfernungen) treten erst nach Ablauf der aktuellen Sitzung des Lesers in Kraft, basierend auf der Token-Gültigkeitsperiode.
Beispiel: Wenn die Token-Gültigkeit auf 30 Minuten gesetzt ist und Sie eine neue Gruppen-ID zur Nutzlast hinzufügen, wird die Änderung erst nach 30 Minuten angewendet. Das Gleiche gilt beim Entfernen einer Gruppen-ID.
Plane alle Änderungen in der Lesergruppe mit dieser Verzögerung im Hinterkopf, besonders wenn du möchtest, dass Zugriffsänderungen sofort für einen bestimmten Leser wirksam werden.
Sprachzugriff für JWT-Reader im Widget
Wenn die JWT-Authentifizierung für das Widget konfiguriert ist, wird die Inhaltssichtbarkeit durch die dem authentifizierten Reader zugewiesenen Berechtigungen und die im Widget konfigurierten Inhaltszugriffsfilter bestimmt. Während der Anmeldung validiert das System die Berechtigungen des Lesers mit den Inhaltszugriffseinstellungen des Widgets. Nur die Berechtigungen, die sich zwischen der Lesergruppe und der Widget-Konfiguration überschneiden, werden bei der Bestimmung berücksichtigt, auf welche Inhalte der Leser zugreifen kann.
Wenn ein Reader zu einer Reader-Gruppe gehört, die Sprachberechtigungen besitzt, zeigt das Widget Inhalte nur in den Sprachen an, die über diese Reader-Gruppe verfügbar sind, selbst wenn das Widget selbst mit breiterem Zugriff konfiguriert ist, wie etwa projektbezogenen Zugriffen.
Um den Lesern den Zugang zu Inhalten in mehreren Sprachen zu ermöglichen.
- Konfigurieren Sie die Lesegruppe mit allen Sprachen, die dem Leser beim Anmelden zur Verfügung stehen sollten.
- Überprüfen Sie, dass die Inhaltszugriffseinstellungen des Widgets den Zugriff nicht auf eine engere Anzahl von Inhalten einschränken.
Best Practices
- Halte die Token-Gültigkeit so kurz, wie es für deinen Anwendungsfall praktisch ist. Kürzere Gültigkeit bedeutet, dass Zugriffsänderungen früher in Kraft treten.
- Überprüfen Sie regelmäßig Ihre Lesergruppenaufgaben, um sicherzustellen, dass die Leser keinen Zugriff mehr auf Inhalte behalten, die sie nicht mehr benötigen.
- Verwenden Sie das Kopier-Symbol im Portal, um Gruppen-IDs direkt einzufügen und so manuelle Transkriptionsfehler zu vermeiden.
- Test-Lesergruppenzuweisung nach jeder Payload-Änderung durch Anmeldung als Testleser-Account, um sicherzustellen, dass die Zugriffsbeschränkungen wie erwartet angewendet werden.
FAQ
Kann ein Leser mehr als einer Lesergruppe angehören?
Ja. Du kannst mehrere Gruppen-IDs im readerGroupIds Array einbauen. Der Leser erbt die kombinierten Zugriffsrechte aller zugewiesenen Gruppen.
Warum kann ich die Gruppen-ID in meinem Projekt nicht sehen?
Lesergruppen-IDs sind nur in JWT-konfigurierten Projekten sichtbar. Wenn Ihr Projekt kein JWT SSO aktiviert hat, erscheint das Gruppen-ID-Feld unter dem Reiter Lesergruppen nicht.
Was passiert, wenn ich eine ungültige Gruppen-ID zur Nutzlast hinzufüge?
Das Token wird weiterhin generiert, aber die ungültige Gruppen-ID wird keiner Gruppe zugeordnet. Der Leser hat möglicherweise nicht die erwarteten Zugriffsbeschränkungen. Verifizieren Sie Gruppen-IDs immer, indem Sie sie direkt aus dem Portal kopieren.
Wenn ich eine Gruppen-ID aus der Nutzlast entferne, verliert der Leser dann sofort den Zugriff?
Nein. Änderungen treten erst nach Ablauf des aktuellen Tokens in Kraft. Wenn die Token-Gültigkeit auf 30 Minuten gesetzt ist, gelten die Zugriffsänderungen 30 Minuten nach der letzten Token-Ausgabe.
Warum ist der CSV-Export-Button auf meiner Leser-Gruppenseite deaktiviert?
Document360 speichert keine Leserdetails für über JWT authentifizierte Leser, da diese extern in Ihrer eigenen Anwendung authentifiziert werden. Wenn eine Lesergruppe ausschließlich aus JWT-Lesern besteht, ist der Export CSV-Button für alle Rollen, einschließlich Admin und Owner, deaktiviert, da keine portal-gespeicherten Leserdaten zum Exportieren vorhanden sind. Wenn Ihr Projekt eine Mischung aus Normal-, SSO- und JWT-Readern unterstützt, können Normal- und SSO-Reader-Daten weiterhin exportiert werden, aber JWT-Reader-Daten nicht. Siehe den Artikel zur Export Reader-Gruppe für weitere Details zu dieser Einschränkung.