Konfigurieren Sie die JSON Web Token (JWT)-Authentifizierung, damit Leser sich sicher mit Token Ihrer Anwendung oder Ihrem Identitätsanbieter anmelden. Dieser Artikel behandelt die Einrichtungsschritte, die Sie in Document360 ausführen, bevor Sie Ihre Anwendung verbinden.
Nur Benutzer mit der Rolle Eigentümer oder Administrator können JWT in Document360 konfigurieren.
Bevor du anfängst
Dies ist der Weg zum Zugriff auf die Konfigurationseinstellungen () > Benutzer und Berechtigungen > Enterprise SSO > Erstellen von SSO > JWT.
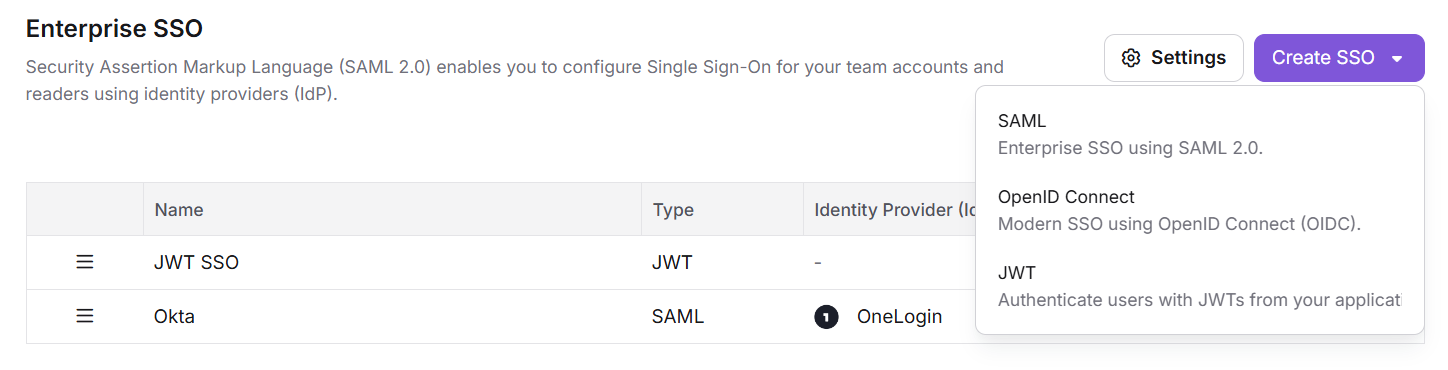
Neu bei JWT auf Document360
Wenn in Ihrem Projekt keine JWT-Konfiguration vorhanden ist, führen Sie die folgenden Schritte in der Reihenfolge durch:
- JWT-Login konfigurieren: Konfigurieren Sie die Einstellungen auf gemeinsamer Projektebene.
- Erstelle eine JWT-Konfiguration: Füge deine erste JWT-Konfiguration hinzu.
- Richten Sie Ihre Anwendung ein: Verbinden Sie Ihre Anwendung mit Document360.
Zusätzliche JWT-Konfigurationen und SSO-Anbieter (SAML oder OpenID) können jederzeit demselben Projekt hinzugefügt werden, ohne bestehende Konfigurationen zu beeinträchtigen.
Bestehende JWT-Konfiguration
Wenn Sie JWT vor Oktober 2026 eingerichtet haben, erscheint Ihre bestehende Konfiguration nun zusammen mit allen anderen SSO-Konfigurationen auf derselben Enterprise SSO-Seite unter Einstellungen () > Users & Permissions > Enterprise SSO. Ihre aktuelle JWT-Konfiguration bleibt aktiv, und Leser können sich weiterhin ohne Unterbrechung anmelden.
Aus der SSO-Konfigurationsliste können Sie:
- Verwenden Sie weiterhin die Konfiguration: keine Änderungen erforderlich.
- Bearbeiten Sie die Konfiguration: Klicken Sie auf das Bearbeiten-Symbol , um die Einstellungen zu aktualisieren.
- Lösche die Konfiguration: Klicke auf das Löschen-Symbol , um sie zu entfernen.
Um eine weitere JWT-Konfiguration hinzuzufügen, klicken Sie auf Create SSO, wählen Sie JWT und folgen Sie Schritt 1 und Schritt 2 unten. Ein Projekt kann bis zu 5 JWT-Konfigurationen haben. Ihre bestehende Konfiguration bleibt unverändert.
Um SSO zusammen mit JWT zu konfigurieren, klicken Sie auf SSO aus derselben Liste erstellen und wählen Sie SAML oder OpenID Connect. Ihre JWT-Konfiguration ist nicht betroffen. Beide sind gleichzeitig aktiv und die Leser sehen beide Optionen auf der Anmeldeseite. Siehe Verwaltung der JWT-Konfigurationen für Details, wie die Anmeldeseite aussieht.
Schritt 1: JWT-Login konfigurieren
Klicken Sie auf die Schaltfläche Einstellungen oben rechts auf der Enterprise-SSO-Seite , um den Login-Einstellungs-Dialog zu öffnen. Dies ist eine einmalige Projektebene-Einstellung, die für alle Anmeldeoptionen gilt und nicht per JWT-Konfiguration konfiguriert wird.
Um die Reihenfolge zu ändern, in der der JWT-Login-Button neben anderen Anmeldeoptionen auf Ihrer Wissensdatenbank erscheint, verwenden Sie direkt Drag-and-Drop oder Tastatur-Neuordnung in der SSO-Konfigurationsliste. Um mehr zu erfahren, lesen Sie Anmeldeoptionen Neuordnung.
Direkter JWT-Login
Standard: AN
- Wenn aktiviert, werden die Leser direkt zur JWT-Anmeldung weitergeleitet, ohne dass ein Anmeldebildschirm angezeigt wird. Dies ist passend, wenn JWT die einzige Authentifizierungsmethode für Ihre Wissensdatenbank ist.
- Wenn deaktiviert, wird den Lesern ein Anmeldebildschirm angezeigt, der alle konfigurierten Anmeldeoptionen (JWT, SSO und das Standard-Document360-Anmeldesystem) zeigt. Deaktivieren Sie diese Einstellung, wenn mehrere Authentifizierungsmethoden aktiv sind und die Leser ihre Anmeldemethode wählen müssen. Eine Bestätigung ist erforderlich, bevor diese Änderung angewendet wird.
- Wenn mehrere JWT-Konfigurationen und SSO eingerichtet sind, der Projektbesitzer aber möchte, dass die Leser sich nur über JWT-Authentifizierung anmelden, kann er die direkte JWT-Anmeldung aktivieren.
Deaktivieren Sie die Standard-Anmeldeseite
Standard: AUS
- Wenn aktiviert, ist der Standard-E-Mail- und Passwort-Login von Document360 verborgen. Leser können sich nur über konfigurierte JWT- oder SSO-Anbieter authentifizieren. Dies wird typischerweise in Unternehmensumgebungen verwendet, in denen der gesamte Lesezugriff über ein zentralisiertes Identitätssystem gesteuert werden muss.
Aktivieren Sie diese Einstellung erst, nachdem die JWT- oder SSO-Authentifizierung vollständig konfiguriert und getestet wurde. Wenn der externe Authentifizierungsanbieter falsch konfiguriert ist, können Leser nicht auf die Wissensdatenbank zugreifen.
Klicken Sie auf Schließen , um den Dialog zu schließen. Änderungen werden sofort angewendet.
Schritt 2: Erstellen Sie eine JWT-Konfiguration
Aus der SSO-Konfigurationsliste klicken Sie auf Create SSO und wählen Sie dann JWT aus. Das Modal Create SSO - JWT öffnet mit zwei Tabs: Authentifizierung und Servereinstellungen.
Registerkarte Authentifizierung
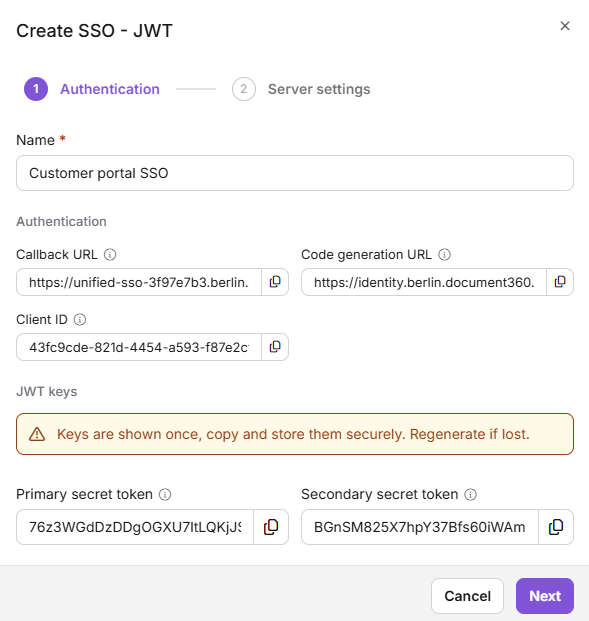
Name
Geben Sie einen beschreibenden Namen ein, um diese Konfiguration zu kennzeichnen, zum Beispiel "Customer Portal SSO". Dieser Name erscheint in der SSO-Konfigurationsliste. Wenn der Login-Button aktiviert ist, wird dieser Name auch den Lesern auf der Anmeldeseite angezeigt, sodass er für das Publikum, das sich anmeldet, sinnvoll sein sollte.
Authentifizierung
Dies sind schreibgeschützte Werte, die von Document360 generiert werden. Kopieren Sie sie mit dem Kopieren-Button und konfigurieren Sie sie in Ihrem Identitätsanbieter oder Ihrer Client-Anwendung.
| Spielfeld | Beschreibung |
|---|---|
| Rückruf-URL | Die Weiterleitungs-URL, an die der Identitätsanbieter nach erfolgreicher Authentifizierung die Leser schickt. Registrieren Sie diese in Ihrem IdP, um den Anmeldeprozess abzuschließen. |
| Code-Generierungs-URL | Der Endpunkt Document360 ruft auf, um das Token abzurufen, das zur Anmeldung von Readern verwendet wird. |
| Kunden-ID | Automatisch generiert von Document360. Dies ist die eindeutige Kennung für diese JWT-Konfiguration. Kopieren Sie sie und fügen Sie sie Ihrer Client-Anwendung hinzu. |
JWT-Schlüssel
Geheime Token werden zum Zeitpunkt der Erstellung nur einmal angezeigt. Kopieren und speichern Sie sie sicher, bevor Sie das Modal schließen. Wenn sie verloren gehen, müssen sie regeneriert werden, was die vorherigen Token sofort ungültig macht.
Document360 generiert automatisch zwei geheime Tokens, wenn das Modal geöffnet wird. Diese Token sind nur während dieser Sitzung im Klartext sichtbar. Sobald das Modal geschlossen ist, sind sie maskiert und können nicht abgerufen werden.
| Token | Zweck |
|---|---|
| Primäres geheimes Token | Unterzeichnet und verifiziert JWT-Authentifizierungsanfragen zwischen Ihrer Anwendung und Document360. Dieses Token muss vertraulich behandelt werden. Falls kompromittiert, generieren Sie es sofort neu und aktualisieren Sie Ihre Anwendung, um unbefugten Zugriff zu verhindern. |
| Sekundärer geheimer Token | Dient als Backup-Signierungsschlüssel, um die Rotation von Zugangsdaten ohne Serviceunterbrechung zu unterstützen. Während der Rotation ermöglicht das sekundäre Token die Fortsetzung der Authentifizierung, während das primäre Token aktualisiert wird. |
Verwenden Sie das Kopieren-Symbol neben jedem Feld und Token, um dessen Wert zu kopieren. Klicken Sie auf Nächsten, um zum Reiter Servereinstellungen weiterzufahren.
Tab Servereinstellungen
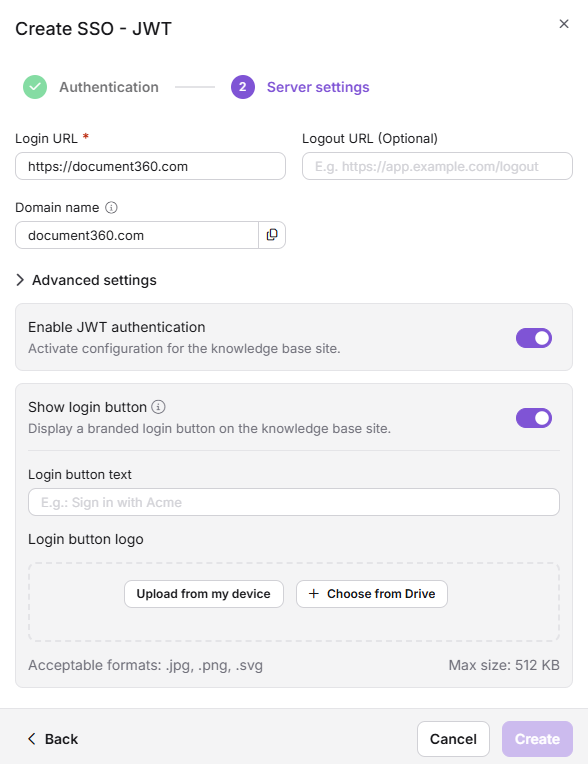
| Spielfeld | Erforderlich | Beschreibung |
|---|---|---|
| Login-URL | Ja | Die URL in Ihrer Anwendung, an die die Leser geschickt werden, um sich zu authentifizieren (zum Beispiel, https://app.example.com/login). |
| Anmelde-URL | Nein | Die URL, auf die Leser nach dem Ausloggen umgeleitet werden (zum Beispiel, https://app.example.com/logout). Wenn nicht angegeben, werden die Leser auf die Standard-JWT-Abmeldeseite von Document360 weitergeleitet. |
| Domainname | — | Automatisch abgeleitet von der Login-URL. Dies ist die Domain, die mit dieser JWT-Konfiguration verknüpft ist. Wenn ein Leser diese Domain auf der Login-Seite eingibt, wird er auf die Login-URL dieser Konfiguration weitergeleitet. Die Domain muss auf allen JWT-Konfigurationen im Projekt eindeutig sein. |
Regeln zur Erkennung von Domainnamen:
- Unterdomänen werden als separate Einträge behandelt.
portal.example.comundexample.comsind separate Domänen und können verschiedenen Konfigurationen zugewiesen werden. - Wildcard-Domains wie diese
*.example.comwerden nicht unterstützt. Jede Domain muss einen exakten Wert haben. - Eine bereits einer anderen JWT-Konfiguration im selben Projekt zugewiesene Domäne kann nicht wiederverwendet werden. Ein Inline-Validierungsfehler wird beim Speichern angezeigt.
Erweiterte Einstellungen
Erweiterte die Erweiterten Einstellungen , um die folgenden Optionen zu konfigurieren.
Aktivieren Sie die JWT-Authentifizierung
Standard: AN
Wenn aktiviert, ist diese Konfiguration aktiv und Leser können sie zum Anmelden nutzen. Das Deaktivieren deaktiviert die Konfiguration, ohne sie zu löschen, was nützlich ist, um eine Konfiguration vorübergehend auszusetzen, ohne die Einstellungen zu verlieren.
Anmelde-Button anzeigen
Standard: AUS
Wenn aktiviert, erscheint auf der Wissensdatenbank-Login-Seite ein gebrandeter Login-Button für diese Konfiguration. Dies bietet den Lesern eine direkte Anmeldeoption, ohne einen Domainnamen eingeben zu müssen.
Maximal 3 JWT-Login-Buttons können gleichzeitig auf der Login-Seite angezeigt werden. Wenn dieses Limit erreicht ist, wird der Schalter automatisch für zusätzliche Konfigurationen deaktiviert. Leser, die Konfigurationen ohne sichtbaren Button zugewiesen sind, können sich weiterhin authentifizieren, indem sie ihren Domainnamen im Domainnamen-Feld auf der Anmeldeseite eingeben. Um die Reihenfolge zu steuern, in der JWT- und SSO-Buttons auf der Anmeldeseite erscheinen, siehe Anmeldeoptionen Neuordnung.
Wenn der Anmeldeknopf aktivieren aktiviert ist, stehen folgende zusätzliche Felder zur Verfügung:
- Login-Button-Text: Das auf dem Button angezeigte Etikett. Dies sollte die Authentifizierungsquelle für die Leser klar angeben.
- Login-Button-Logo: Ein Bild, das hochgeladen wurde, um den Button zu branden. Akzeptierte Formate: JPG, PNG, SVG. Maximale Dateigröße: 512 KB.
Klicken Sie auf Erstellen , um die Konfiguration zu speichern.
Schritt 3: Richten Sie Ihre Bewerbung ein
Kopieren Sie die folgenden Werte aus der JWT-Konfiguration und fügen Sie sie den entsprechenden Feldern Ihrer Client-Anwendung hinzu:
- Kunden-ID
- Rückruf-URL
- Code-Generierungs-URL
- Primäres geheimes Token
- Sekundärer geheimer Token
Klicken Sie auf Erstellen. Der Button bleibt inaktiv, bis alle erforderlichen Felder gültige Werte enthalten. Nach Erfolg schließt sich das Modal und die neue Konfiguration erscheint in der SSO-Konfigurationsliste.
Leser benötigen kein separates Document360-Konto. Die Authentifizierung erfolgt vollständig über Ihre Anwendung. Ein Konto in Ihrer Anwendung reicht aus, damit ein Leser auf die Wissensdatenbank zugreifen kann.
Sobald du die Konfiguration gespeichert hast, gehe mit Implement JWT in deiner Anwendung fort, um die Backend-Redirect-Logik einzurichten.
Um eine Konfiguration zu aktivieren oder zu deaktivieren, geheime Token neu zu generieren, das Domainrouting zu verwalten oder Audit-Logs nach dem Live-Gehen zu überprüfen, siehe Verwaltung der JWT-Konfigurationen.