Document360 unterstützt SAML SSO mit jedem Identity Provider (IdP), der das SAML 2.0-Protokoll unterstützt, auch wenn es nicht explizit in den IdP-Optionen von Document360 aufgeführt ist. Dieser Artikel führt Sie durch die Konfiguration von SSO zwischen Document360 und einem benutzerdefinierten oder nicht gelisteten Identity Provider.
Nur Benutzer mit der Rolle Eigentümer oder Administrator können SSO in Document360 konfigurieren.
Was man mit einem benutzerdefinierten IdP machen kann
| Leistungsfähigkeit | Unterstützt |
|---|---|
| Benutzer-(Portal-)Authentifizierung | Ja |
| Leser- (Wissensdatenbank-)Authentifizierung | Ja |
| IdP-initiierte Anmeldung | Ja |
| SCIM-Bereitstellung | Ja (wenn dein IdP das unterstützt) |
| SSO-Konfigurationsvererbung (Eltern-Kind-Projekte) | Ja |
Bevor du anfängst
- Sie verfügen über die notwendigen Zugangsdaten und administrativen Zugriff sowohl auf Document360 als auch auf Ihren gewählten Identitätsanbieter.
- Du hast Eigentümer - oder Administratorzugriff in deinem Document360-Projekt.
- Ihr Identitätsanbieter unterstützt SAML 2.0.
- Öffne Document360 und deinen Identitätsanbieter in zwei separaten Browser-Tabs. Du musst während der Einrichtung mehrmals zwischen ihnen wechseln.
Schritt 1: Erstellen Sie eine SAML-Anwendung in Ihrem Identitätsanbieter
Füge eine neue Anwendung in deinem IdP hinzu
- Melden Sie sich in der Admin-Konsole Ihres Identitätsanbieters an.
- Finden Sie den Bereich, in dem Sie Anwendungen erstellen oder verwalten können (oft als Anwendungen, Unternehmensanwendungen oder ähnlich bezeichnet).
- Wählen Sie die Option aus, eine neue Anwendung zu erstellen.
- Konfigurieren Sie die Grundeinstellungen für die neue Anwendung:
- Anwendungsname: Geben Sie einen Namen ein, zum Beispiel "Document360 SSO".
- Anwendungstyp: Wählen Sie SAML 2.0 als Anmeldemethode aus.
- Speichere deine Anwendungseinstellungen.
Schritt 2: Konfigurieren Sie SAML in Ihrem IdP mit den Parametern von Document360
Holen Sie sich die Parameter des Service Provider von Document360
- Öffne Document360 in einem separaten Tab.
- Navigieren Sie zu Einstellungen () > Benutzer & Berechtigungen > Enterprise SSO.
- Klicken Sie auf Create SSO.
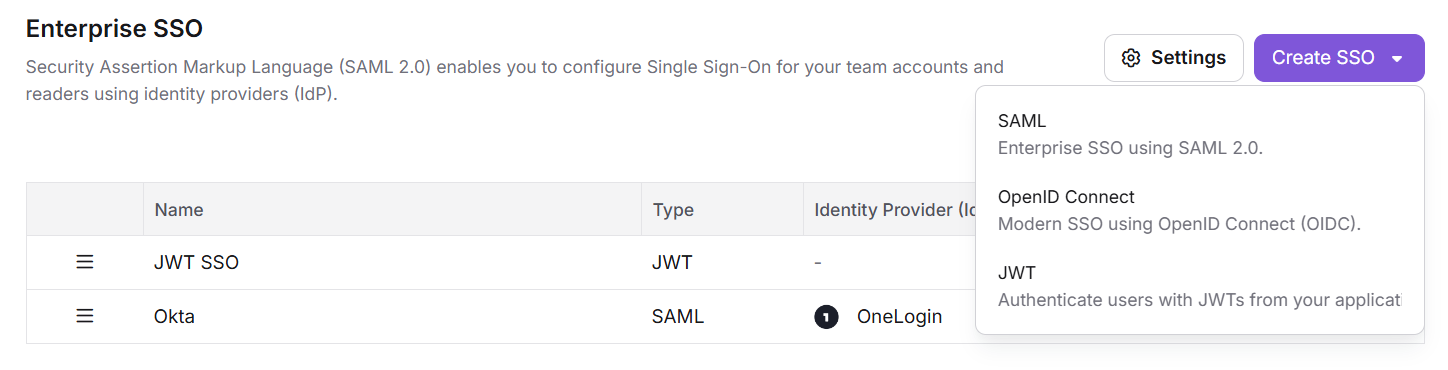
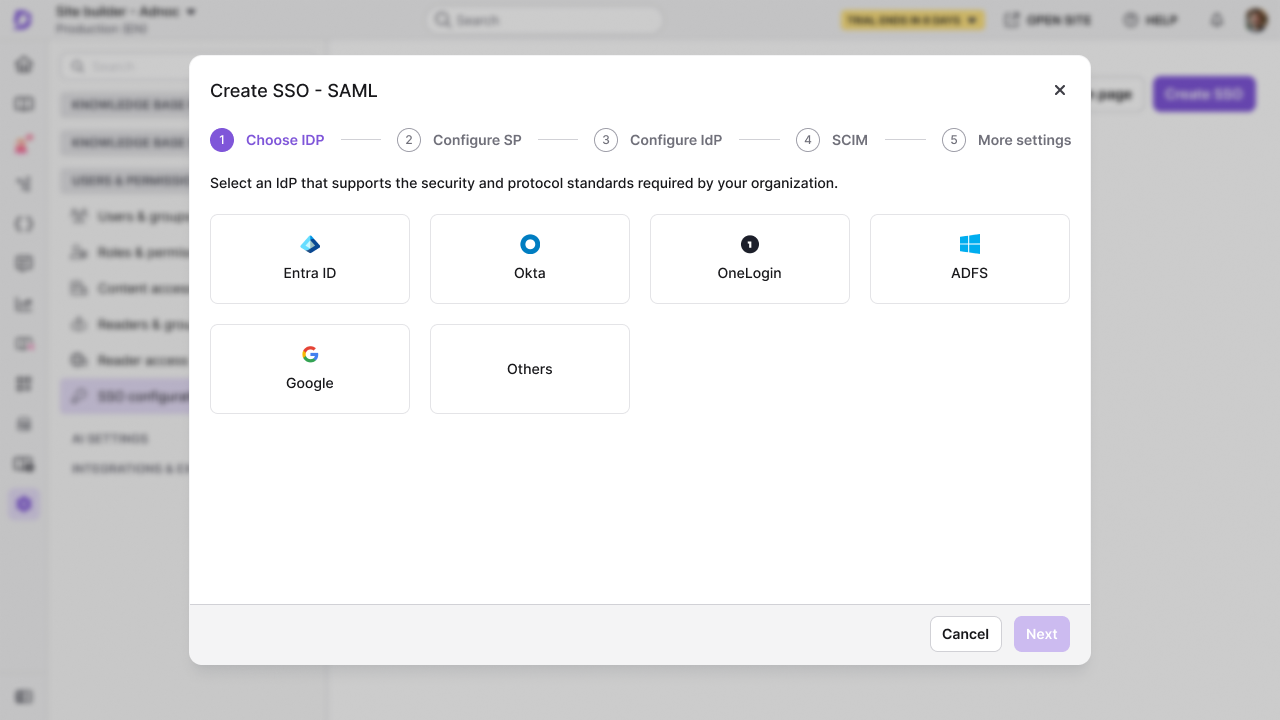
- Wählen Sie Andere als Ihren Identitätsanbieter (IdP) aus, um automatisch zum Schritt SP konfigurieren zu navigieren.
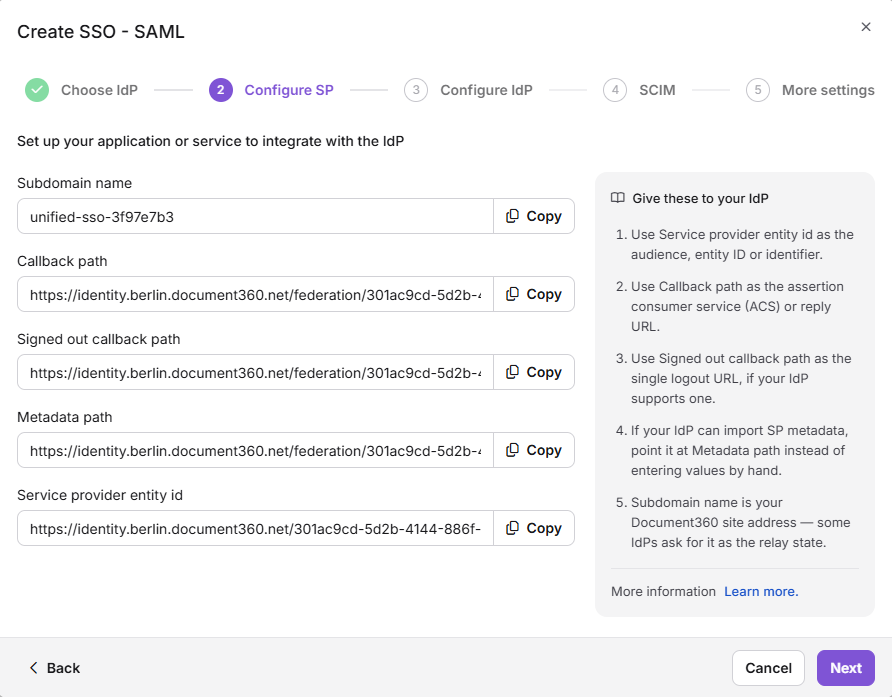
- Der Schritt SP konfigurieren zeigt die Parameter an, die Sie benötigen, um SAML in Ihrem Identitätsanbieter zu konfigurieren.
Gib die Document360-Parameter in deinem IdP ein
In der SAML-Konfiguration Ihres Identity Providers geben Sie die Document360-Parameter mithilfe der untenstehenden Zuordnung ein.
| Dein IDP | Document360 |
|---|---|
| Single Sign-On-URL | Rückrufpfad |
| Entitäts-ID | Dienstanbieter-Entitäts-ID |
| Publikum URI | Dienstanbieter-Entitäts-ID oder Single Sign-On-URL |
Konfigurieren Sie die Attributzuordnung in Ihrem IdP
Sie müssen möglicherweise Attributanweisungen in Ihrem Identity Provider konfigurieren. Fügen Sie die folgenden Attribute hinzu.
| Attributname | Wert |
|---|---|
| NameID | user.email oder Benutzer-ID |
| user.email | |
| Name | user.name |
Attributnamen sind groß- und grossschreibungsabhängig.
Erledige jede zusätzliche Konfiguration in deinem IdP
- Geben Sie alle zusätzlichen Konfigurationsdetails an, die Ihr Identitätsanbieter benötigt.
- Überprüfe deine Einstellungen und speichere die SAML-Konfiguration.
- Klicken Sie in Document360 auf Nächsten, um zum Schritt IdP konfigurieren zu navigieren.
Schritt 3: Schließen Sie die SSO-Konfiguration in Document360 ab
Konfigurieren Sie den Identitätsanbieter in Document360
- Kehren Sie zum Document360-Tab zurück, der den Schritt IdP konfigurieren anzeigt.
- Das Feld "Eine bestehende Verbindung konfigurieren" erlaubt es Ihnen, eine bereits erstellte SSO-Konfiguration zu erben. Wenn Sie diese Option auswählen, wird die aktuelle SSO-Konfiguration als Kind gesetzt und es können keine Änderungen daran vorgenommen werden.
Weitere Informationen zur Vererbung finden Sie unter Inherit from other application.
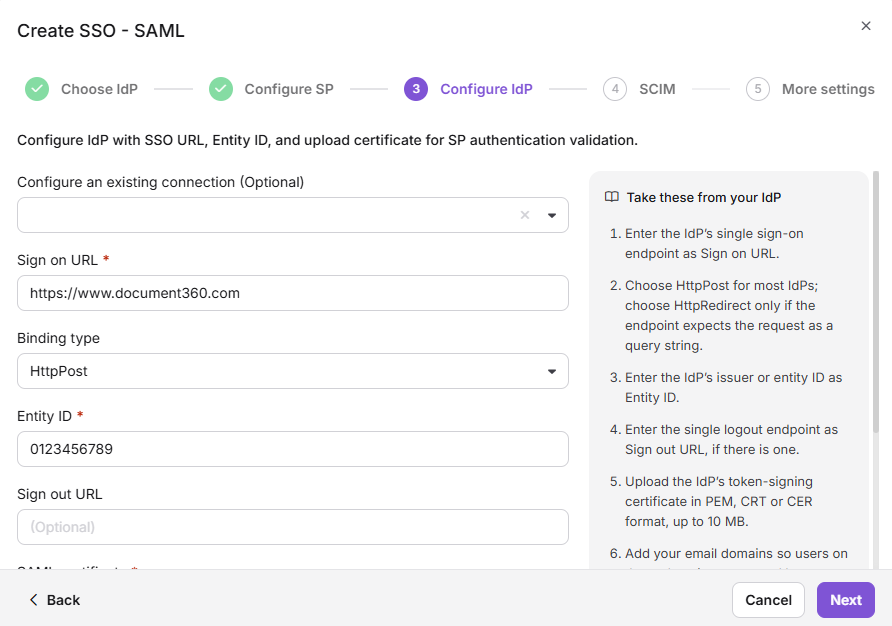
- Geben Sie die entsprechenden Werte von Ihrem Identitätsanbieter mit der untenstehenden Abbildung ein.
| Identitätsanbieter | Document360 |
|---|---|
| Single Sign-On-URL | Anmelde-URL |
| Identitätsanbieter-Aussteller | Entitäts-ID |
| SAML-Zertifikat (X.509) | SAML-Zertifikat |
- Laden Sie das X.509-Zertifikat von Ihrem Identitätsanbieter herunter und laden Sie es in das SAML-Zertifikatsfeld in Document360 hoch.
- Schalten Sie die Option "Erlaubt IdP-initiierter Anmeldung" je nach Projektanforderungen an oder aus.
- Klicken Sie auf Weiter, um zum SCIM-Bereitstellungsschritt fortzufahren.
Schritt 4: Konfigurieren Sie die SCIM-Bereitstellung
Die SCIM-Bereitstellung automatisiert das Lebenszyklusmanagement von Benutzer und Lesern zwischen Ihrem Identitätsanbieter und Document360. Dies ist verfügbar, wenn Ihr IdP SCIM unterstützt.
Wenn Sie keine SCIM-Bereitstellung benötigen, überspringen Sie unten die Optionen "SSO Name und Login konfigurieren ".
Aktivieren Sie SCIM in Document360
- Schalte den Enable SCIM-Provisionierungs-Schalter ein.
- Ein Bestätigungsdialog erscheint. Überprüfen Sie die Bedingungen, aktivieren Sie das Kontrollkästchen und klicken Sie auf Zustimmen.
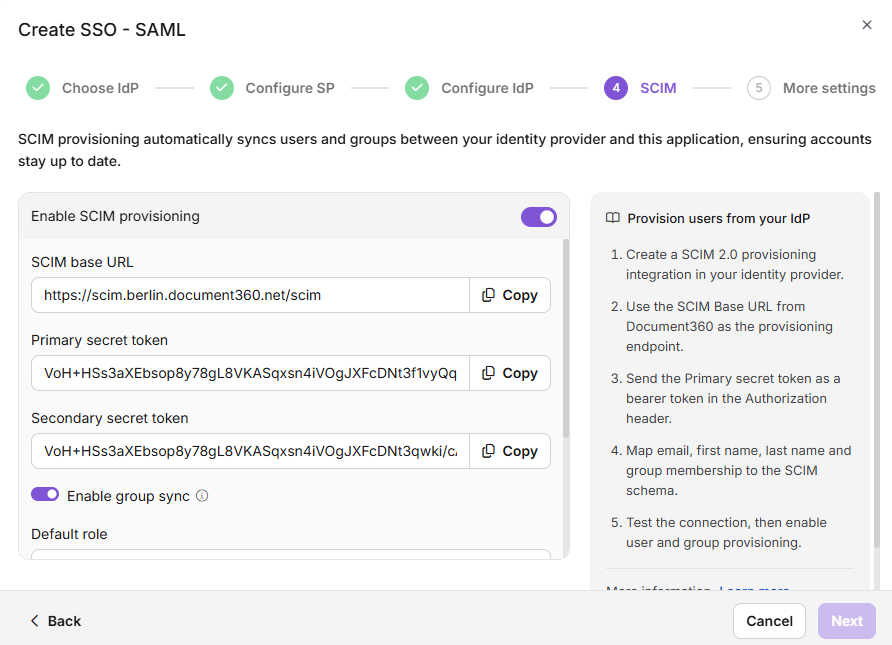
- Anschließend wird eine Reihe von Parametern angezeigt – verwenden Sie diese, um die SCIM-Bereitstellung in Ihrem IdP zu aktivieren.
Vergabe von Standardrollen und Gruppen in Document360
- Aktivieren Sie bei Bedarf Gruppensynchronisation aktivieren . Dies weist automatisch Benutzer und Leser basierend auf Ihren IdP-Gruppenzuordnungen zu.
- Im Feld Standardrolle ist die Rolle standardmäßig auf Beitragsleistender gesetzt. Sie können dies bei Bedarf im Dropdown-Menü ändern.
- Wählen Sie in den Feldern Benutzergruppen und Lesergruppen die Gruppen aus, die Sie hinzufügen möchten. Mehrere Gruppen können hinzugefügt werden, und sie übernehmen die zuvor gewählte Standardrolle.
- Klicken Sie auf Weiter, um fortzufahren.
Konfigurieren Sie den SSO-Namen und die Anmeldeoptionen
- Im SSO-Namensfeld geben Sie einen Namen für die SSO-Konfiguration ein.
- Im Text der Login-Schaltfläche geben Sie den Text für den Login-Button ein, der den Nutzern angezeigt wird.
- Automatische Zuweisung der Lesergruppe – diese Option ist nur für bestehende SSO-Konfigurationen verfügbar. Für neu erstellte SSO-Konfigurationen wird dieser Schalter nicht angezeigt, da SCIM Benutzer und Gruppen automatisch bereitstellt. Erfahren Sie mehr über die Lesergruppe "Automatisch zuweisen".
- Aktiviere bei Bedarf den Timeout der Idle-Session SSO und setze die Timeout-Dauer (HH:MM).
- Entscheiden Sie, ob Sie bestehende Nutzer- und Leserkonten zum SSO einladen.
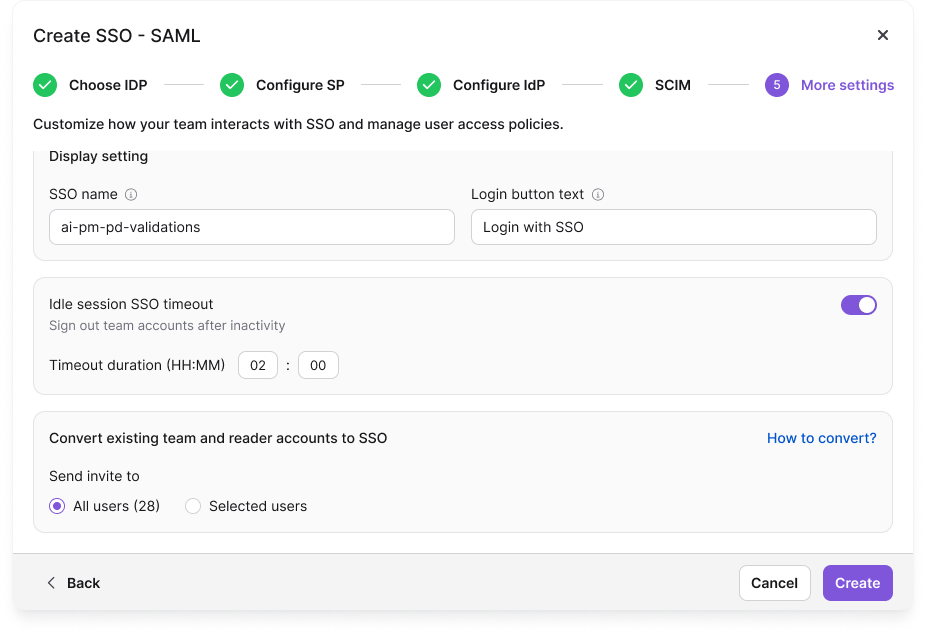
- Klicken Sie auf Erstellen , um die SSO-Konfiguration abzuschließen.
Die SSO-Konfiguration wird nun in Document360 mit Ihrem gewählten Identitätsanbieter eingerichtet.
Wenn SCIM aktiviert ist, ist das Bearbeiten eines Benutzernamens oder das direkte Löschen eines Benutzers in Document360 deaktiviert, da diese Aktionen über Ihr IdP verwaltet werden müssen, um beide Plattformen synchron zu halten. Sie können nur den Inhaltszugriff über Document360 verwalten. Das Löschen eines Profils in Ihrem IdP entfernt es nicht aus Document360 – das Profil bleibt mit dem Status "Inaktiv ".
Von einer anderen Anwendung erben
Beim Erstellen einer neuen SSO-Konfiguration in Document360 können Sie SCIM-Einstellungen von einer bestehenden SSO-Verbindung erben. Dies vereinfacht den Einrichtungsprozess, vermeidet Wiederholungen der Konfigurationsschritte und hilft Administratoren, Zeit zu sparen und gleichzeitig Konsistenz zwischen den Integrationen sicherzustellen.
Kindlich geerbte SSO-Konfiguration
Auf der Seite "Identitätsanbieter konfigurieren" (IdP) wählen Sie das Feld "Eine bestehende Verbindung konfigurieren" aus und wählen Sie die übergeordnete SSO SCIM-fähige Anwendung aus, von der Sie erben möchten. Wenn Sie diese Option auswählen, wird das aktuelle Projekt als Kindprojekt bezeichnet und alle relevanten Eigenschaften vom Elternprojekt übernommen.
Sobald die SSO-Konfiguration erstellt wurde, werden die SCIM-Bereitstellungseinstellungen von der Elternanwendung übernommen und können in der Kindanwendung nicht mehr geändert werden.
Elternerbte SSO-Konfiguration
Die Elternanwendung zeigt eine Liste aller Projekte an, die ihre Konfiguration übernommen haben. Alle Änderungen an der Elternanwendung werden automatisch in der Kindanwendung angezeigt.
- Wenn SCIM im Elternprojekt aktiviert ist, nachdem Kindprojekte es bereits geerbt haben, werden Benutzer und Gruppen automatisch allen Unterprojekten im Hintergrund zugeordnet.
- Die Aktivierung der Vererbung erleichtert die Verwaltung mehrerer SSO-Konfigurationen mit aktiviertem SCIM, da alle Einstellungen von einer übergeordneten Anwendung gesteuert werden. Dies spart Zeit und reduziert den Aufwand, jede Konfiguration einzeln zu verwalten.
Best Practices
- Überprüfen Sie vor Beginn die Unterstützung von SAML 2.0. Bestätigen Sie, dass Ihr Identitätsanbieter das SAML 2.0-Protokoll unterstützt. Document360 unterstützt weder SAML 1.x noch proprietäre SSO-Protokolle.
- Überprüfen Sie die Attributnamen-Fassen sorgfältig. Die Attributnamen
emailundnamesind groß- und kleinschreibungssensitiv. Stellen Sie sicher, dass sie genau wie in der Attributzuordnungstabelle angezeigt eingegeben werden. - Laden Sie das X.509-Zertifikat herunter und speichern Sie, bevor Sie die Einrichtung abschließen. Sie müssen diese Datei in Document360 hochladen. Bewahren Sie eine Kopie an einem sicheren Ort auf, falls Sie neu konfigurieren müssen.
- Testen Sie zuerst mit einem einzelnen Benutzer. Bevor Sie SSO für alle Nutzer ausrollen, überprüfen Sie die Konfiguration mit einem Testkonto, um sicherzustellen, dass Attributzuordnung, Zertifikate und URLs korrekt funktionieren.
FAQ
Welche Identitätsanbieter kann ich mit der Option "Andere Konfigurationen" verwenden?
Sie können jeden Identity Provider verwenden, der das SAML 2.0-Protokoll unterstützt. Dazu gehören Anbieter wie PingIdentity, Shibboleth, JumpCloud, Centrify und andere, die nicht explizit im IdP-Selektor von Document360 aufgeführt sind. Wenn Ihr Anbieter explizit aufgeführt ist (Okta, Entra, Google, OneLogin, ADFS), verwenden Sie stattdessen diesen speziellen Artikel für anbieterspezifische Anleitungen.
Was passiert mit dem Profil eines Benutzers in Document360, wenn ich ihn in meinem IdP lösche?
Das Löschen eines Benutzerprofils in Ihrem IdP entfernt es nicht aus Document360. Das Profil bleibt in Document360 mit dem Status Inaktiv. Sie können den Inhaltszugriff nur direkt von Document360 aus verwalten.
Kann ich die SCIM-Bereitstellung bei jedem Identitätsanbieter verwenden?
Die SCIM-Bereitstellung ist verfügbar, wenn Ihr Identity Provider das SCIM 2.0-Protokoll nativ unterstützt. Wenn Ihr IdP SCIM nicht nativ unterstützt, können Sie dies möglicherweise über ein Drittanbieter-Provisioning-Tool oder eine benutzerdefinierte Integration aktivieren.