Verbinden Sie Okta mit Document360 über SAML, sodass Ihre Benutzer und Leser sich mit ihren Okta-Zugangsdaten und nicht mit einem separaten Passwort bei Document360 anmelden können. Die Einrichtung beinhaltet optionale SCIM-Bereitstellung, um Benutzer und Leser automatisch synchron zu halten.
Mit Okta und SAML können Sie:
- Lassen Sie die Nutzer sich im Knowledge Base-Portal anmelden und die Leser auf der Knowledge Base-Website.
- Lassen Sie die Leute sich direkt über das Okta-Dashboard anmelden.
- Benutzer und Leser in Okta hinzufügen, aktualisieren und deaktivieren sowie Okta-Gruppen mit SCIM synchronisieren.
- Verwenden Sie SCIM-Einstellungen aus einer SSO-Konfiguration in einem Elternprojekt.
Bevor du anfängst
- Du brauchst ein Okta-Konto mit Administratorzugriff. Wenn du keines hast, melde dich bei Okta an.
- Du brauchst die Rolle Eigentümer oder Administrator in deinem Document360-Projekt.
- Öffne Document360 und Okta in zwei Browser-Tabs. Du wechselst während der Einrichtung zwischen ihnen.
- Wenn Sie SCIM einrichten möchten, halten Sie einen sicheren Ort bereit, wie zum Beispiel einen Passwortmanager, um zwei geheime Token zu speichern.
Zwei Optionen in diesem Setup lassen sich nicht rückgängig machen:
- Identitätsanbieter: Sie können den IdP nach der Erstellung der Konfiguration nicht mehr ändern.
- Bestehende Konten in SSO umwandeln: Konvertierte Nutzer und Leser verlieren sofort die Passwortanmeldung und müssen sich über Okta anmelden. Jeder von ihnen erhält eine E-Mail über die Änderung.
Schritt 1: Starten Sie die SSO-Konfiguration in Document360
-
Gehe zu Einstellungen () > Benutzer & Berechtigungen > Enterprise SSO.
-
Wählen Sie Create SSO und dann SAML.
-
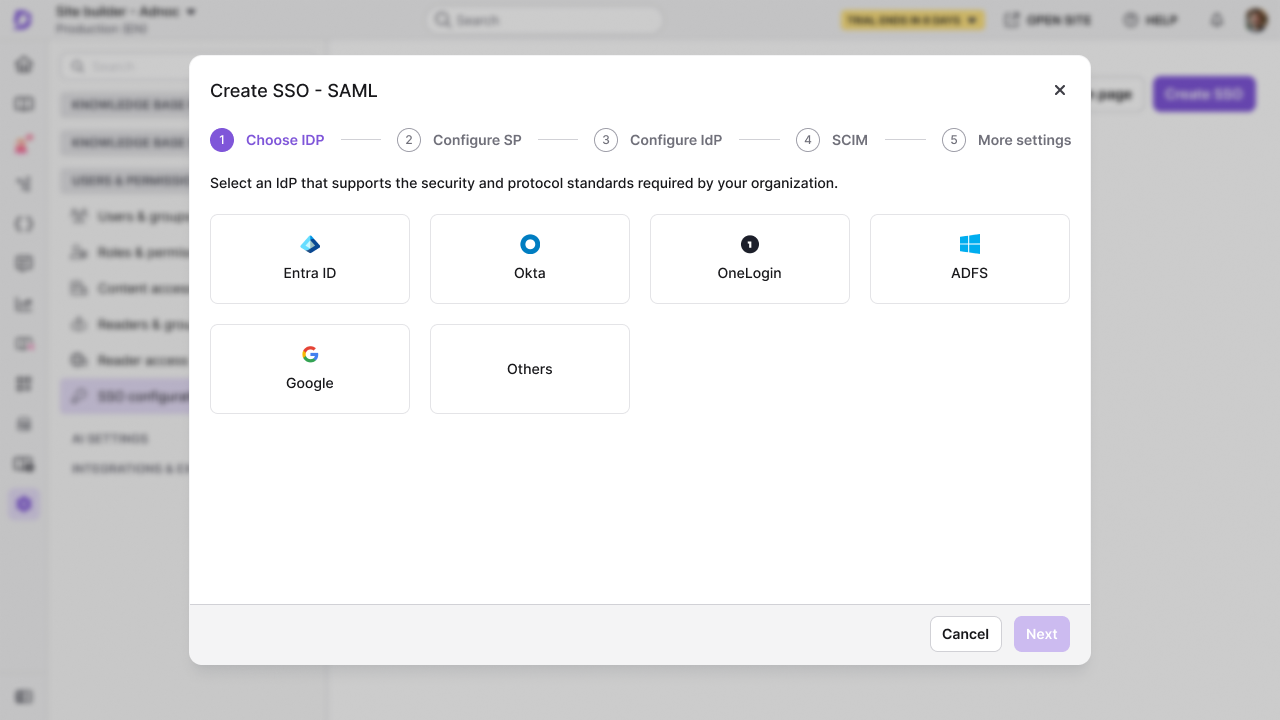
Wählen Sie im Schritt "IDP wählen " Okta aus.
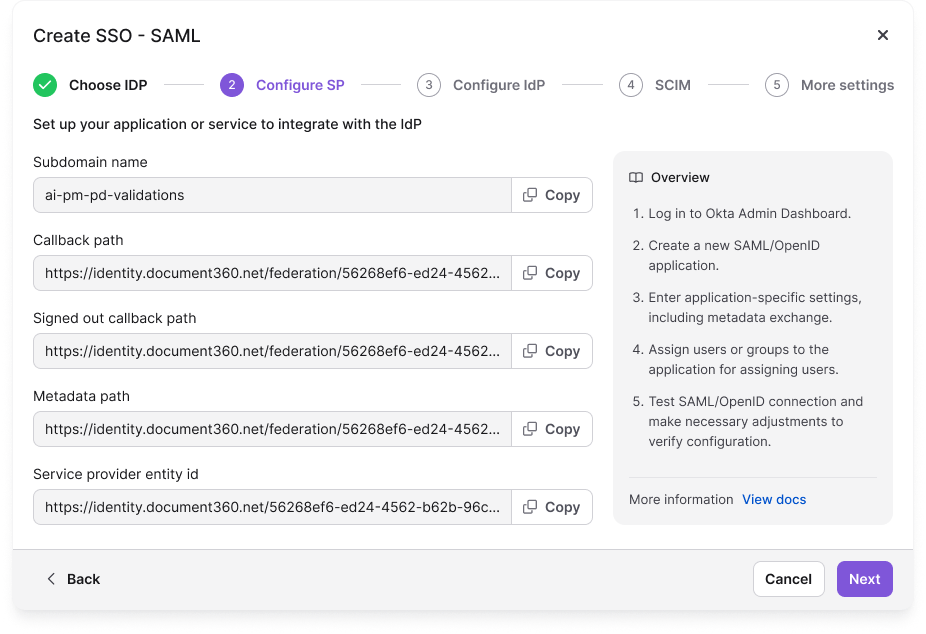
Der Schritt 'SP konfigurieren' zeigt die Parameter an, die du in Okta eingeben wirst. Lass diesen Tab offen.
Schritt 2: Erstellen Sie die SAML-App in Okta
Erstelle die App-Integration
-
Melde dich bei Okta an und wähle dann oben rechts Admin aus, um die Admin-Konsole zu öffnen.
-
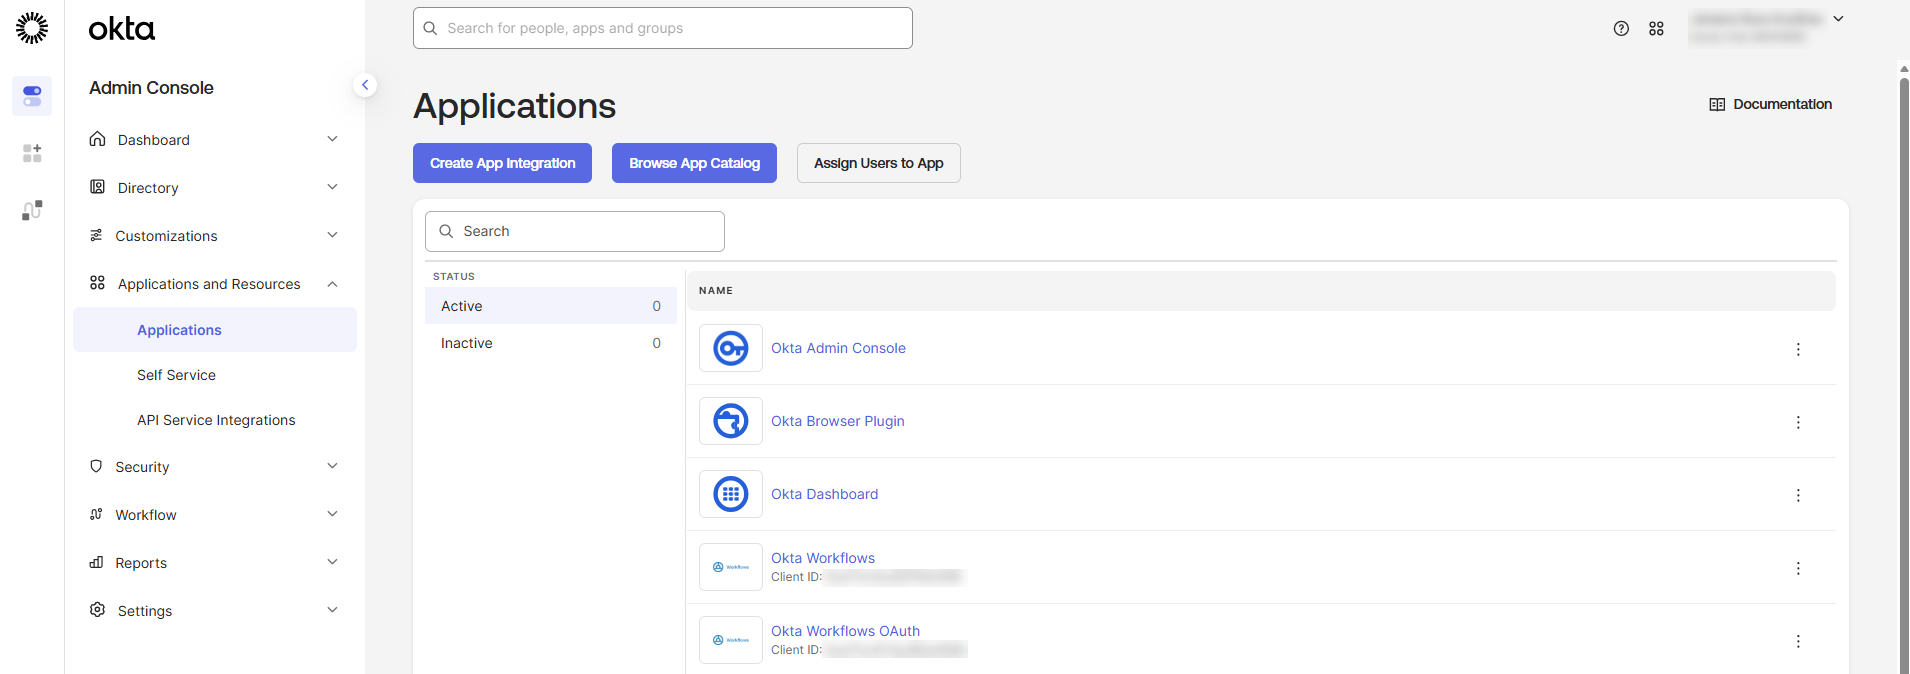
Im linken Navigationsfeld erweitern Sie Anwendungen und Ressourcen und wählen Sie dann Anwendungen aus.
-
Wählen Sie App-Integration erstellen.
-
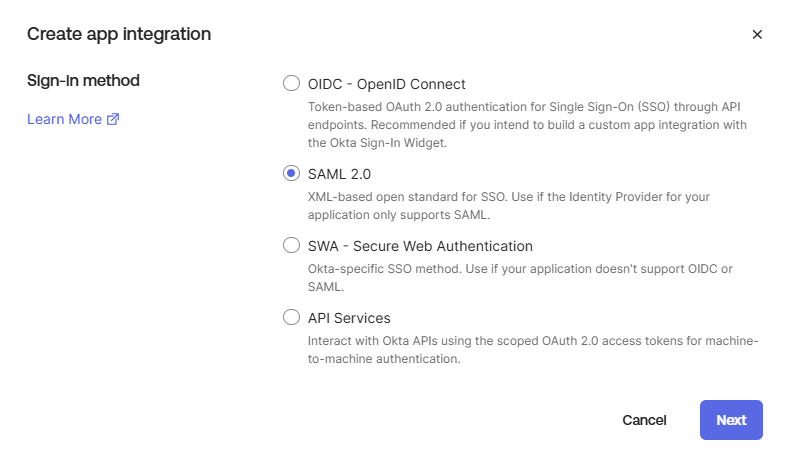
Wähle SAML 2.0 und dann Next aus.
Hier kommt die allgemeinen Einstellungen ins Spiel
-
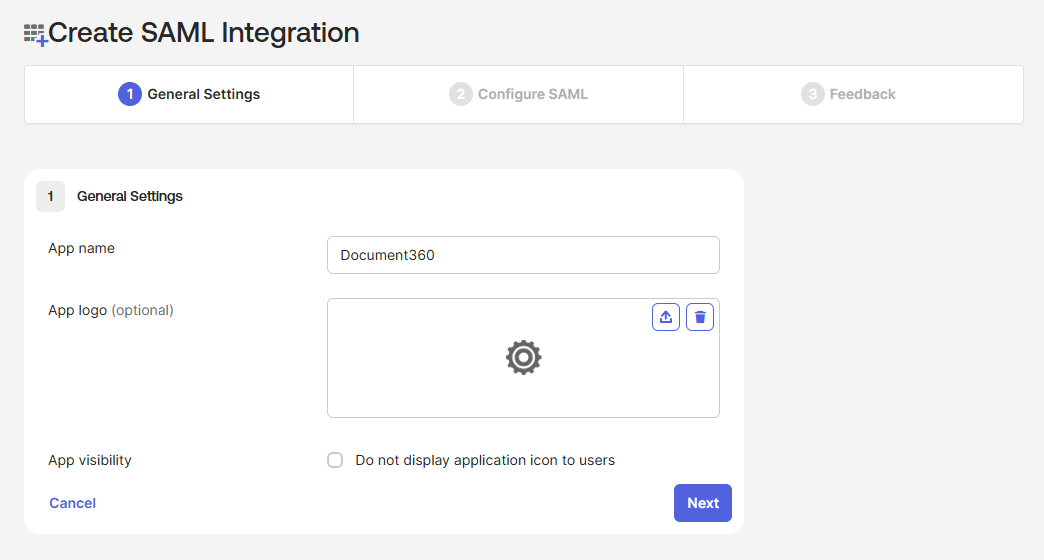
Im Reiter Allgemeine Einstellungen geben Sie einen App-Namen ein, zum Beispiel Document360 SSO.
-
(Optional) Laden Sie ein Logo hoch und stellen Sie die Sichtbarkeit der App ein.
-
Wählen Sie Nächstes aus. Der Reiter "SAML konfigurieren " öffnet sich.
Geben Sie die Document360-Parameter ein
-
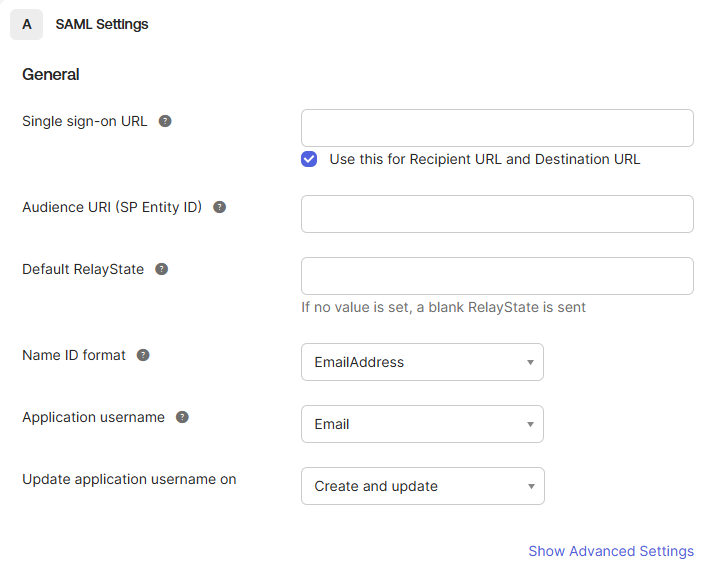
Auf dem Reiter "SAML konfigurieren " kopieren Sie diese Werte aus dem Schritt Document360 SP konfigurieren :
Kopie von Document360 In Okta einfügen Rückrufpfad Single-Sign-on-URL Dienstanbieter-Entitäts-ID Zielgruppen-URI (SP-Entitäts-ID) -
Setze das Format der Name-ID auf EmailAddress.
-
Setze den Anwendungsbenutzernamen auf E-Mail.
-
Wählen Sie Erweiterte Einstellungen anzeigen, aktivieren Sie Enable Single Logout und fügen Sie den Signed Out-Callback-Pfad aus Document360 in die Single Logout URL ein.
-
Wählen Sie Nächstes aus.
Füllen Sie die Feedback-Seite aus
-
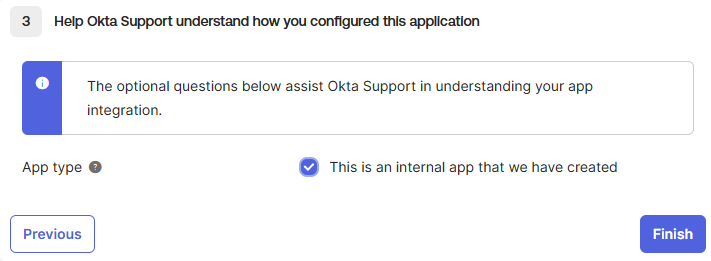
Wählen Sie Dies ist eine interne App, die wir erstellt haben.
-
Wählen Sie Beenden.
Okta erstellt die App.
Attribute hinzufügen
Attributanweisungen sagen Okta, welche Benutzerdetails an Document360 gesendet werden sollen.
Attributnamen sind groß- und kleinschreibungssensitiv. Geben Sie sie genau wie angezeigt ein.
-
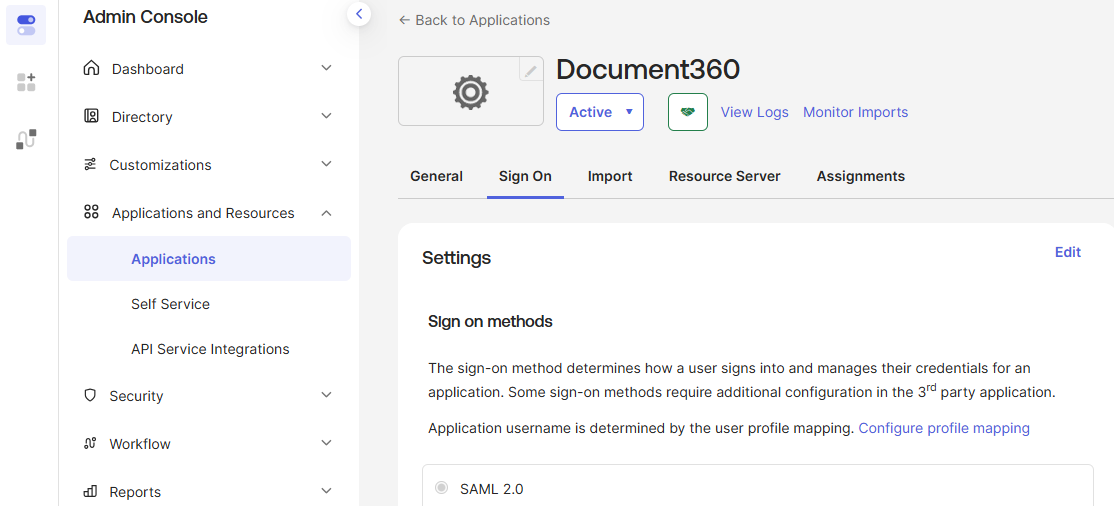
In der App wählen Sie den Reiter "Anmelden an" und scrollen Sie zu Attributanweisungen.
-
Erweitern Sie "Legacy-Konfiguration anzeigen" und wählen Sie dann neben Profilattribut-Anweisungen Bearbeiten.
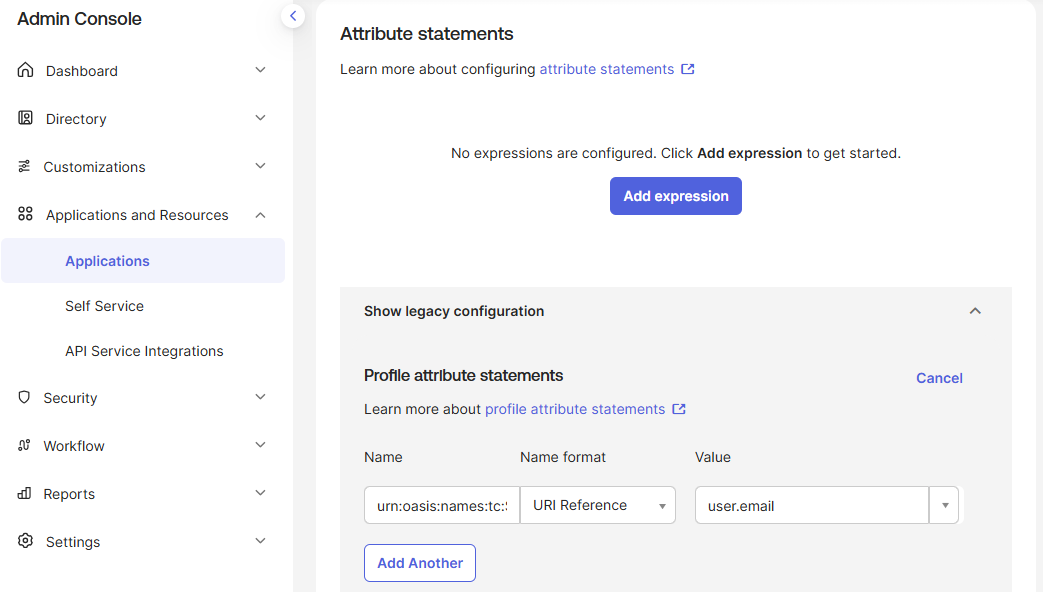
-
Fügen Sie diese drei Attributanweisungen hinzu. Wählen Sie Add Another aus, um die zweite und dritte Zeile hinzuzufügen.
Name Namensformat Wert urn:oasis:names:tc:SAML:2.0:nameidURI-Referenz user.emailnameUnspezifiziert user.emailemailUnspezifiziert user.email -
Wählen Sie Speichern.
Weise Personen der App zu.
Nur Personen, die der App in Okta zugeordnet sind, können sich mit Okta bei Document360 anmelden.
- Wähle in der App den Reiter Zuweisungen aus.
- Wählen Sie Zuweisen und dann Personen zuweisen oder Gruppen zuweisen.
- Wählen Sie neben jeder Person oder Gruppe, die sich bei Document360 anmelden soll, "Zuweisen", wählen Sie "Speichern und zurück" und dann "Fertig".
Schritt 3: Geben Sie die Okta-Daten in Document360 ein
Hol dir die Setup-Werte von Okta
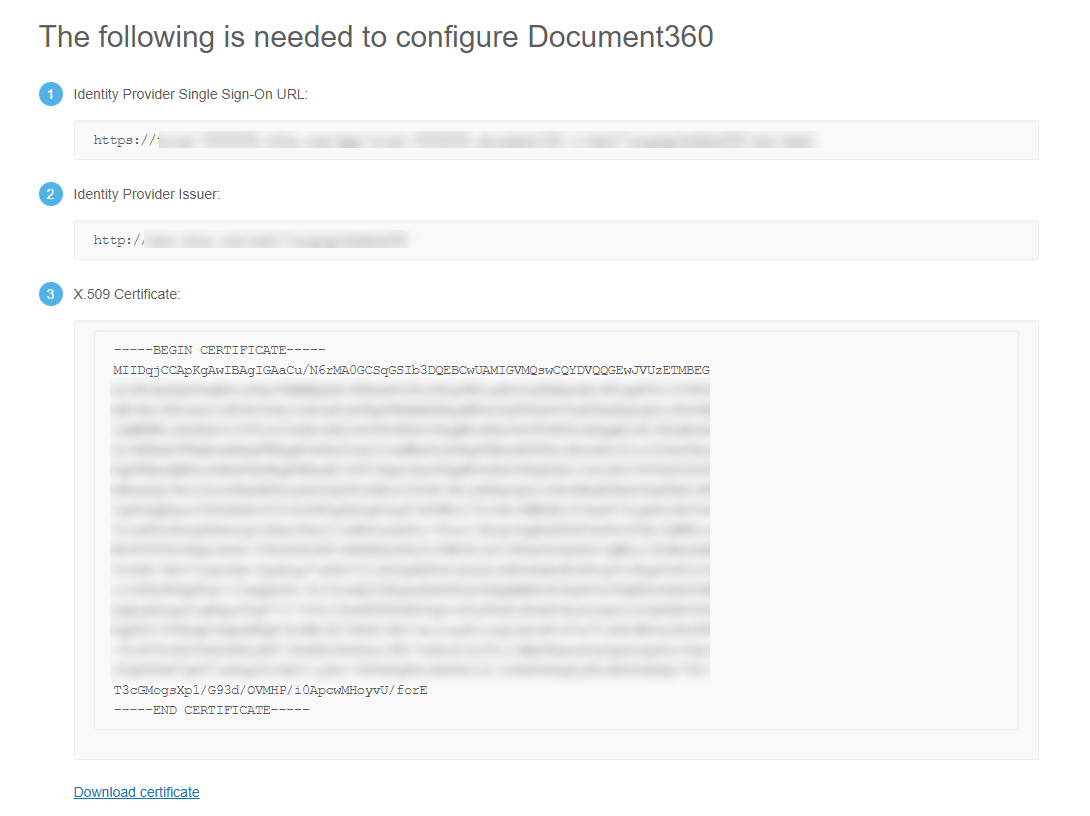
Auf dem Reiter "Anmelden an" der App wählen Sie " Einrichten von SAML anzeigen". Die benötigten Werte öffnen sich auf einer neuen Seite.
Schließen Sie den Schritt IdP konfigurieren
-
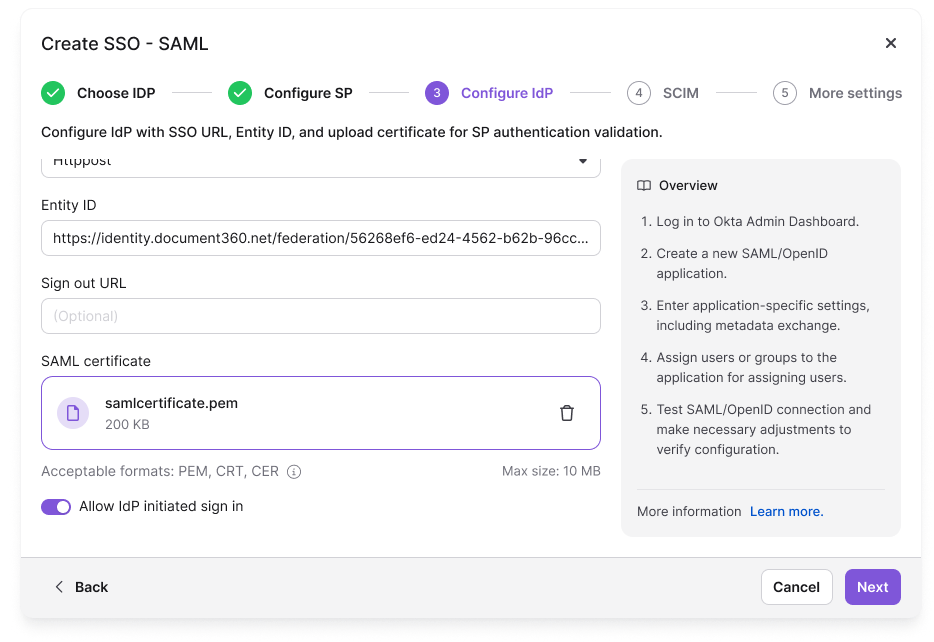
Wechsle zum Reiter Document360 und wähle dann Nächster aus, um zum Schritt IdP konfigurieren zu gelangen.
-
(Optional) Um SCIM-Einstellungen aus einem Elternprojekt wiederzuverwenden, wählen Sie eine SSO-Konfiguration mit aktiviertem SCIM in Configure a existing connection. Diese Konfiguration wird zur Kindkonfiguration und erbt die SCIM-Einstellungen des Elternteils, und der SCIM-Schritt wird gesperrt. Um mehr zu erfahren, lesen Sie Inherit from Another Application vor.
-
Kopiere diese Werte aus den Okta-Einrichtungsanweisungen:
Kopie von Okta In Document360 einfügen Identity Provider Single Sign-On URL Anmelde-URL Identitätsanbieter-Aussteller Entitäts-ID -
Lass den Bindungstyp auf Httppost gesetzt, was dem Standardwert von Okta entspricht.
-
Laden Sie das X.509-Zertifikat von Okta herunter und laden Sie es dann im SAML-Zertifikat hoch. Sie können eine PEM-, CRT- oder CER-Datei von bis zu 10 MB hochladen.
-
Damit sich Personen vom Okta-Dashboard aus anmelden können, aktivieren Sie IdP-initiierte Anmeldung erlauben. Um mehr zu erfahren, lesen Sie " Lassen Sie Personen von Ihrem IDP-Dashboard aus anmelden".
-
Wählen Sie Nächstes aus. Der SCIM-Schritt öffnet sich.
Schritt 4: (Optional) Einrichtung der SCIM-Bereitstellung
SCIM hält Document360 synchron mit Okta: Wenn Sie Benutzer und Reader in Okta hinzufügen, aktualisieren oder deaktivieren, aktualisiert sich Document360 automatisch. Sie richten SCIM jetzt in beiden Tabs ein und testen es in Schritt 6, nachdem Sie die Konfiguration erstellt haben.
Wenn du kein SCIM brauchst, lass die Bereitstellung von SCIM aktivieren deaktiviert und gehe zu Schritt 5.
Document360 zeigt die primären und sekundären geheimen Token nur einmal an. Kopiere beide und speichere sie sicher, bevor du die Konfiguration erstellst. Danach sind sie maskiert und können nicht mehr abgerufen werden. Wenn du ein Token neu generierst, funktioniert das alte nicht mehr, und du musst es in Okta aktualisieren, um die Synchronisation fortzusetzen.
Aktivieren Sie SCIM in Document360
-
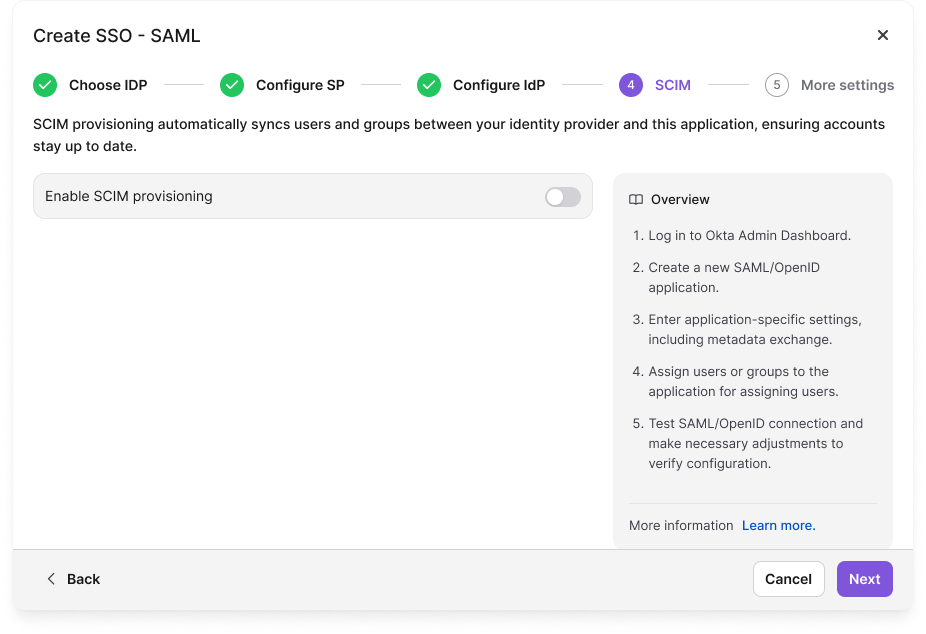
Im SCIM-Schritt aktivieren Sie die Bereitstellung von SCIM aktivieren.
-
Im Bestätigungsdialog überprüfen Sie die Bedingungen, aktivieren Sie das Kontrollkästchen und wählen Sie dann Zustimmen. Die SCIM-Basis-URL sowie die primären und sekundären Geheimtokens erscheinen.
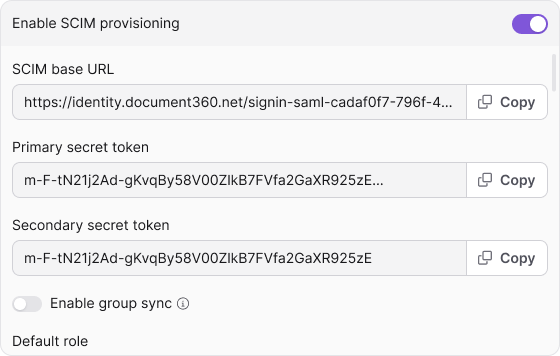
-
Kopiere beide geheimen Token und bewahre sie sicher auf.
Aktiviere SCIM in der Okta-App
-
In der Okta Admin Console erweitern Sie Anwendungen und Ressourcen, wählen Sie Anwendungen aus und öffnen Sie dann Ihre Document360-App.
-
Im Reiter General wähle neben App-Einstellungen Bearbeiten aus.
-
Wählen Sie unter Provisioning SCIM und dann Speichern.
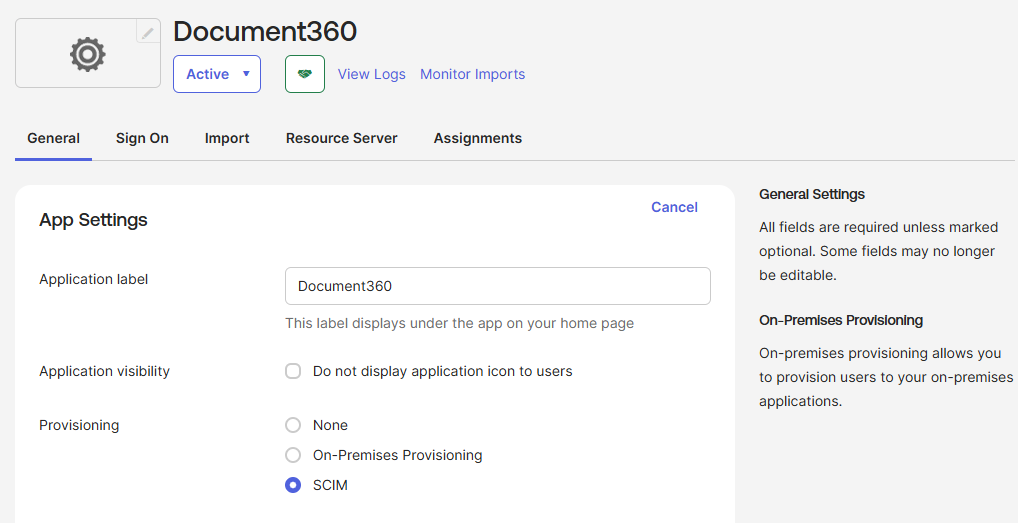
Verbinden Sie Okta mit Document360
-
Im Reiter Bereitstellung wählen Sie neben SCIM-Verbindung Bearbeiten.
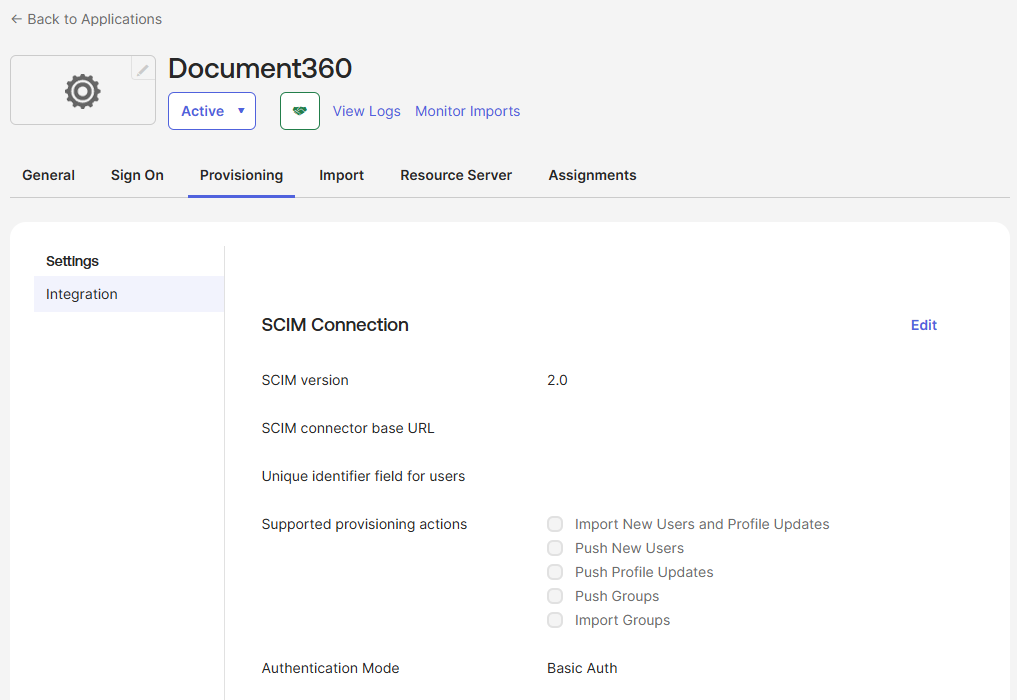
-
In der SCIM Connector-Basis-URL fügen Sie die SCIM-Basis-URL aus Document360 ein.
-
Im Feld eindeutige Kennung für Benutzer geben
userNameSie . -
Unter Unterstützte Bereitstellungsaktionen wählen Sie nur Push-Neue Benutzer, Push-Profil-Updates und Push-Gruppen aus.
-
Im Authentifizierungsmodus wählen Sie HTTP-Header.
-
Fügen Sie unter HTTP Header das primäre geheime Token von Document360 in die Autorisierung ein.
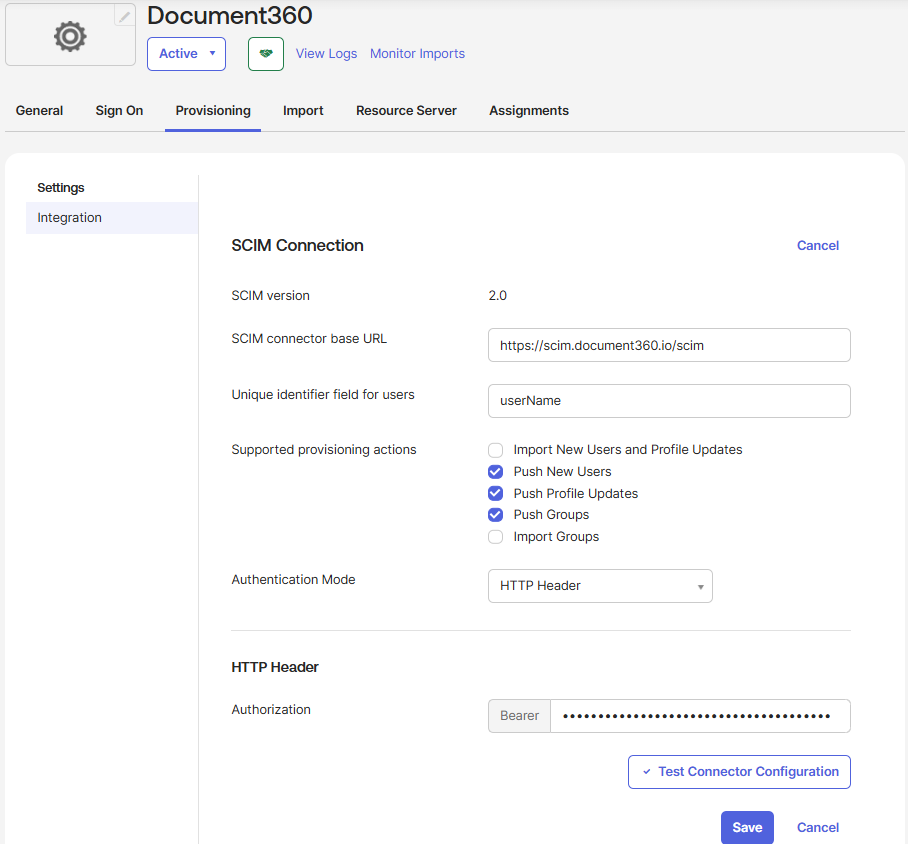
-
Wählen Sie Speichern.
Wähle noch nicht Test-Connector-Konfiguration aus. Der Test schlägt fehl, bis du die Konfiguration in Document360 in Schritt 5 erstellst.
Setze die Standardrolle und Gruppen in Document360
-
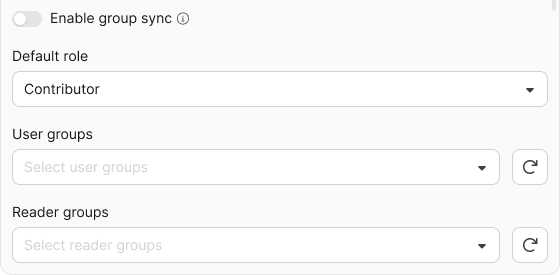
Wechsle zum Document360-Reiter. Um Benutzer und Leser basierend auf ihren Okta-Gruppen zuzuweisen, aktivieren Sie Gruppensynchronisation aktivieren.
-
In der Standardrolle behalten Sie den Beitragspartner oder wählen Sie eine andere Rolle. Diese Rolle gilt nur für Nutzer. Leser erhalten keine Rolle.
-
In Benutzergruppen und Lesergruppen wählen Sie die Gruppen aus, zu denen neue Benutzer und Reader hinzugefügt werden sollen. Diese Gruppen gelten, egal ob die Gruppensynchronisation aktiviert ist oder nicht.
-
Wählen Sie Nächstes aus.
Um mehr über Attributmapping, Provisioning und Deprovisioning zu erfahren, lesen Sie Managing users and readers with SCIM in Okta.
Schritt 5: Nenne die Konfiguration und erstelle sie
-
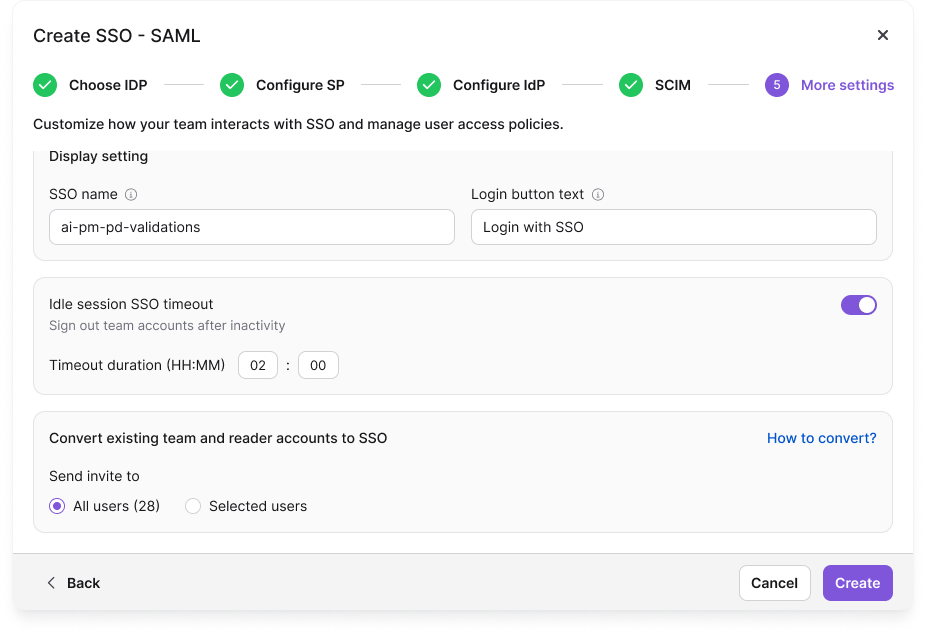
Im SSO-Namen geben Sie einen Namen für diese Konfiguration ein.
-
Geben Sie im Text der Login-Schaltfläche den Text für den Anmeldebutton ein.
-
(Optional) Um Benutzer nach einer Phase der Inaktivität abzumelden, aktivieren Sie den SSO-Timeout für Idle-Sitzungen und setzen Sie die Timeout-Dauer (HH:MM).
-
Unter Bestehende Team- und Leserkonten in SSO konvertieren, wähle in Einladung senden Alle Benutzer oder Ausgewählte Benutzer aus. Sieh dir die Warnung in Bevor du anfängst.
-
Wählen Sie Erstellen.
Die Konfiguration erscheint in der Enterprise-SSO-Liste . Um zu bestätigen, dass sie funktioniert, melde dich mit einem Okta-Konto an, das du der App zugewiesen hast. Wenn du SCIM eingerichtet hast, mache Schritt 6.
Schritt 6: Test die SCIM-Verbindung in Okta
Überspringe diesen Schritt, wenn du SCIM nicht eingerichtet hast.
-
Öffne in der Okta Admin Console deine Document360-App und gehe zum Reiter Provisioning .
-
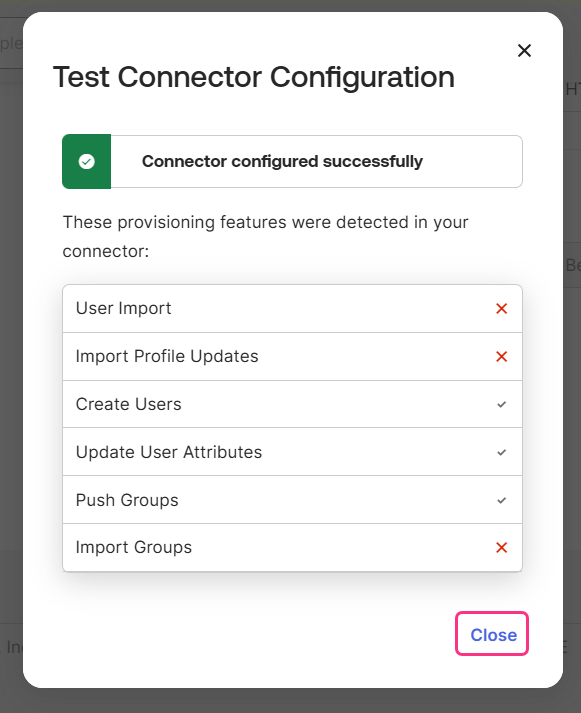
Wählen Sie neben SCIM-Verbindung "Bearbeiten" und wählen Sie dann "Test Connector Configuration". Ein Bestätigungsdialog zeigt, dass der Test erfolgreich war.
-
Wählen Sie Schließen und dann Speichern.
Okta überträgt keine Änderungen an Document360, bis Sie Benutzer erstellen, Benutzerattribute aktualisieren und Benutzer unter Bereitstellung > zur App deaktivieren aktivieren. Dazu lesen Sie Bereitstellung Okta in Document360. Um Benutzer, Leser und Gruppen zuzuweisen, lesen Sie Benutzerverwaltung und Leser mit SCIM in Okta.
Best Practices
- Teste zuerst mit einer kleinen Gruppe. Bevor du SSO für alle ausrollst, melde dich mit einigen Testkonten an, um Attributzuordnungen oder Zugriffsprobleme zu erkennen.
- Speichere beide geheimen Token wie Passwörter. Bewahre sie in einem Passwortmanager oder Geheimnis-Tresor auf, niemals in einfachen Textdateien oder Code-Repositories.
- Passen Sie das Leerlauf-Timeout an Ihre Sicherheitsrichtlinie an. Legen Sie die Timeout-Dauer nach den Sitzungsregeln Ihrer Organisation fest.
FAQ
Warum gibt es zwei SCIM-Geheimtoken?
Zwei Token erlauben es, einen Token zu ersetzen, ohne die Synchronisation zu unterbrechen. Wenn der primäre Token offengelegt ist, wechsle zuerst Okta auf den sekundären Token und regeneriere dann den primären Token. Die Provisionierung läuft weiter, während du ihn ersetzt.
Kann ich dieselbe Okta-App für die Bereitstellung von SAML, SSO und SCIM verwenden?
Ja. Mit SAML aktiviert man SCIM in derselben Okta-App. Mit OpenID Connect benötigt SCIM eine separate OAuth Bearer Token App aus dem Okta-Katalog.
Was passiert mit bestehenden Document360-Nutzern und -Lesern, wenn ich SSO einrichte?
Nichts, es sei denn, du entscheidest dich, ihre Konten in Schritt 5 zu konvertieren. Konvertierte Nutzer und Leser behalten ihre Rollen und Berechtigungen. Wie sich ihre Anmeldung ändert, siehe die Warnung in Before You Beginning.