OneLogin ist ein Identitätsanbieter (Identity Provider, IdP), der das Benutzerzugriffsmanagement vereinfacht, indem er es den Nutzern ermöglicht, sich mit einem einzigen Anmeldedatensatz bei mehreren Anwendungen anzumelden. Mit SAML SSO zwischen OneLogin und Document360 können Ihre Teammitglieder und Leser mit ihren bestehenden OneLogin-Anmeldedaten auf Document360 zugreifen.
Nur Benutzer mit der Rolle Eigentümer oder Administrator können SSO in Document360 konfigurieren.
Was du mit OneLogin als deinem IdP machen kannst
| Leistungsfähigkeit | Unterstützt |
|---|---|
| Teammitglieder-(Portal-)Authentifizierung | Ja |
| Leser- (Wissensdatenbank-)Authentifizierung | Ja |
| IdP-initiierte Anmeldung | Ja |
| SCIM-Leserbereitstellung | Ja |
| SCIM-Benutzerbereitstellung | Nein |
| SCIM-Gruppenabbildung | Nein |
| SSO-Konfigurationsvererbung (Eltern-Kind-Projekte) | Ja |
Benutzerattribute und Gruppenzuordnung werden in OneLogin nicht unterstützt. Nur Leser können über SCIM von OneLogin verwaltet werden. Benutzer und Gruppen können nicht über OneLogin hinzugefügt werden.
Bevor du anfängst
- Du hast ein aktives OneLogin-Konto mit Administratorzugriff.
- Du hast Eigentümer - oder Administratorzugriff in deinem Document360-Projekt.
- Öffne Document360 und OneLogin in zwei separaten Browser-Tabs. Du musst während der Einrichtung mehrmals zwischen ihnen wechseln.
Schritt 1: Starten Sie die SSO-Konfiguration in Document360
Erstellen Sie SSO in Document360
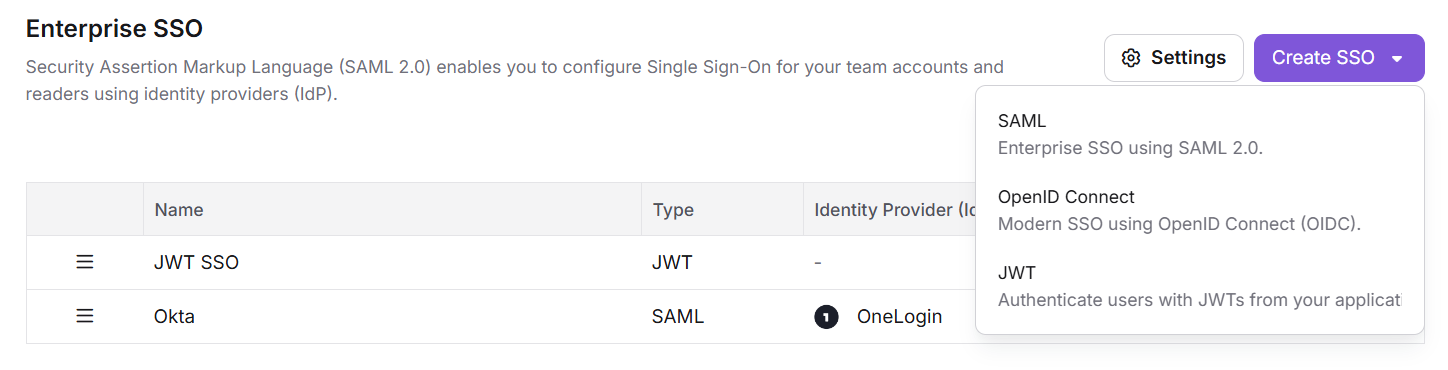
- In Document360 navigieren Sie zu Einstellungen () > Benutzer & Berechtigungen > Enterprise SSO.
- Klicken Sie auf SSO > SAML erstellen.
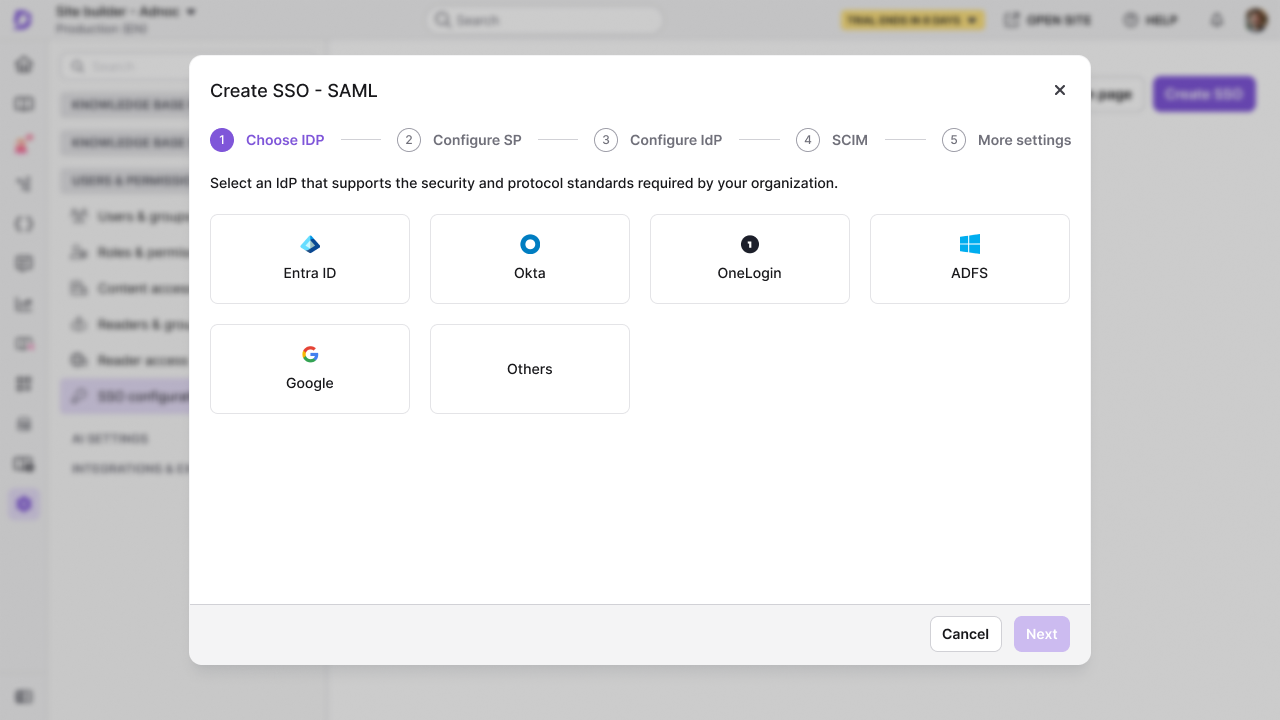
- Wählen Sie OneLogin als Ihren Identitätsanbieter im Schritt "Choose IdP" aus.
Schritt 2: Erstellen Sie eine SAML-Anwendung in OneLogin
Fügen Sie den SCIM-Provisioner mit der SAML-App hinzu
- Melden Sie sich in Ihrem OneLogin Admin Portal an.
- Im obersten Menü wählen Sie Anwendungen.
- Klicke auf App hinzufügen.
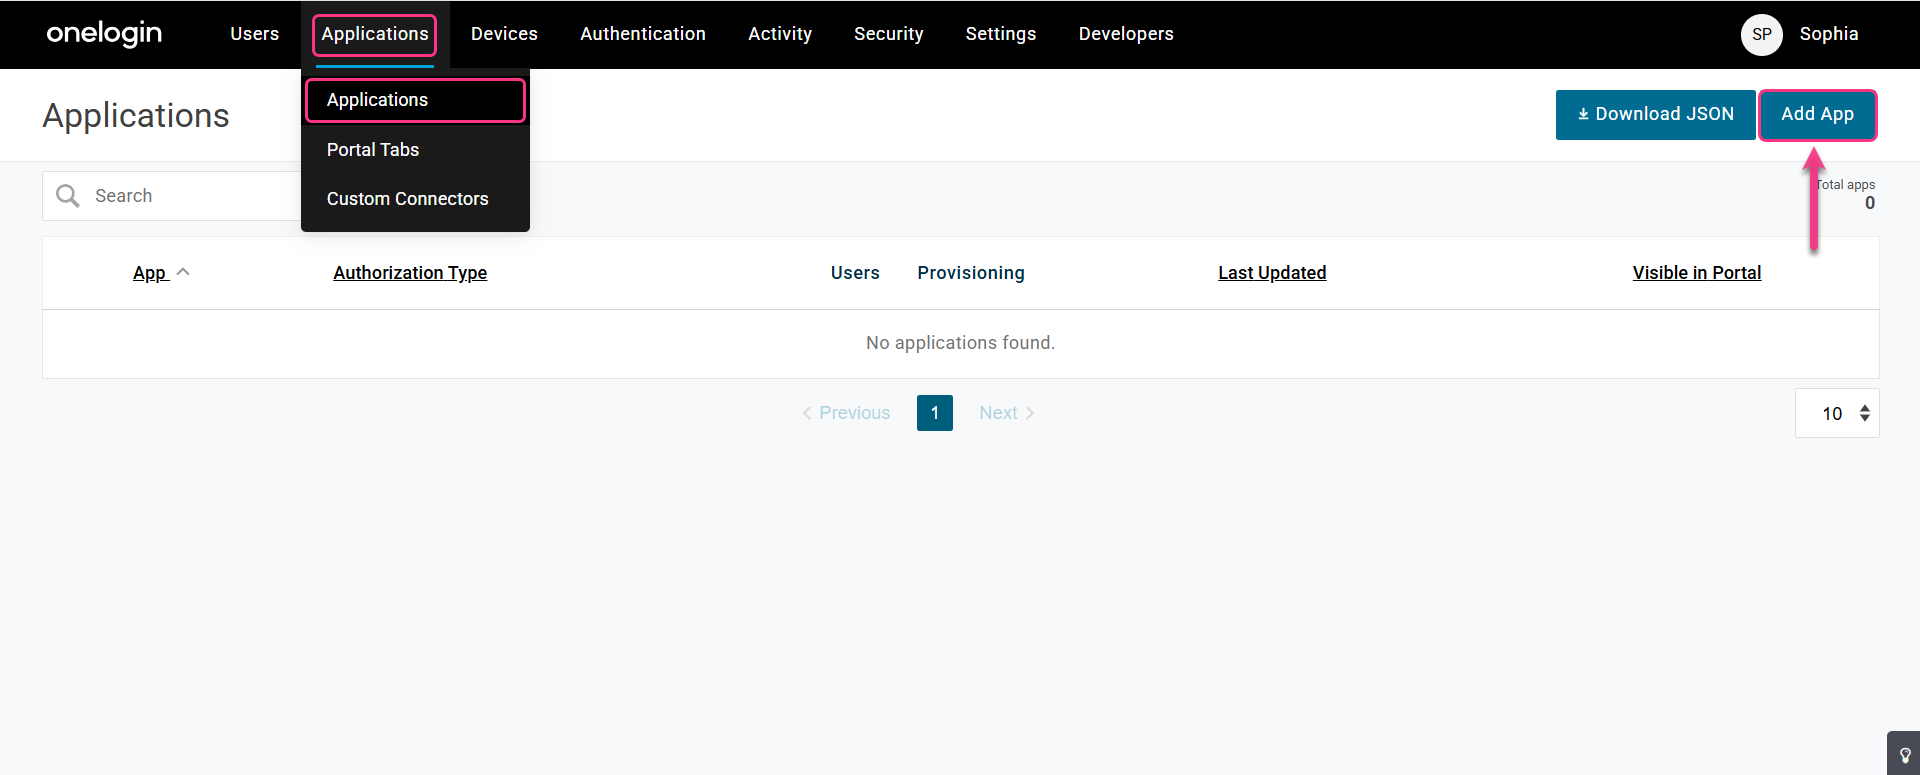
- Geben Sie in der Suchleiste SCIM ein, wählen Sie SCIM Provisioner mit SAML (SCIM v2 Enterprise, SCIM2 PATCH for Groups) aus der Liste und klicken Sie auf Speichern.
Laden Sie das X.509-Zertifikat herunter
- In Ihrer OneLogin-Anwendung navigieren Sie zum SSO-Reiter .
- Klicken Sie auf Details anzeigen , um das X.509-Zertifikat herunterzuladen.
.png)
Bewahre diese Zertifikatsdatei auf. Du musst sie später hochladen, wenn du Document360 mit OneLogin konfigurierst.
Schritt 3: Konfigurieren Sie den Service Provider in OneLogin
SP-Parameter aus Document360 kopieren und in OneLogin eingeben
- In Document360 gehe du zum Schritt SP konfigurieren und kopiere die benötigten Parameter.
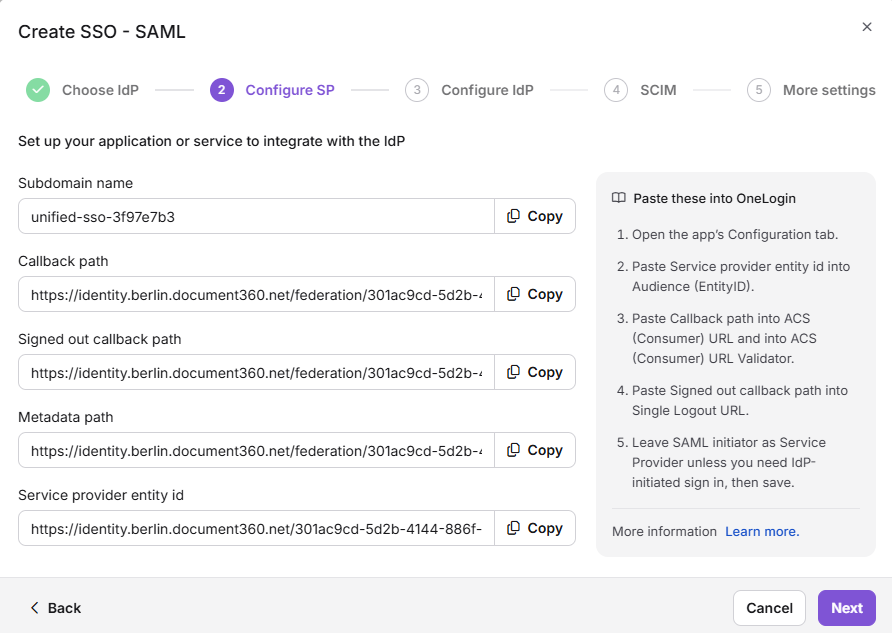
- Gehe zu OneLogin und navigiere zum Konfigurationsreiter . Gib die Document360-Parameter mit der untenstehenden Abbildung ein.
| OneLogin | Document360 |
|---|---|
| SAML-Zielgruppen-URL | Dienstanbieter-Entitäts-ID |
| SAML-Verbraucher-URL | Rückrufpfad |

Schritt 4: Schließen Sie die SSO-Konfiguration in Document360 ab
Konfigurieren Sie den Identitätsanbieter in Document360
- In OneLogin navigieren Sie zum SSO-Tab und kopieren Sie die dort angezeigten Parameter.
.png)
- In Document360 klicken Sie auf Nächsten, um zum Schritt IdP konfigurieren zu gelangen.
- Im Feld "Eine bestehende Verbindung konfigurieren " können Sie von einer bereits erstellten SSO-Konfiguration erben, die SCIM in einem Elternprojekt aktiviert hat. Durch Auswahl und Erben dieser Verbindung wird die aktuelle SSO-Konfiguration als kindlich geerbte SSO-Konfiguration gesetzt und erbt automatisch die SCIM-Konfiguration vom Elternteil.
Weitere Informationen zur Vererbung finden Sie unter Inherit from other application.
- Gib die Parameter von OneLogin mit der untenstehenden Karte in Document360 ein.
| OneLogin | Document360 |
|---|---|
| Aussteller-URL | Entitäts-ID |
| SAML 2.0 Endpoint (HTTP) | Anmelde-URL |
| X.509-Zertifikat | SAML-Zertifikat |
- Fügen Sie das zuvor heruntergeladene X.509-Zertifikat im SAML-Zertifikatsfeld in Document360 an.
- Schalten Sie den Umschalter "Erlaubt IdP-initiierte Anmeldung" je nach Projektanforderungen ein oder aus.
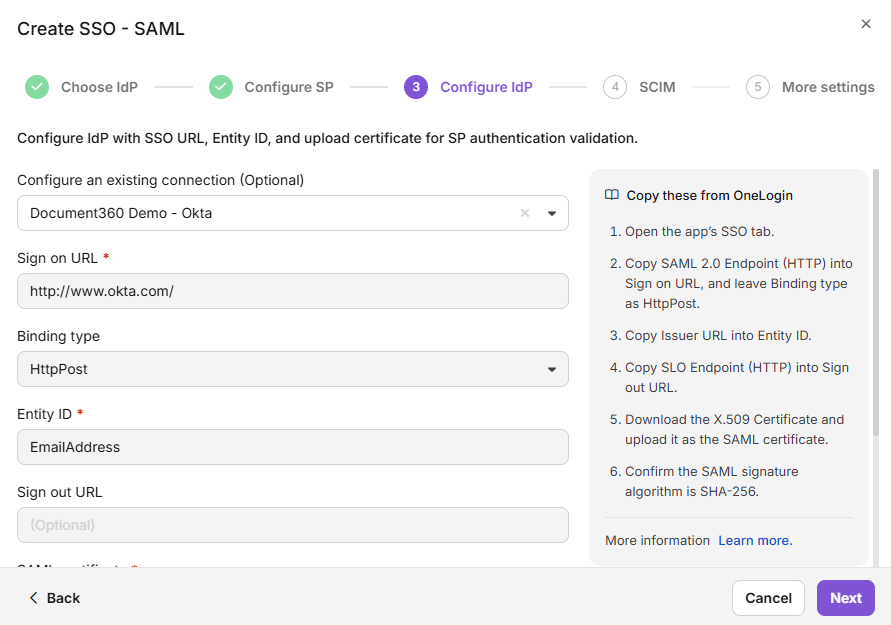
- Klicken Sie auf Nächstes, um zum Schritt SCIM-Bereitstellung zu navigieren .
Schritt 5: Konfigurieren Sie die SCIM-Bereitstellung
Die SCIM-Bereitstellung automatisiert das Lebenszyklusmanagement der Leser zwischen OneLogin und Document360. Wenn aktiviert, werden in OneLogin hinzugefügte oder deaktivierte Reader automatisch mit Document360 synchronisiert.
Wenn Sie keine SCIM-Bereitstellung benötigen, klicken Sie auf Nächst und springen Sie weiter zu "SSO Name und Login-Optionen konfigurieren " unten.
Benutzerattribute und Gruppenzuordnung werden in OneLogin SCIM nicht unterstützt. Nur Leserkonten können über SCIM von OneLogin bereitgestellt werden.
Aktivieren Sie SCIM in Document360
- Schalte den Enable SCIM-Provisionierungs-Schalter ein.
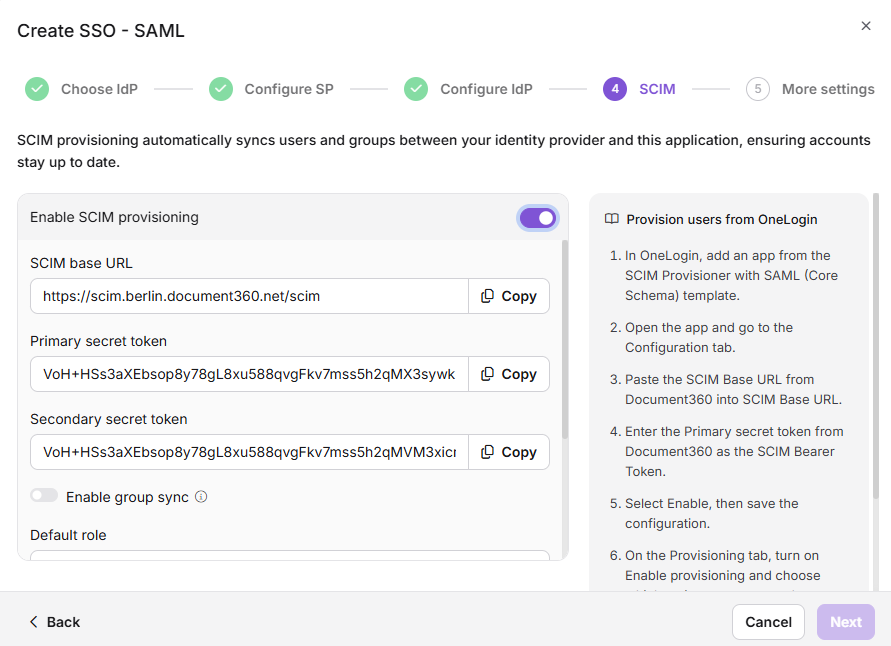
- Ein Bestätigungsdialog erscheint. Überprüfen Sie die Bedingungen, aktivieren Sie das Kontrollkästchen und klicken Sie auf Zustimmen.
- Die Parameter, die zur Durchführung der SCIM-Konfiguration in OneLogin erforderlich sind, werden dann angezeigt.
SCIM in OneLogin konfigurieren
- In OneLogin navigieren Sie zum Tab Konfiguration und scrollen Sie zum Abschnitt API-Verbindung .
- Geben Sie die Document360-Parameter mit der untenstehenden Abbildung ein.
| Document360 | OneLogin |
|---|---|
| SCIM-Basis-URL | SCIM-Basis-URL |
| Primäres geheimes Token | SCIM-Inhabertoken |
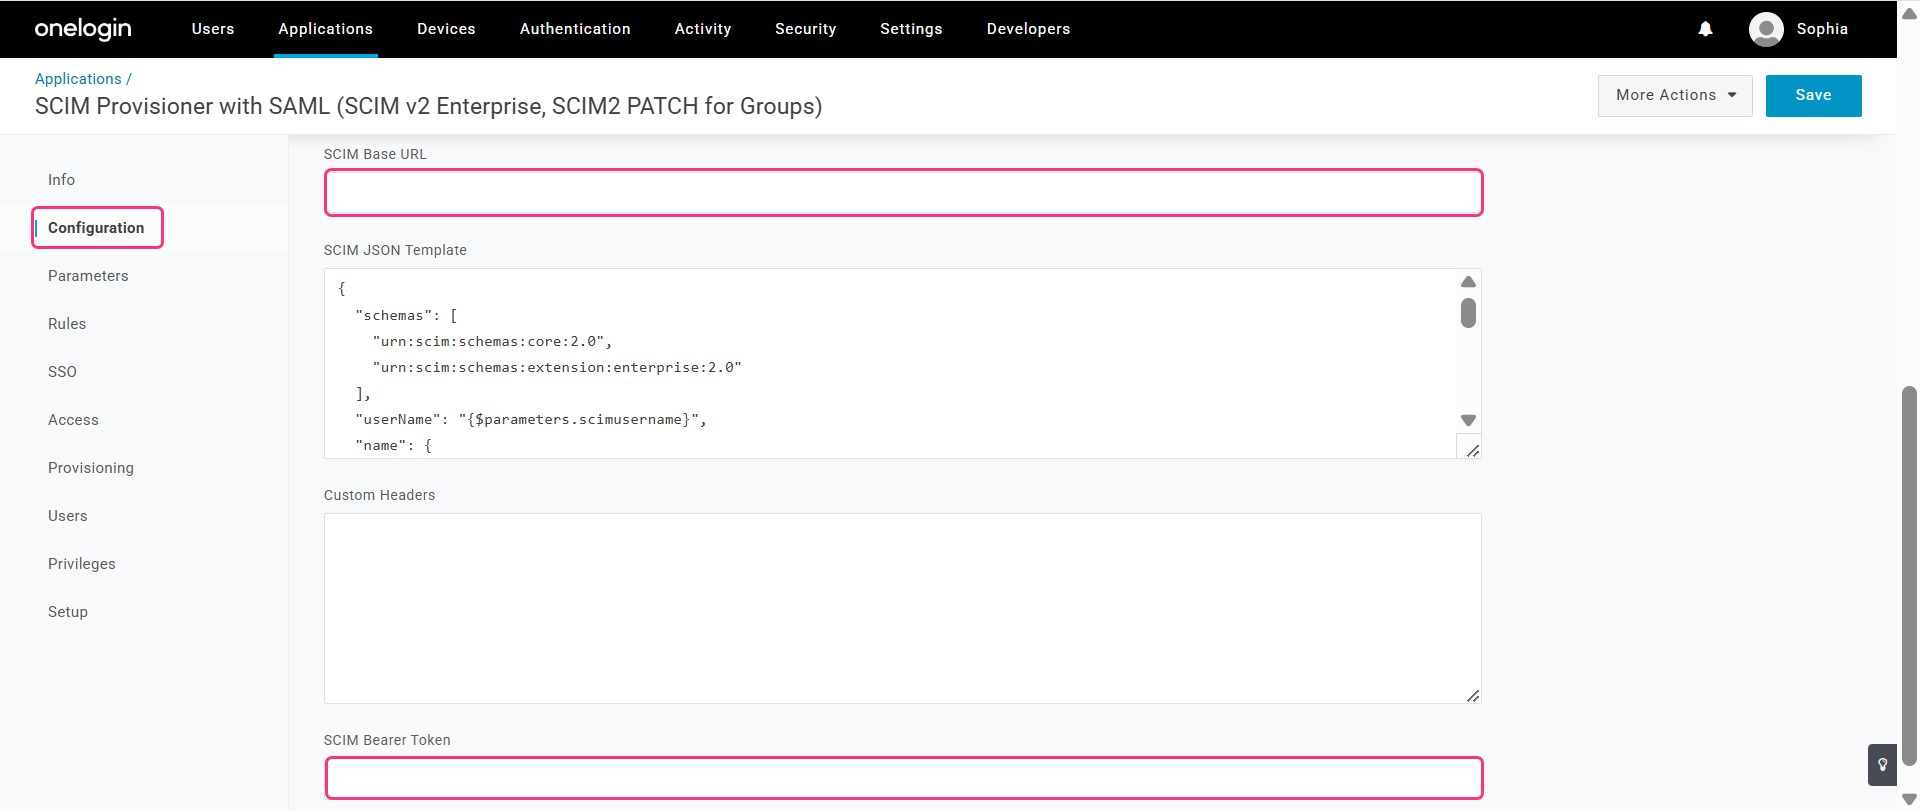
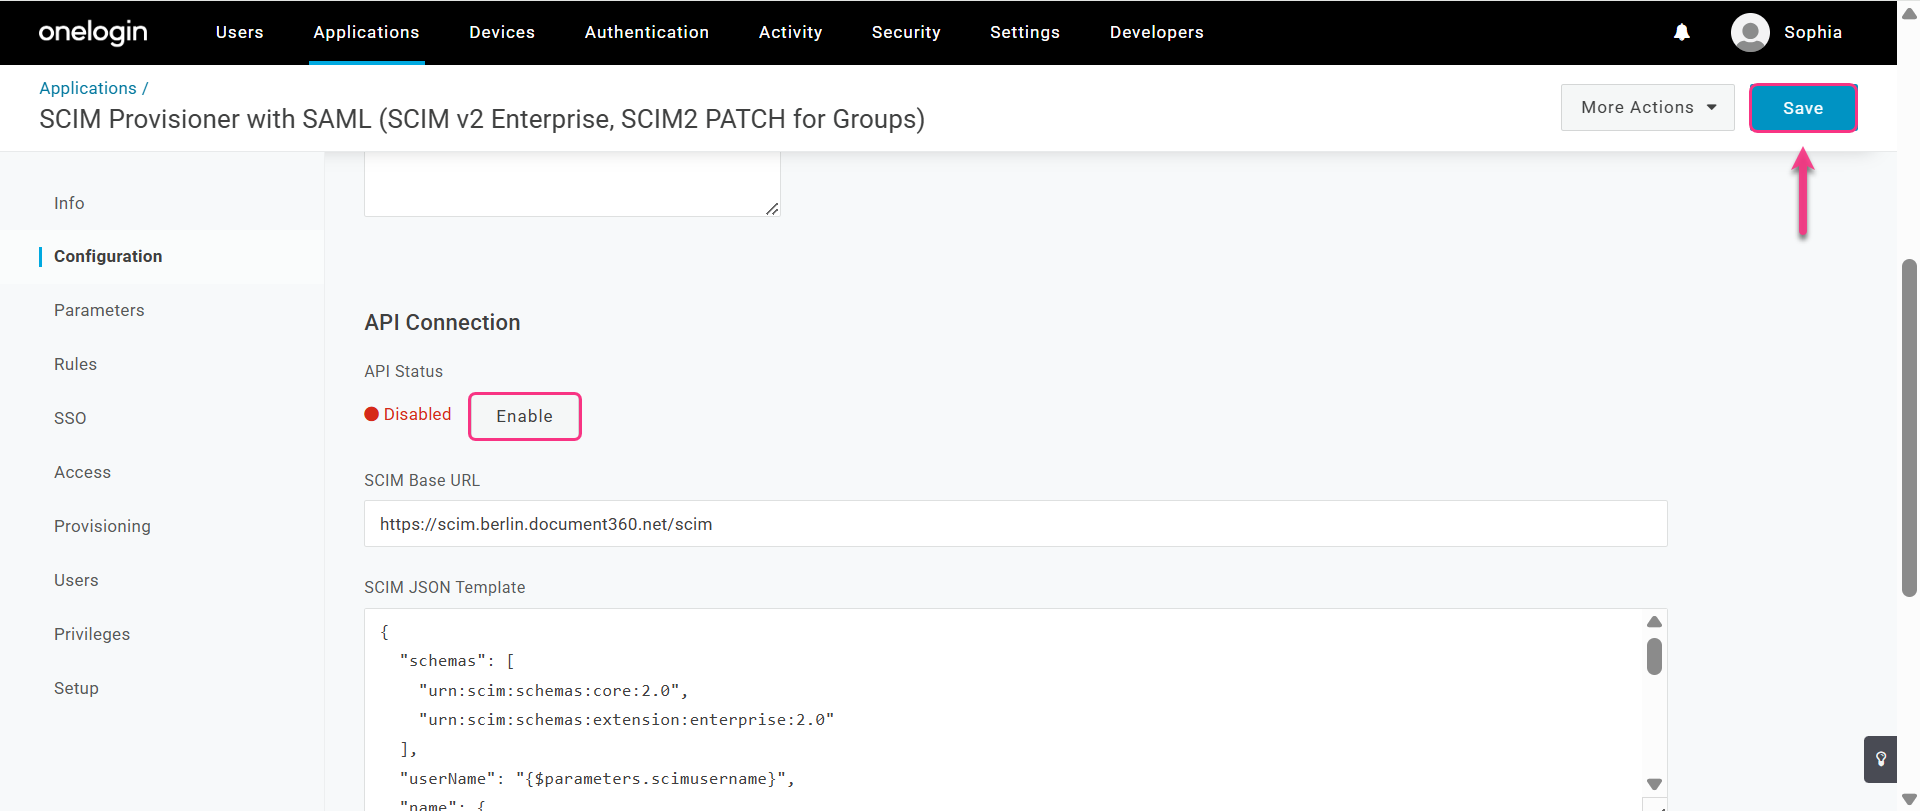
- Klicken Sie auf Aktivieren, um die SCIM-Bereitstellung in OneLogin zu aktivieren.
- Klicken Sie auf Speichern , um die SAML-Anwendung erfolgreich mit aktiviertem SCIM zu erstellen.
Aktivieren Sie die SCIM-Bereitstellung in OneLogin
- In OneLogin gehen Sie zum Reiter Provisioning .
- Wähle das Kästchen Bereitstellung aktivieren aus und klicke auf Speichern.
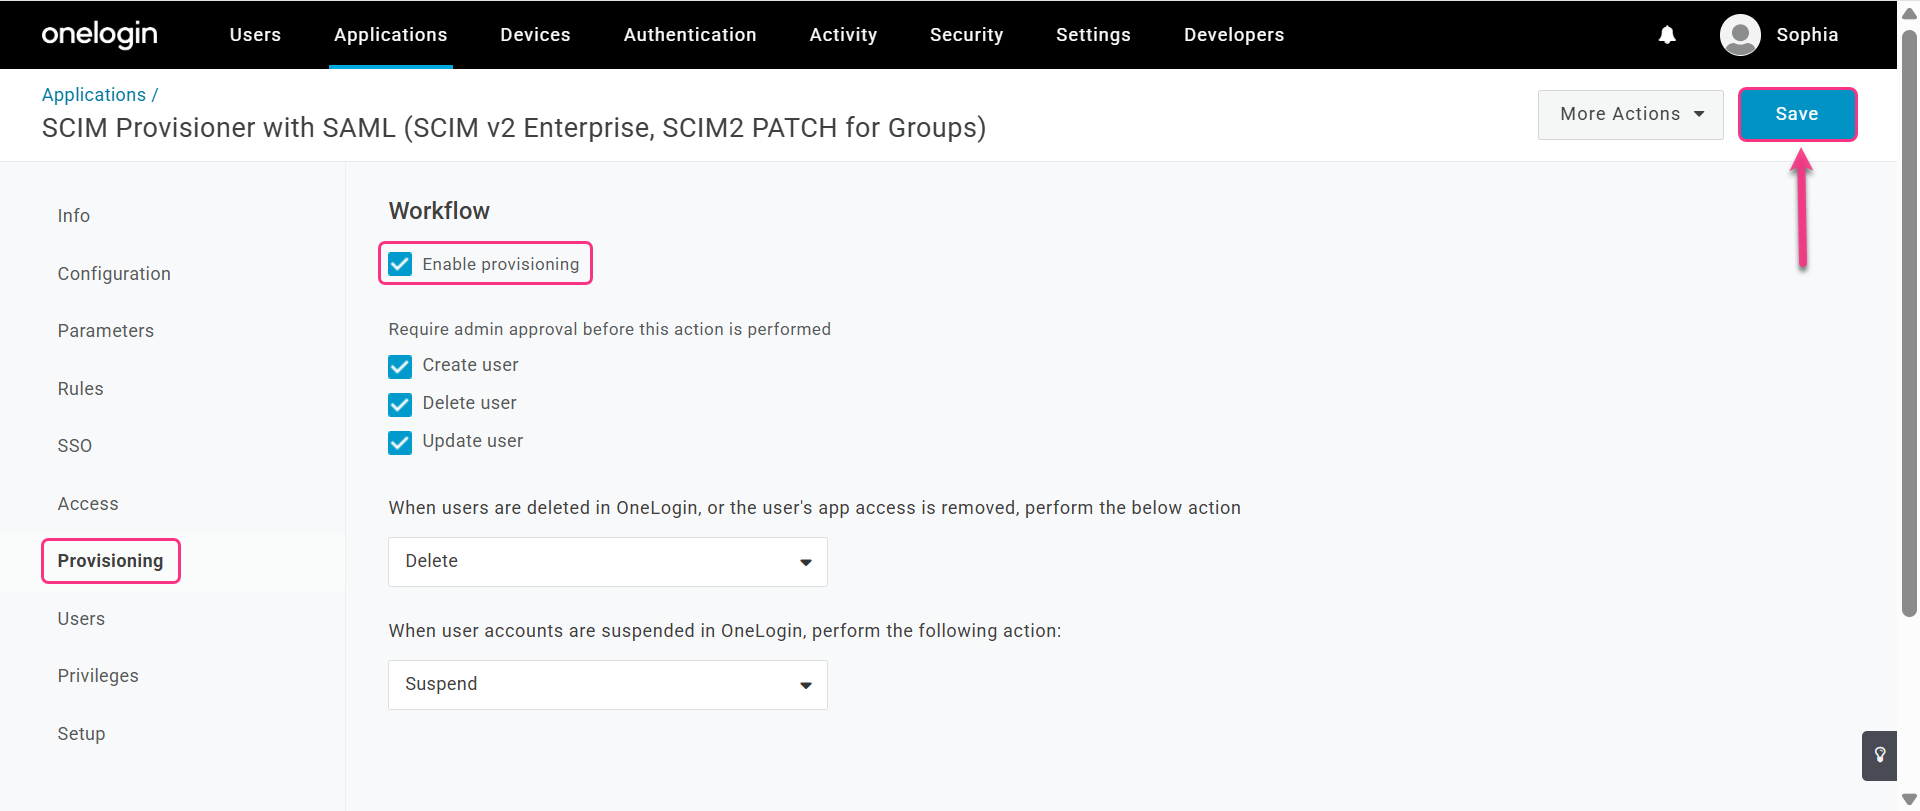
SCIM Provisioner mit SAML-Anwendung wurde erfolgreich erstellt.
Von der Bereitstellungsseite aus können Sie Benutzer verwalten, indem Sie folgende Aktionen ausführen: Benutzer erstellen, Benutzer löschen, Benutzer aktualisieren. Sie können diese Aktionen außerdem mit den verfügbaren Dropdown-Optionen weiter anpassen.
Vergabe von Standardrollen und Gruppen in Document360
- Kehren Sie zu Document360 zurück. Im Feld Standardrolle ist die Rolle standardmäßig auf Beitragsmitglied gesetzt. Sie können dies bei Bedarf im Dropdown-Menü ändern.
- Wählen Sie in den Feldern Benutzergruppen und Lesergruppen die Gruppen aus, die Sie hinzufügen möchten. Mehrere Gruppen können hinzugefügt werden, und sie übernehmen die zuvor gewählte Standardrolle.
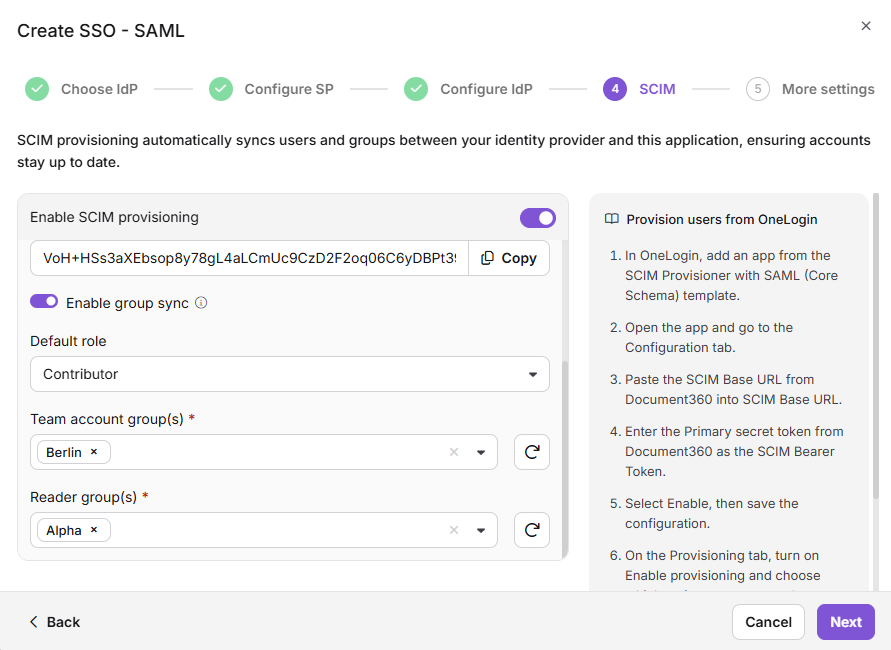
- Klicken Sie auf Weiter, um fortzufahren.
Konfigurieren Sie den SSO-Namen und die Anmeldeoptionen
- Im SSO-Namensfeld geben Sie einen Namen für die SSO-Konfiguration ein.
- Im Text der Login-Schaltfläche geben Sie den Text für den Login-Button ein, der den Nutzern angezeigt wird.
- Automatische Zuweisung der Lesergruppe – diese Option ist nur für bestehende SSO-Konfigurationen verfügbar. Für neu erstellte SSO-Konfigurationen wird dieser Schalter nicht angezeigt, da SCIM Benutzer und Gruppen automatisch bereitstellt. Erfahren Sie mehr über die Lesergruppe "Automatisch zuweisen".
- Aktiviere bei Bedarf den Timeout der Idle-Session SSO und setze die Timeout-Dauer (HH:MM).
- Wählen Sie mit den Funktasten aus, ob Sie alle Nutzer oder nur ausgewählte Nutzer zum SSO einladen.
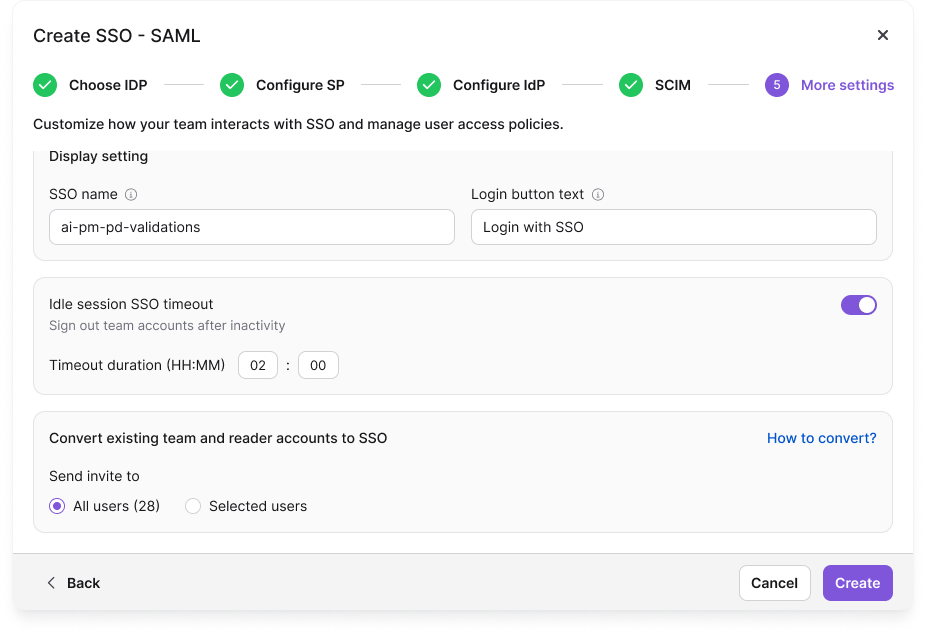
- Klicken Sie auf Erstellen , um die SSO-Konfiguration abzuschließen.
SAML SSO mit SCIM wurde erfolgreich eingerichtet. Sie können jetzt Leser direkt von Ihrem OneLogin IdP aus verwalten.
Von einer anderen Anwendung erben
Beim Erstellen einer neuen SSO-Konfiguration in Document360 können Sie SCIM-Einstellungen von einer bestehenden SSO-Verbindung erben. Dies vereinfacht den Einrichtungsprozess, vermeidet Wiederholungen der Konfigurationsschritte und hilft Administratoren, Zeit zu sparen und gleichzeitig Konsistenz zwischen den Integrationen sicherzustellen.
Kindlich geerbte SSO-Konfiguration
Wählen Sie auf der Seite "IdP" konfigurieren das Feld "Eine bestehende Verbindung konfigurieren" aus und wählen Sie die übergeordnete SSO SCIM-fähige Anwendung aus, von der Sie erben möchten. Wenn Sie diese Option auswählen, wird das aktuelle Projekt als Kindprojekt bezeichnet und alle relevanten Eigenschaften vom Elternprojekt übernommen.
Sobald die SSO-Konfiguration erstellt wurde, werden die SCIM-Bereitstellungseinstellungen von der Elternanwendung übernommen und können in der Kindanwendung nicht mehr geändert werden.
Elternerbte SSO-Konfiguration
Die Elternanwendung zeigt eine Liste aller Projekte an, die ihre Konfiguration übernommen haben. Alle Änderungen an der Elternanwendung werden automatisch in der Kindanwendung angezeigt.
- Wenn SCIM im Elternprojekt aktiviert ist, nachdem Kindprojekte es bereits geerbt haben, werden Benutzer und Gruppen automatisch allen Unterprojekten im Hintergrund zugeordnet.
- Die Aktivierung der Vererbung erleichtert die Verwaltung mehrerer SSO-Konfigurationen mit aktiviertem SCIM, da alle Einstellungen von einer übergeordneten Anwendung gesteuert werden. Dies spart Zeit und reduziert den Aufwand, jede Konfiguration einzeln zu verwalten.
Verwaltung von Document360 mit OneLogin
Sobald Sie die SAML-Anwendung mit SCIM in Document360 mit OneLogin erfolgreich eingerichtet haben, können Sie die Leser direkt von OneLogin aus verwalten, wobei alle Änderungen automatisch in Document360 angezeigt werden.
Fügen Sie einen Leser hinzu
- Im OneLogin-Hauptmenü erweitern Sie das Dropdown-Menü Benutzer und wählen Sie Benutzer.
- Klicken Sie auf Neuer Benutzer, geben Sie die erforderlichen Benutzerdaten ein und klicken Sie auf Speichern.
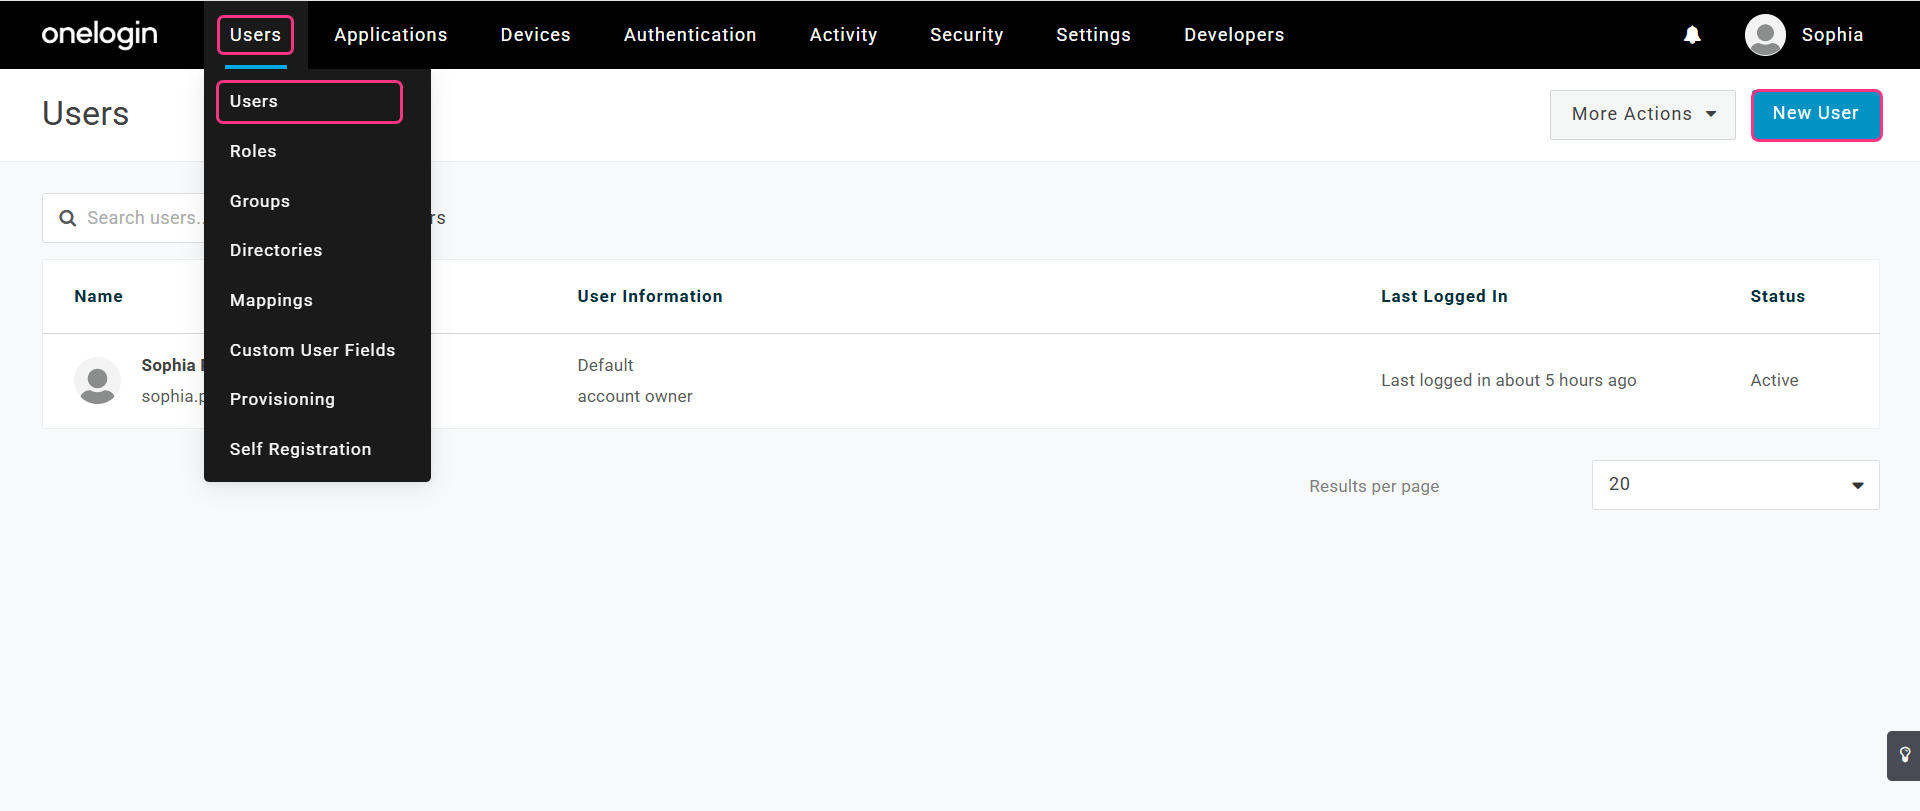
Ein neuer Benutzer wird nun erfolgreich erstellt.
Weisen Sie die Anwendung dem Benutzer zu
- Nachdem du den Benutzer erstellt hast, gehe im linken Menü zur Anwendung .
- Klicken Sie auf das +- Symbol oben rechts, um eine Anwendung hinzuzufügen.
- Wählen Sie die Anwendung mit aktiviertem SCIM-aktiviertem SAML aus und klicken Sie auf Continue.
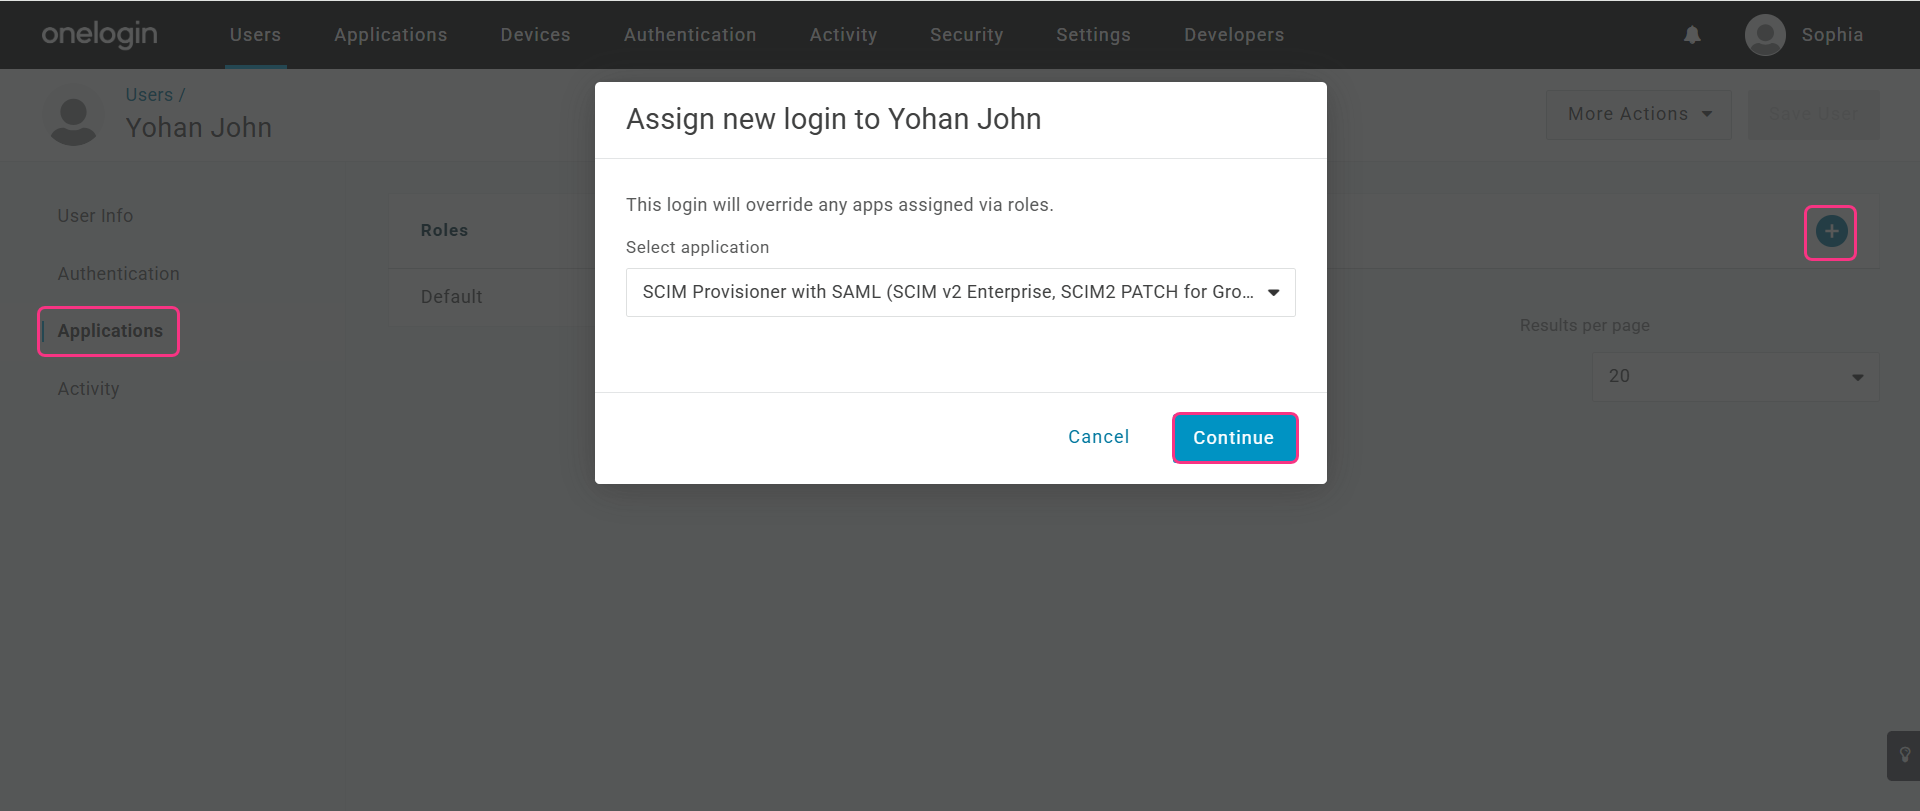
- Geben Sie die E-Mail-Adresse des Nutzers im Feld SCIM-Benutzername ein und klicken Sie auf Speichern.
Der Benutzer wird nun erfolgreich der Anwendung zugewiesen.
Benutzerstatus genehmigen
- Im OneLogin-Hauptmenü klicken Sie auf Anwendungen und wählen Sie Anwendungen.
- Wählen Sie die SCIM-bereitgestellte SAML-Anwendung und öffnen Sie den Reiter Benutzer.
- Klicken Sie auf den Status des Benutzers, der als Aushängend angezeigt wird, und wählen Sie dann im Bestätigungsdialog "Genehmigt ".
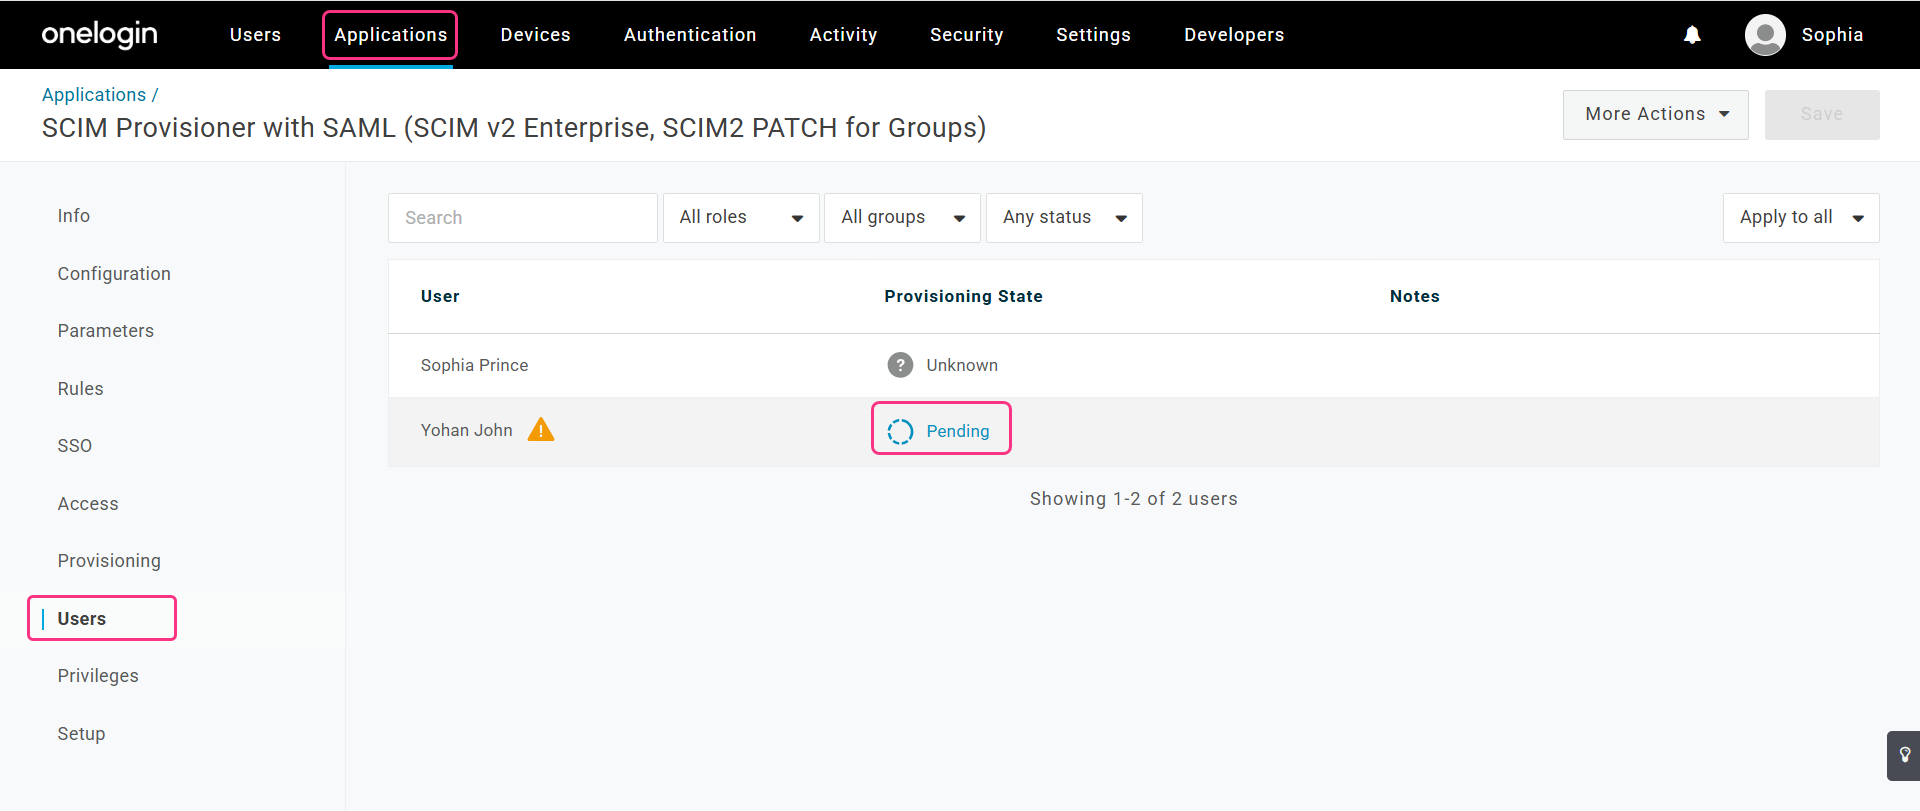
Der Benutzer wurde nun genehmigt und erfolgreich zu Document360 hinzugefügt.
Überprüfen Sie in Document360
Um zu überprüfen, dass der Benutzer erfolgreich zu Document360 hinzugefügt wurde:
- In Document360 navigieren Sie zu Einstellungen () > Benutzer & Berechtigungen > Leser & Gruppen.
.png)
Der Leser wird automatisch in Document360 hinzugefügt. Das SSO-SCIM-Badge neben ihrem Namen zeigt an, dass SCIM aktiviert ist.
Benutzerattribute und Gruppenzuordnung werden in OneLogin nicht unterstützt. Sie können Leser nur über SCIM verwalten. Benutzer und Gruppen können nicht über OneLogin hinzugefügt werden.
Benutzer in Document360 verwalten
Wenn SCIM aktiviert ist, ist das Bearbeiten eines Benutzernamens oder das direkte Löschen eines Benutzers in Document360 deaktiviert. Diese Aktionen müssen über Ihr IdP verwaltet werden, um beide Plattformen synchron zu halten.

Dennoch können Sie den Inhaltszugriff innerhalb von Document360 verwalten.
Inhaltszugang verwalten
- In Document360 navigieren Sie zu Einstellungen () > Benutzer & Berechtigungen > Readers & Gruppen.
- Wählen Sie den gewünschten Nutzer aus und klicken Sie auf Inhaltszugriff verwalten.
- Weisen Sie die Inhaltszugriffsebene im Dropdown-Menü zu und klicken Sie auf Aktualisieren.
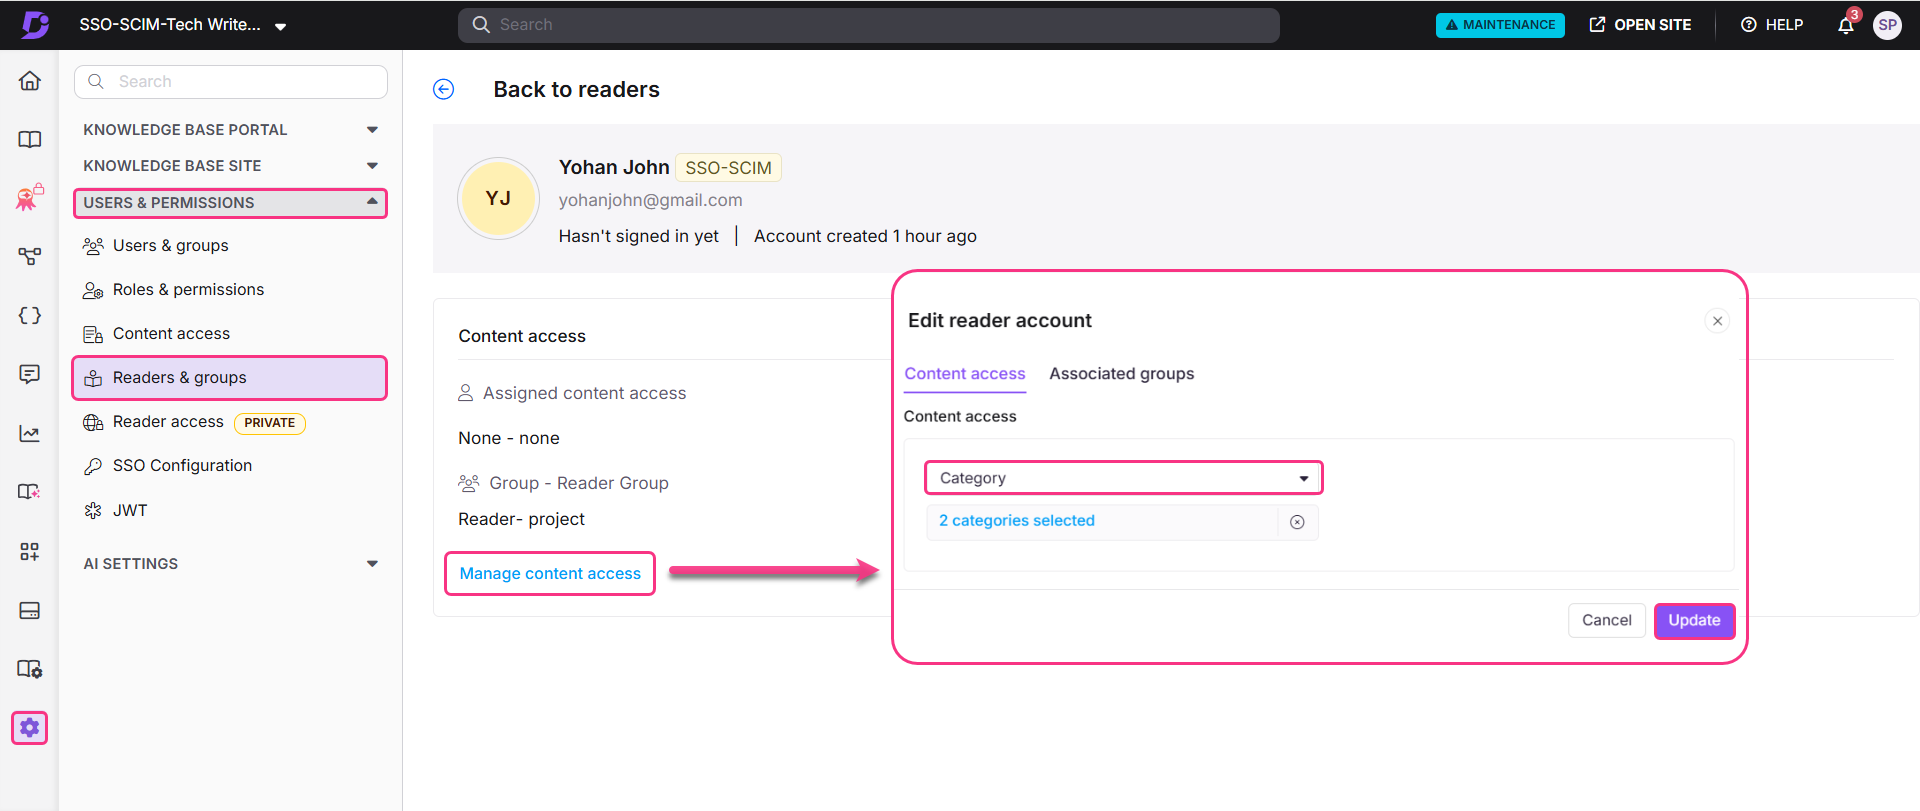
Inhaltszugriff wird nun erfolgreich dem Nutzer zugewiesen.
Löschen Sie einen Benutzer
- Im OneLogin-Hauptmenü klicken Sie auf Users und wählen Sie den Benutzer aus, den Sie löschen möchten.
- Erweitern Sie das Dropdown-Menü "Mehr Aktionen " und klicken Sie auf Löschen.

- Im Bestätigungsdialog klicken Sie erneut auf Löschen .
Der Benutzer wurde erfolgreich gelöscht und erscheint in OneLogin nicht mehr.
Wenn Sie einen Benutzer in OneLogin löschen, wird der Benutzer nicht aus Document360 entfernt. Stattdessen ändert sich der Status des Benutzers von Aktiv zu Inaktiv.
Best Practices
- Verwenden Sie die richtige SCIM-App in OneLogin. Suchen Sie speziell nach SCIM Provisioner mit SAML (SCIM v2 Enterprise, SCIM2 PATCH for Groups) und wählen Sie sie aus. Die Verwendung einer anderen App funktioniert mit Document360 nicht.
- Verwalten Sie nur Leser über OneLogin SCIM. Benutzerattribute und Gruppenzuordnung werden nicht unterstützt. Planen Sie Ihren Benutzerverwaltungs-Workflow entsprechend.
- Genehmigen Sie bereitgestellte Benutzer umgehend. Benutzer, die in OneLogin hinzugefügt wurden, erscheinen in Document360 mit dem Status "Ausstehend". Genehmigen Sie sie in OneLogin, um den Zugriff zu aktivieren.
- Löschen Sie keine Benutzer in Document360, wenn SCIM aktiviert ist. Das direkte Löschen eines Benutzers in Document360 ist deaktiviert, wenn SCIM aktiv ist. Verwalten Sie Löschungen aus OneLogin. Beachten Sie, dass gelöschte Benutzer in OneLogin in Document360 inaktiv und nicht gelöscht werden.
- Nutze Vererbung für Multi-Projekt-Setups. Wenn du mehrere Document360-Projekte hast, die dieselbe SSO-Konfiguration teilen, nutze die Eltern-Kind-Vererbung, um alle Einstellungen an einem Ort zu verwalten.
FAQ
Warum kann ich keine Benutzer und Gruppen über OneLogin hinzufügen?
Benutzerattribute und Gruppenzuordnung werden in der SCIM-Integration von OneLogin mit Document360 nicht unterstützt. Nur Leserkonten können über SCIM von OneLogin bereitgestellt werden. Wenn Sie Benutzer und Gruppen über SCIM verwalten müssen, sollten Sie Okta oder Microsoft Entra als Identitätsanbieter verwenden.
Was passiert, wenn ich einen Benutzer in OneLogin lösche?
Wenn Sie einen Benutzer in OneLogin löschen, wird der Benutzer nicht aus Document360 entfernt. Stattdessen ändert sich sein Status von Aktiv zu Inaktiv in Document360.
Kann ich SCIM-Einstellungen von einem Elternprojekt erben?
Ja. Beim Erstellen einer neuen SSO-Konfiguration in Document360 können Sie eine bestehende, SCIM-fähige SSO-Konfiguration als Eltern auswählen. Das aktuelle Projekt erbt alle relevanten Einstellungen. Nach der Erstellung können die geerbten SCIM-Einstellungen in der Kindanwendung nicht mehr geändert werden.