Active Directory Federation Services (ADFS) ist Microsofts lokaler Identitätsanbieter, der federierte Identität und Single Sign-on über Anwendungen hinweg ermöglicht. Mit SAML SSO zwischen ADFS und Document360 können sich Ihre Teammitglieder und Leser mit ihren bestehenden Active Directory-Zugangsdaten bei Document360 anmelden.
Nur Benutzer mit der Rolle Eigentümer oder Administrator können SSO in Document360 konfigurieren.
Was du mit ADFS als deinem IdP machen kannst.
| Leistungsfähigkeit | Unterstützt |
|---|---|
| Teammitglieder-(Portal-)Authentifizierung | Ja |
| Leser- (Wissensdatenbank-)Authentifizierung | Ja |
| IdP-initiierte Anmeldung | Ja |
| SCIM-Bereitstellung | Ja (nur über Drittanbieter-Tools oder benutzerdefinierte Integrationen) |
| SSO-Konfigurationsvererbung (Eltern-Kind-Projekte) | Ja |
ADFS unterstützt keine native SCIM-Bereitstellung. SCIM kann nur mit Drittanbieter-Tools oder individuell erstellten Integrationen aktiviert werden.
Bevor du anfängst
- Du hast administrativen Zugriff sowohl auf Document360 als auch auf deinen ADFS-Server.
- Du hast Eigentümer - oder Administratorzugriff in deinem Document360-Projekt.
- Öffne Document360 und ADFS in zwei separaten Browser-Tabs. Du musst während der Einrichtung mehrmals zwischen ihnen wechseln.
Schritt 1: Erstellen Sie einen vertrauenswürdigen Trust in ADFS
Fügen Sie die Anwendung in ADFS hinzu
- Melden Sie sich in der ADFS-Verwaltungskonsole auf Ihrem ADFS-Server an.
- In der ADFS-Verwaltungskonsole navigieren Sie zu Vertrauensparteien (Vertrauenswürdige Parteitreuer).
- Klicken Sie mit der rechten Maustaste auf Relying Party Trusts und wählen Sie "Trust für vertrauende Partei hinzufügen".
- Im Wizard Add Relying Party Trust wählen Sie Claims aware und klicken Sie auf Start.
- Wählen Sie Daten über die vertrauende Partei manuell eingeben und klicken Sie auf Nächst.
- Geben Sie einen Anzeigenamen an (zum Beispiel "Document360 SAML SSO") und klicken Sie auf Weiter.
- Im Schritt Zertifikat konfigurieren klickst du auf Nächste (du kannst das überspringen, wenn du kein Zertifikat benutzt).
- Unter URL konfigurieren wählen Sie Unterstützung für das SAML 2.0 Web SSO-Protokoll aktivieren.
Schritt 2: ADFS mit den Parametern des Document360-Dienstanbieters konfigurieren
Hol dir die SP-Parameter von Document360
- Öffne Document360 in einem separaten Tab.
- Navigiere zu Einstellungen () > Benutzer & Berechtigungen > Enterprise SSO.
- Klicken Sie auf Create SSO.
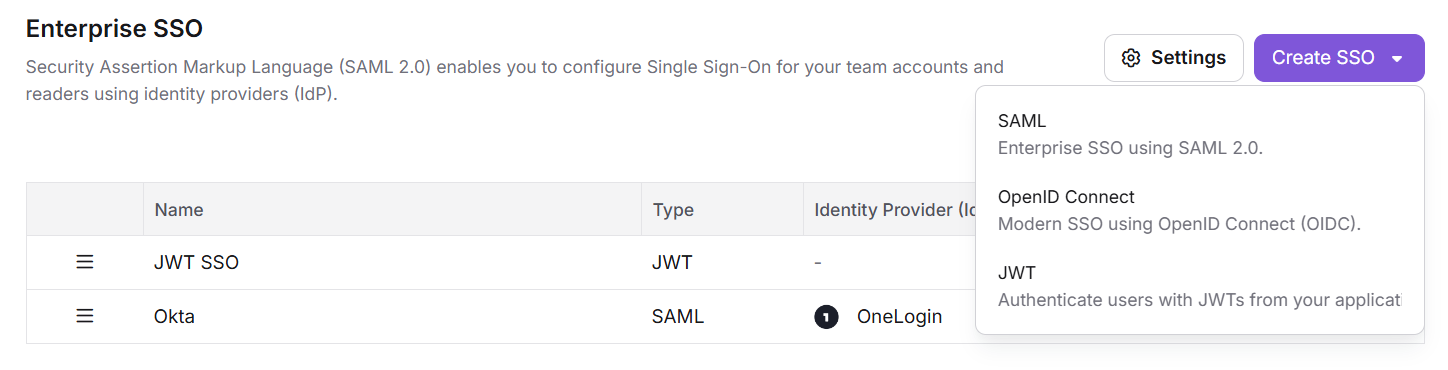
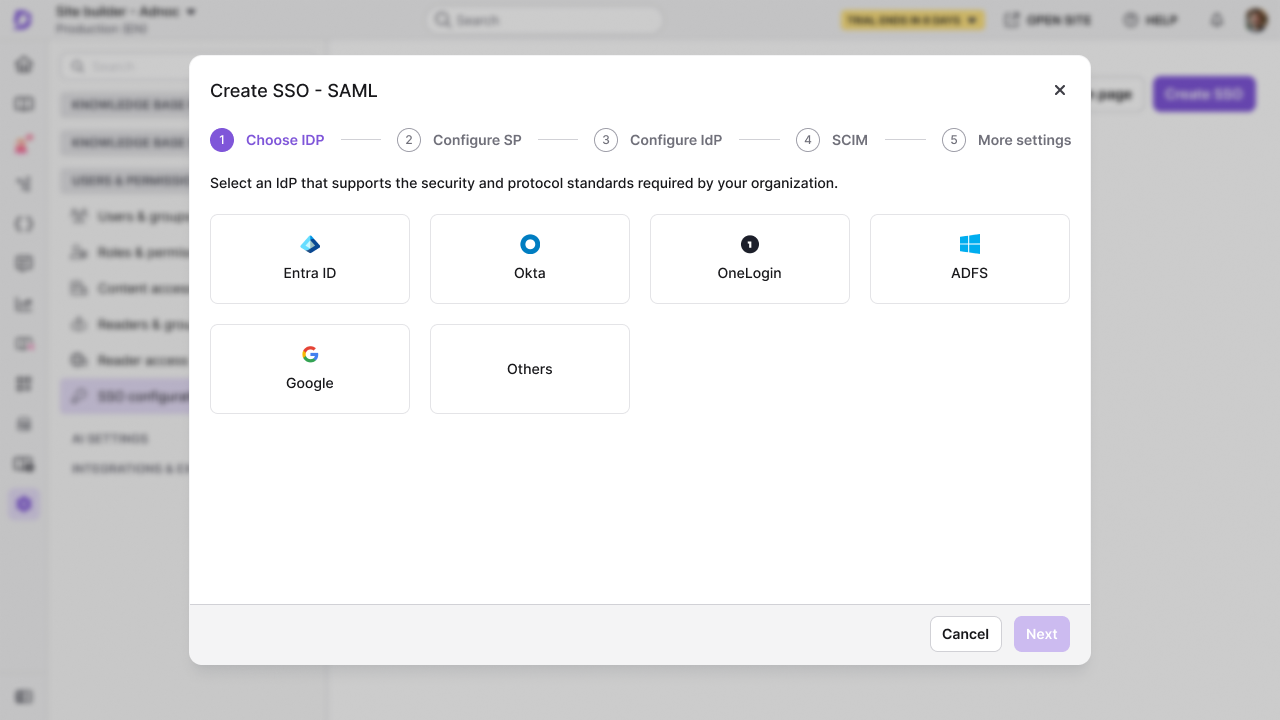
- Wählen Sie ADFS als Ihren Identitätsanbieter (Identity Provider, IdP), um automatisch zum Schritt SP konfigurieren zu navigieren.
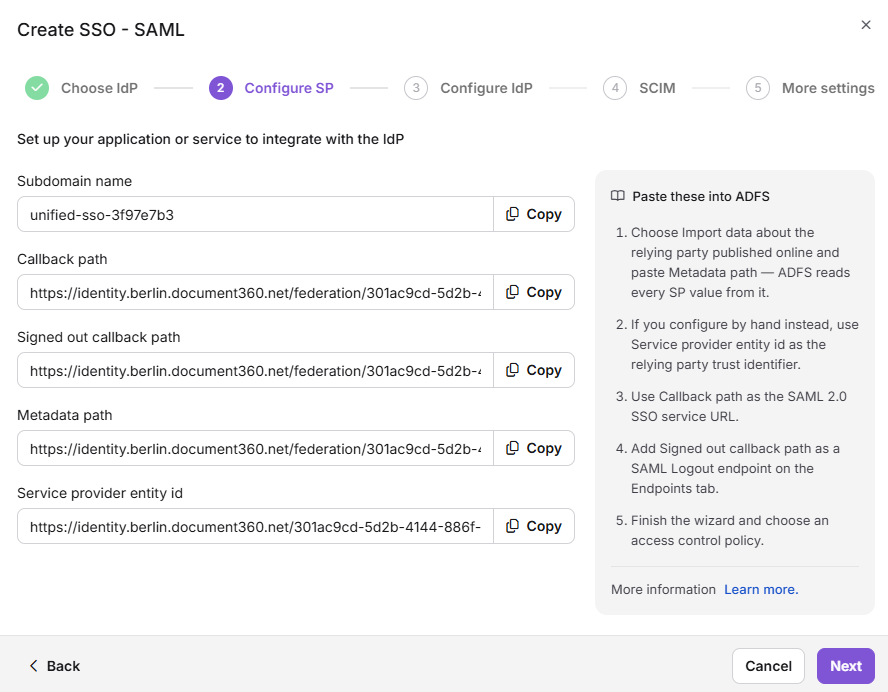
- Im Schritt SP konfigurieren wird eine Reihe von Parametern angezeigt, um die SAML-Konfiguration in ADFS abzuschließen.
Geben Sie die Document360-Parameter in ADFS ein
Geben Sie die Document360-Parameter in die entsprechenden Felder in den Elementen URL konfigurieren und Identifikatoren in ADFS mithilfe der untenstehenden Zuordnung ein.
| ADFS | Document360 |
|---|---|
| Vertrauende Parteikennung | Dienstanbieter-Entitäts-ID |
| Anmelde-URL | Rückrufpfad |
| Abmelde-URL | Ausgeschriebener Rückrufweg |
| Vertrauenskennung der vertrauenswürdigen Partei | Subdomainname |
| Metadaten-URL | Metadatenpfad |
- Klicken Sie auf Nächstes und schließen Sie die restlichen Schritte im Wizard ab, wie zum Beispiel die Einrichtung der Mehrfaktor-Authentifizierung bei Bedarf und die Erlaubnis des Zugriffs auf die Anwendung aller Nutzer.
- Überprüfen Sie Ihre Einstellungen und klicken Sie auf Weiter, um den vertrauenswürdigen Trust hinzuzufügen.
- Auf dem letzten Bildschirm aktivieren Sie das Kästchen " Öffnen im Dialog Anspruchsregeln bearbeiten" und klicken Sie auf Schließen.
Schritt 3: Formulieren Sie die Anspruchsregeln in ADFS
Hinzufügen von Anspruchsregeln
- Im Dialogfeld Anspruchsregeln bearbeiten klicken Sie auf Regel hinzufügen.
- Wählen Sie LDAP-Attribute als Claims als Regelvorlage senden und klicken Sie auf Weiter.
- Gib einen Namen für die Claim-Regel an (zum Beispiel "Send LDAP Attributes").
- Konfigurieren Sie Folgendes:
- Attribute Store: Wählen Sie Active Directory aus.
- Kartierung:
- LDAP-Attribut: Benutzer-Principal-Name | Ausgehender Anspruchstyp: Name ID
- LDAP-Attribut: E-Mail-Adressen | Ausgehender Anspruchstyp: E-Mail-Adressen
- LDAP-Attribut: Anzeige-Name | Ausgehender Anspruchstyp: Name
- Klicken Sie auf Beenden , um die Regel hinzuzufügen.
- Klicken Sie auf Anwenden , um Ihre Änderungen zu speichern und den Dialog zu schließen.
Schritt 4: Schließen Sie die SSO-Konfiguration in Document360 ab
Konfigurieren Sie den Identitätsanbieter in Document360
- Kehren Sie zum Document360-Tab zurück, der den Schritt SP konfigurieren , und klicken Sie auf Nächsten, um zum Schritt IdP konfigurieren zu gelangen.
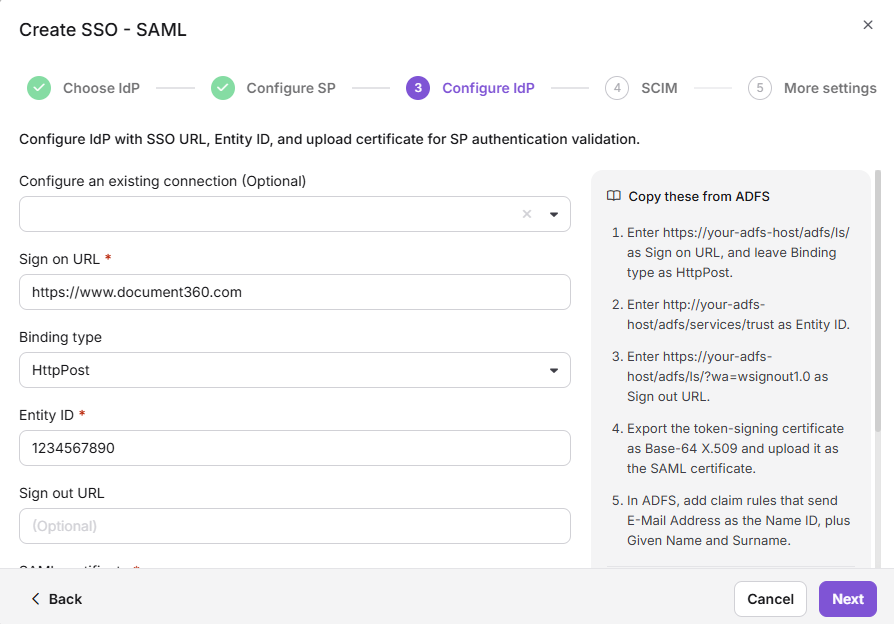
- Das Feld "Eine bestehende Verbindung konfigurieren" erlaubt es Ihnen, eine SSO-Konfiguration zu erben, die SCIM bereits von einem Elternprojekt aktiviert hat. Wenn Sie diese Option auswählen, wird die aktuelle SSO-Konfiguration zum Kind und erbt automatisch die SCIM-Einstellungen vom Elternprojekt.
- Gib die entsprechenden Werte aus deiner ADFS-Konfiguration mit der untenstehenden Abbildung ein.
| ADFS | Document360 |
|---|---|
| SAML-Anmelde-URL | Identity Provider Single Sign-On URL |
| Kennung (Entitäts-ID) | Identitätsanbieter-Aussteller |
| X.509-Zertifikat | SAML-Zertifikat |
- Laden Sie das X.509-Zertifikat von ADFS herunter und laden Sie es im SAML-Zertifikatsfeld in Document360 hoch.
Beim Export des X.509-Zertifikats aus ADFS wählen Sie das Base-64-kodierte (. CER) Format. Das Standard-DER-codierte Format wird für die Document360-SAML-Konfiguration nicht unterstützt.
- Schalte die Option "IdP-initiierte Anmeldung erlauben " je nach Projektbedarf ein oder aus.
- Klicken Sie auf Weiter, um zum SCIM-Bereitstellungsschritt fortzufahren.
Schritt 5: Konfigurieren Sie die SCIM-Bereitstellung
Die SCIM-Bereitstellung ermöglicht es Ihnen, das Lebenslaufzyklusmanagement von Benutzer und Lesern zwischen ADFS und Document360 zu automatisieren. Da ADFS SCIM nicht nativ unterstützt, erfordert dies ein Drittanbieter-Tool oder eine maßgeschneiderte Integration.
Wenn Sie keine SCIM-Bereitstellung benötigen, überspringen Sie unten die Optionen "SSO Name und Login konfigurieren ".
Aktivieren Sie SCIM in Document360
- Schalte den Enable SCIM-Provisionierungs-Schalter ein.
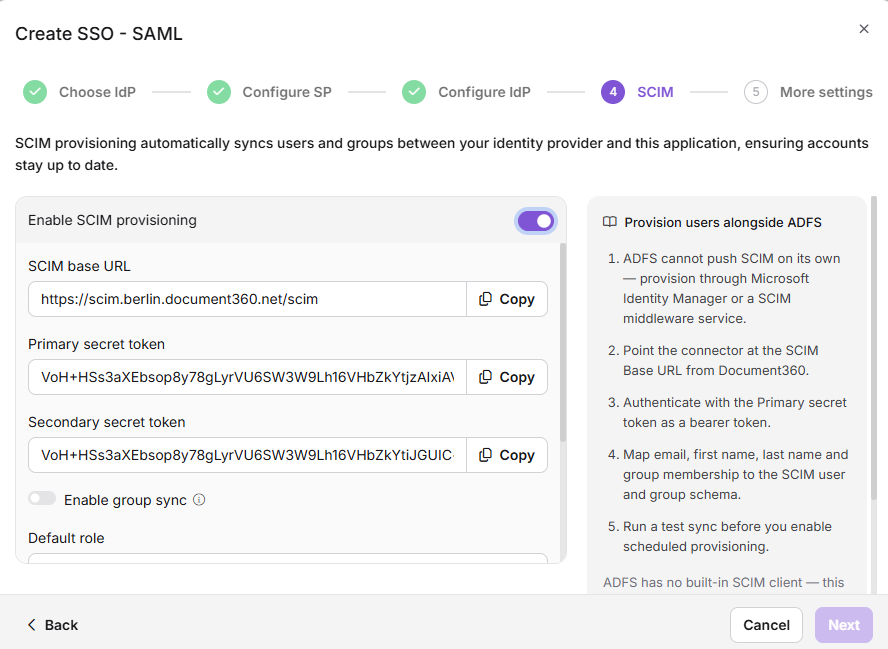
- Ein Bestätigungsdialog erscheint. Überprüfen Sie die Bedingungen, aktivieren Sie das Kontrollkästchen und klicken Sie auf Zustimmen.
- Die Parameter, die zur Durchführung der SCIM-Konfiguration erforderlich sind, werden dann angezeigt.
Die SCIM-Bereitstellung in ADFS kann ausschließlich mit Drittanbieter-Tools oder individuell erstellten Integrationen aktiviert werden. ADFS unterstützt die SCIM-Bereitstellung nicht nativ.
- Gib die erforderlichen Parameter aus Document360 in die entsprechenden Felder in deiner benutzerdefinierten App ein.
Vergabe von Standardrollen und Gruppen in Document360
- Im Feld Standardrolle ist die Rolle standardmäßig auf Beitragsleistender gesetzt. Sie können dies bei Bedarf im Dropdown-Menü ändern.
- Wählen Sie in den Feldern Benutzergruppen und Lesergruppen die Gruppen aus, die Sie hinzufügen möchten. Mehrere Gruppen können hinzugefügt werden, und sie übernehmen die zuvor gewählte Standardrolle.
- Klicken Sie auf Weiter, um fortzufahren.
Konfigurieren Sie den SSO-Namen und die Anmeldeoptionen
- Im SSO-Namensfeld geben Sie einen Namen für die SSO-Konfiguration ein.
- Im Text der Login-Schaltfläche geben Sie den Text für den Login-Button ein, der den Nutzern angezeigt wird.
- Automatische Zuweisung der Lesergruppe – diese Option ist nur für bestehende SSO-Konfigurationen verfügbar. Für neu erstellte SSO-Konfigurationen wird dieser Schalter nicht angezeigt, da SCIM Benutzer und Gruppen automatisch bereitstellt. Erfahren Sie mehr über die Lesergruppe "Automatisch zuweisen".
- Aktiviere bei Bedarf den Timeout der Idle-Session SSO und setze die Timeout-Dauer (HH:MM).
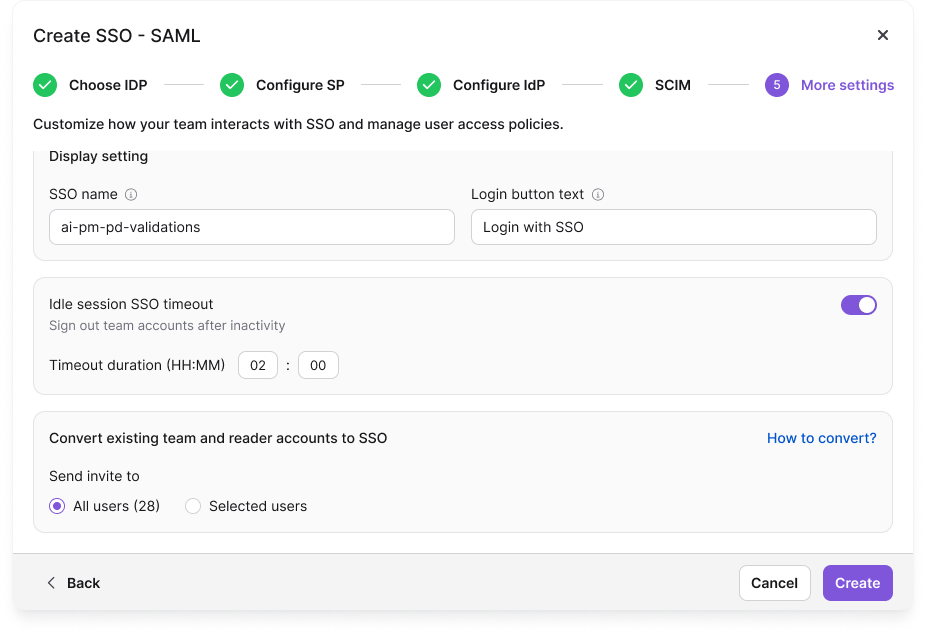
- Klicken Sie auf Erstellen , um die SAML SSO-Konfiguration abzuschließen.
Verwaltung von Benutzern in ADFS
Um Reader anzuzeigen, die durch Ihre ADFS-Integration hinzugefügt wurden:
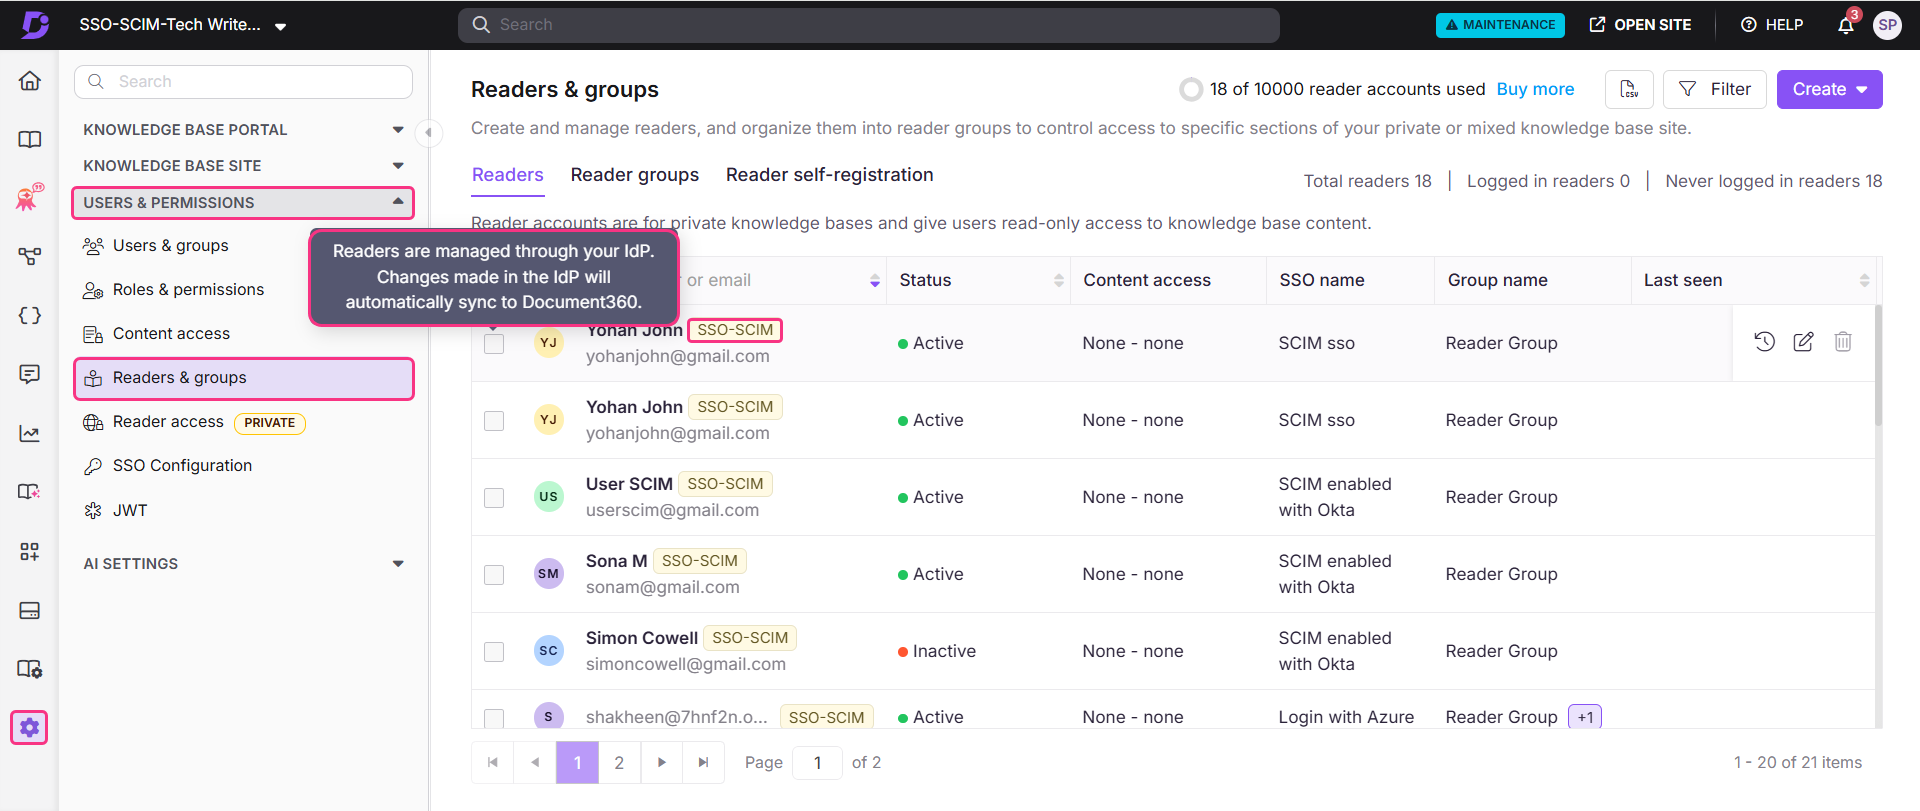
- In Document360 navigieren Sie zu Einstellungen () > Benutzer & Berechtigungen > Leser & Gruppen.
- Wählen Sie den Leser aus, um zu seinem Leserprofil zu gelangen.
Leser, die über SCIM bereitgestellt wurden, zeigen neben ihrem Namen ein SSO-SCIM-Badge an.
Wenn SCIM aktiviert ist, ist das Bearbeiten eines Benutzernamens oder das direkte Löschen eines Benutzers in Document360 deaktiviert, da diese Aktionen über Ihr IdP verwaltet werden müssen, um beide Plattformen synchron zu halten. Sie können nur den Inhaltszugriff über Document360 verwalten. Das Löschen eines Profils in Ihrem IdP entfernt es nicht aus Document360 – das Profil bleibt mit dem Status "Inaktiv".
Verwaltung des Inhaltszugriffs von Lesern, Nutzern und Gruppen
Die Standard-Inhaltsrolle, die jedem neuen Benutzer, Leser oder Gruppe zugewiesen wird, basiert auf dem, was während der SCIM-Bereitstellung konfiguriert wurde. Die Berechtigungen werden standardmäßig auf Keine gesetzt, können aber jederzeit aktualisiert werden.
- Wählen Sie den gewünschten Reader aus und klicken Sie auf Inhaltszugriff verwalten.
- Wählen Sie die gewünschte Zugriffsstufe aus dem Dropdown-Menü und klicken Sie auf Aktualisieren.
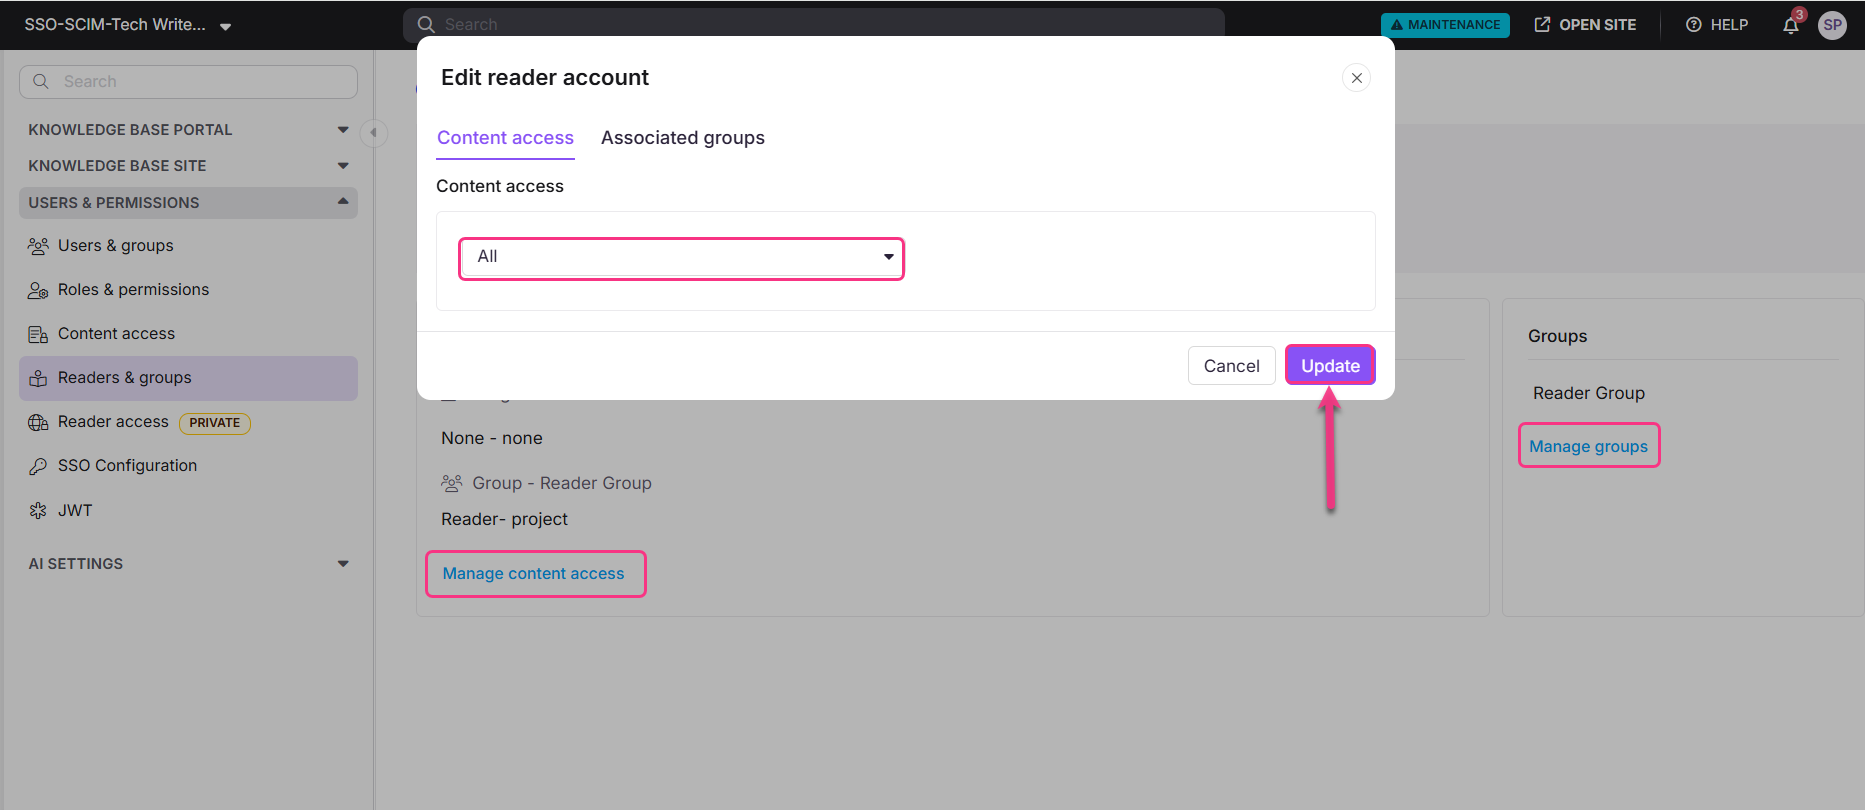
Sie können auch Gruppen für einen Leser verwalten, indem Sie unter dem Abschnitt Lesergruppen auf Gruppen verwalten klicken.
Best Practices
- Exportieren Sie das Zertifikat im Base-64-kodierten (. CER) Format. Das Standard-DER-kodierte ADFS-Format wird von Document360 nicht unterstützt. Wählen Sie beim Export des X.509-Zertifikats immer die Base-64-Codierung aus.
- Verwenden Sie ein Drittanbieter-Tool für SCIM. ADFS unterstützt die SCIM-Bereitstellung nicht nativ. Planen Sie Ihren Ansatz zur Benutzerbereitstellung, bevor Sie SCIM in Document360 aktivieren.
- Konfigurieren Sie die Anspruchsregeln sorgfältig. Stellen Sie sicher, dass alle drei LDAP-Attributzuordnungen (Name-ID, E-Mail-Adressen und Name) korrekt konfiguriert sind. Fehlende oder falsche Claims führen zu Authentifizierungsfehlern.
- Testen Sie zuerst mit einem einzelnen Benutzer. Bevor Sie SSO für alle Nutzer ausrollen, testen Sie die Konfiguration mit einem Nutzer, um sicherzustellen, dass Anspruchsregeln, Zertifikate und URLs alle korrekt funktionieren.
FAQ
Warum wird SCIM in ADFS nicht nativ unterstützt?
ADFS ist ein On-Premises-Föderationsdienst, der auf SAML- und WS-Federation-Protokollen basiert. Er enthält keinen integrierten SCIM-Endpunkt. Um SCIM mit ADFS in Document360 zu nutzen, benötigen Sie ein Drittanbieter-Bereitstellungstool oder eine benutzerdefinierte Integration, die ADFS mit dem SCIM-Protokoll verbindet.
Welches Zertifikatsformat benötigt Document360 für ADFS?
Document360 benötigt das X.509-Zertifikat im Base-64-codierten (. CER) Format. Beim Export aus ADFS sollten Sie dieses Format auswählen. Das standardmäßig DER-kodierte Format wird nicht unterstützt.
Was passiert mit dem Profil eines Benutzers in Document360, wenn ich ihn in ADFS lösche?
Das Löschen eines Benutzerprofils in Ihrem IdP entfernt es nicht aus Document360. Das Profil bleibt mit dem Status "Inaktiv" in Document360.