Google Workspace ist ein Identitätsanbieter (Identity Provider, IdP), der es Nutzern ermöglicht, sich mit ihren Google-Zugangsdaten bei mehreren Anwendungen anzumelden. Mit SAML SSO zwischen Google Workspace und Document360 konfiguriert können Ihre Teammitglieder und Leser auf Document360 zugreifen, ohne ein separates Passwort zu benötigen.
Nur Benutzer mit der Rolle Eigentümer oder Administrator können SSO in Document360 konfigurieren.
Was du mit Google Workspace als deinem IdP machen kannst
| Leistungsfähigkeit | Unterstützt |
|---|---|
| Benutzer-(Portal-)Authentifizierung | Ja |
| Leser- (Wissensdatenbank-)Authentifizierung | Ja |
| IdP-initiierte Anmeldung | Ja |
| SCIM-Bereitstellung | Nein |
| SSO-Konfigurationsvererbung (Eltern-Kind-Projekte) | Ja (nur SSO-Einstellungen, nicht SCIM) |
Die SCIM-Bereitstellung wird nicht unterstützt, wenn Google Workspace als Ihr Identitätsanbieter konfiguriert ist. Benutzer- und Leserverwaltung muss manuell in Document360 durchgeführt werden.
Bevor du anfängst
- Sie haben ein aktives Google Workspace-Konto mit Administratorzugriff. Wenn Sie eines erstellen müssen, melden Sie sich workspace.google.com an.
- Du hast Eigentümer - oder Administratorzugriff in deinem Document360-Projekt.
- Öffne Document360 und Google Workspace in zwei separaten Browser-Tabs. Du musst während der Einrichtung mehrmals zwischen ihnen wechseln.
Schritt 1: Erstellen Sie eine benutzerdefinierte SAML-App in Google Workspace
Fügen Sie eine benutzerdefinierte SAML-App hinzu
- Auf der Startseite der Google Workspace-Admin-Konsole klicken Sie auf Apps und wählen Sie SAML-Apps aus.
- Klicke auf App hinzufügen und wähle im Dropdown-Menü benutzerdefinierte SAML-App hinzufügen.
- Geben Sie in den App-Details einen Namen für Ihre App ein und klicken Sie auf Weiter.
Notieren Sie sich die IDP-Daten und laden Sie das Zertifikat herunter
- Auf der nächsten Seite finden Sie die SSO-URL, die Entitäts-ID und das Zertifikat. Notieren Sie sich diese Details – Sie benötigen sie bei der Konfiguration des Identitätsanbieters in Document360.
- Im Bereich Zertifikat klicken Sie auf das Download-Symbol, um das Zertifikat im
.pemFormat auf Ihrem lokalen Speicher zu speichern. Sie laden dieses Zertifikat später in Document360 hoch.
Aktivieren Sie die App für Nutzer
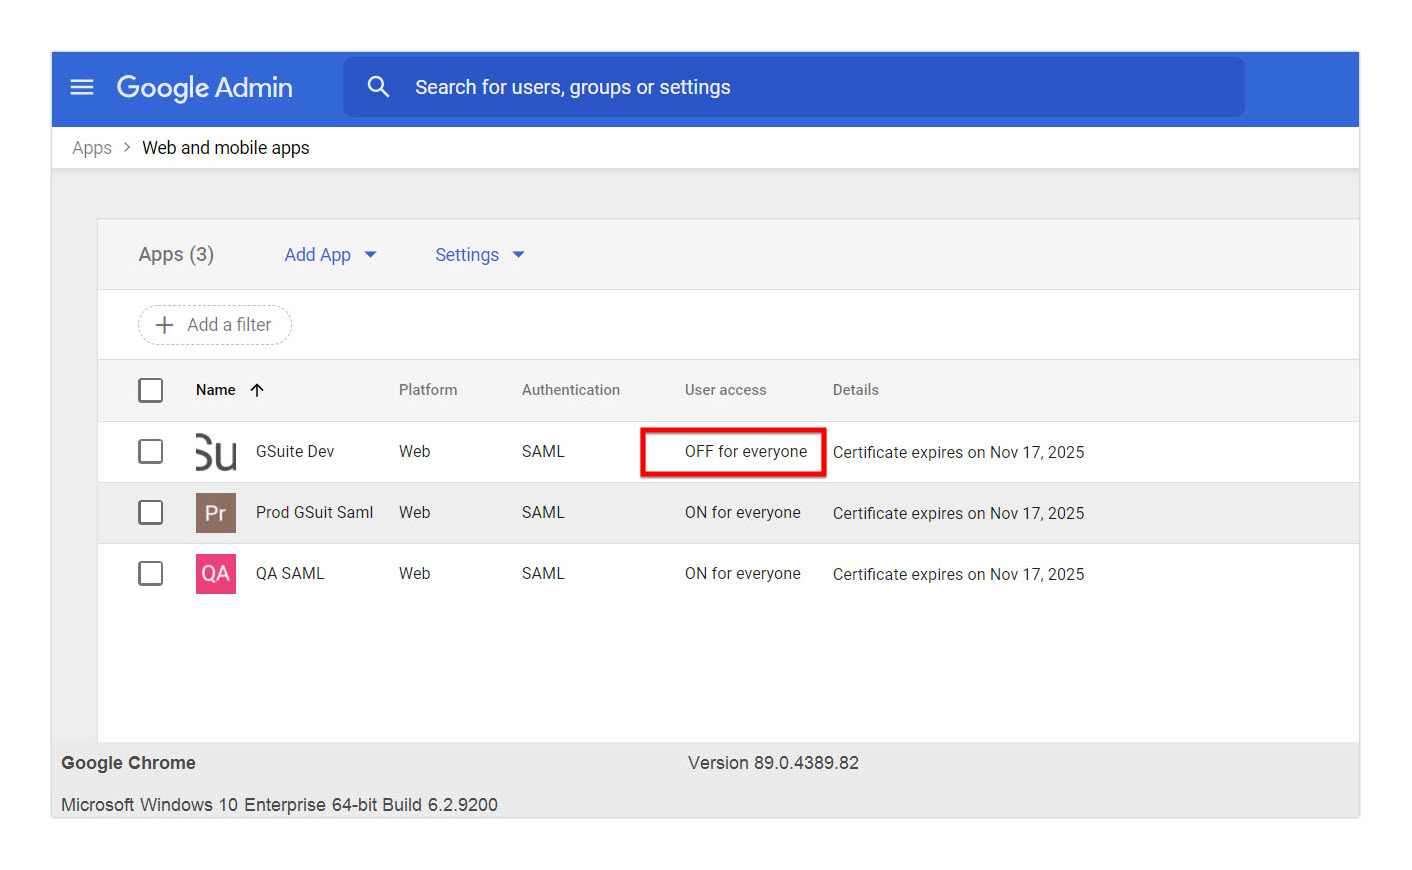
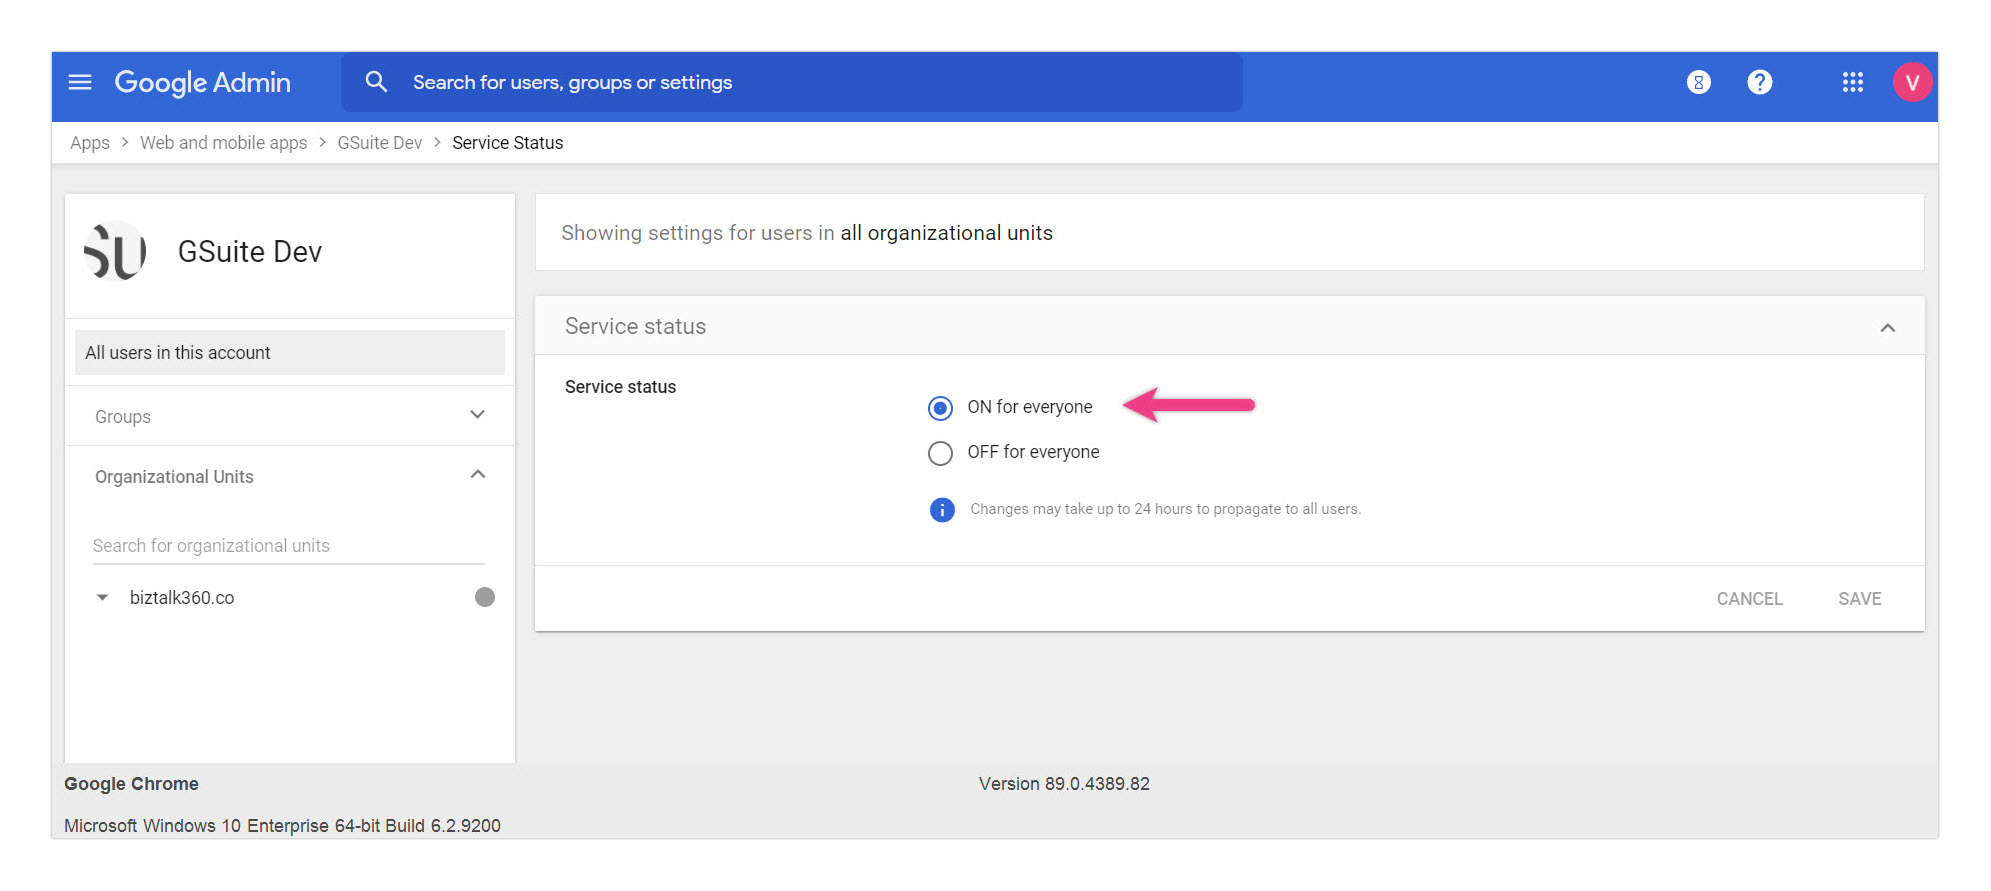
- Im User Access ist der Service-Status standardmäßig für alle auf AUS gesetzt.
- Setze es auf EIN, damit alle Nutzer sich mit dieser App authentifizieren können.
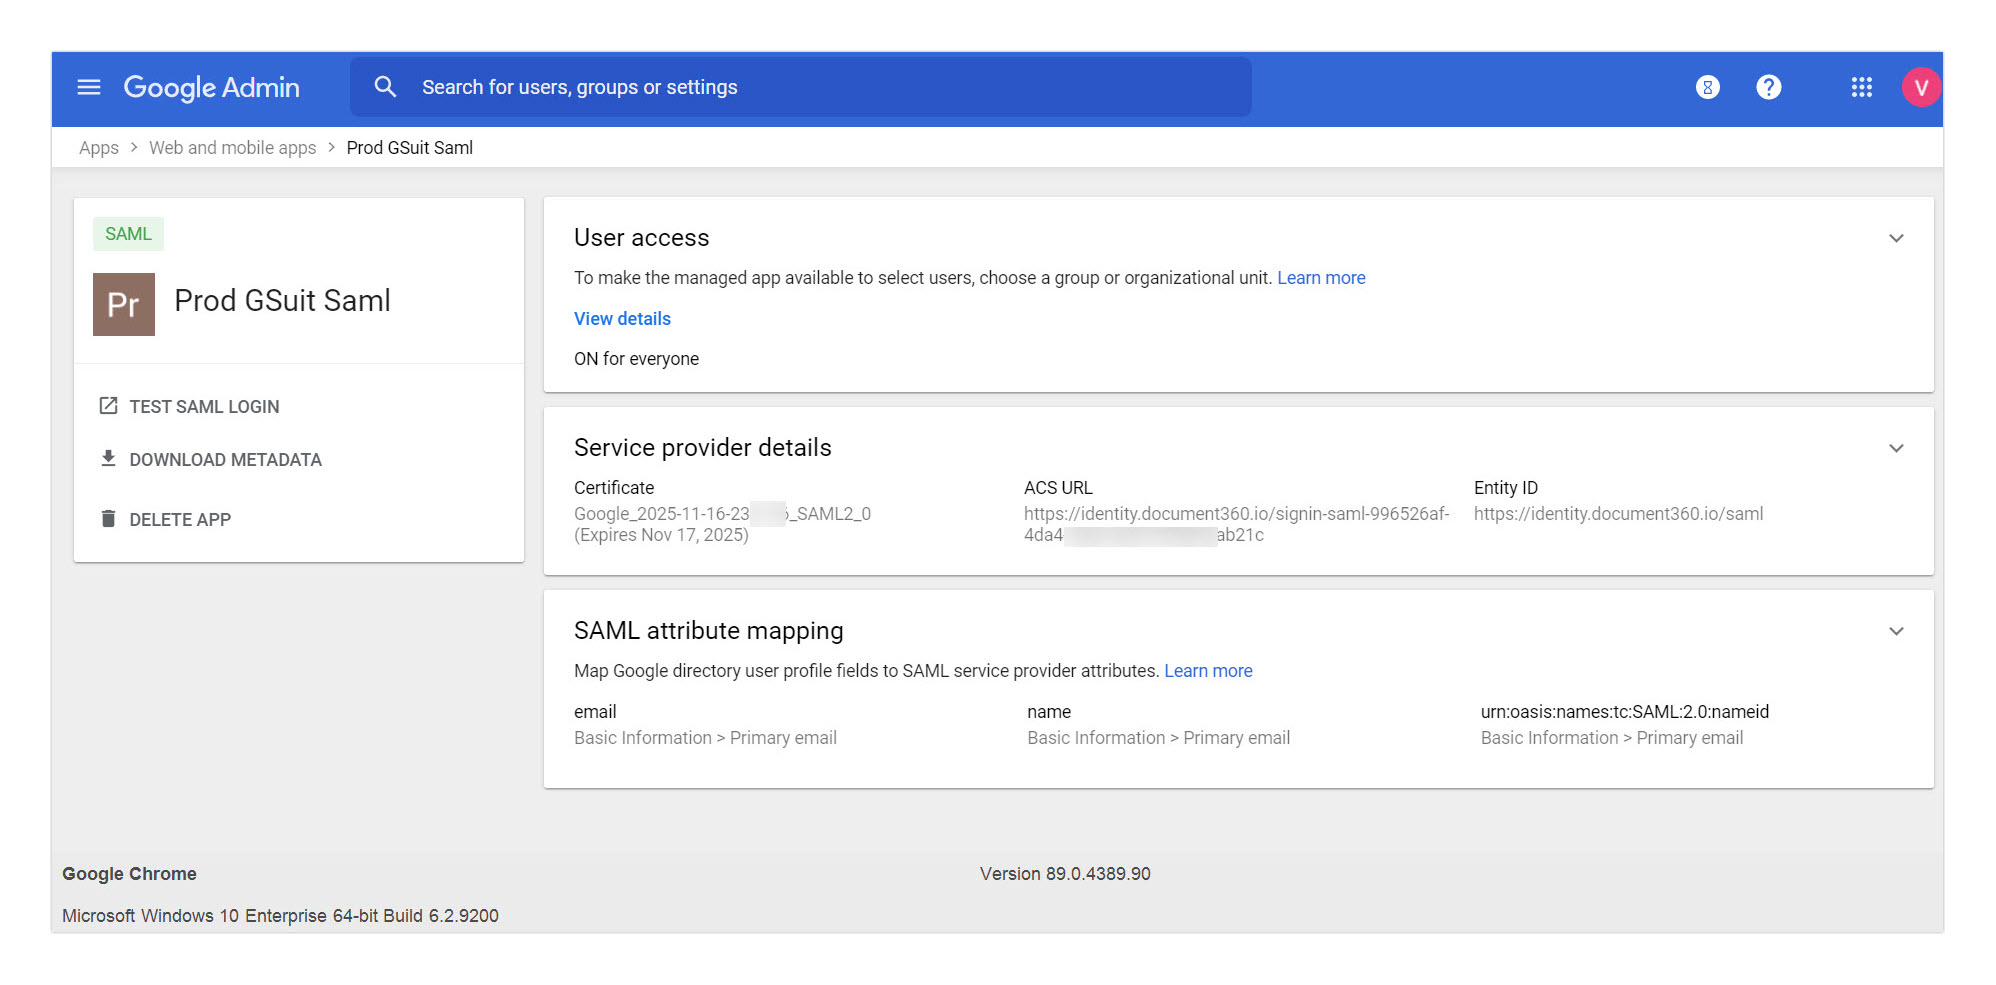
Nachdem Sie die Google-seitige Konfiguration abgeschlossen haben, sieht Ihre SAML-App wie folgt aus.
Schritt 2: Konfigurieren Sie das SAML in Google Workspace mit den Document360-Parametern
Holen Sie sich die Parameter des Service Provider von Document360
- In Document360 navigieren Sie zu Einstellungen () > Benutzer & Berechtigungen > Enterprise SSO.
- Klicken Sie auf Create SSO.
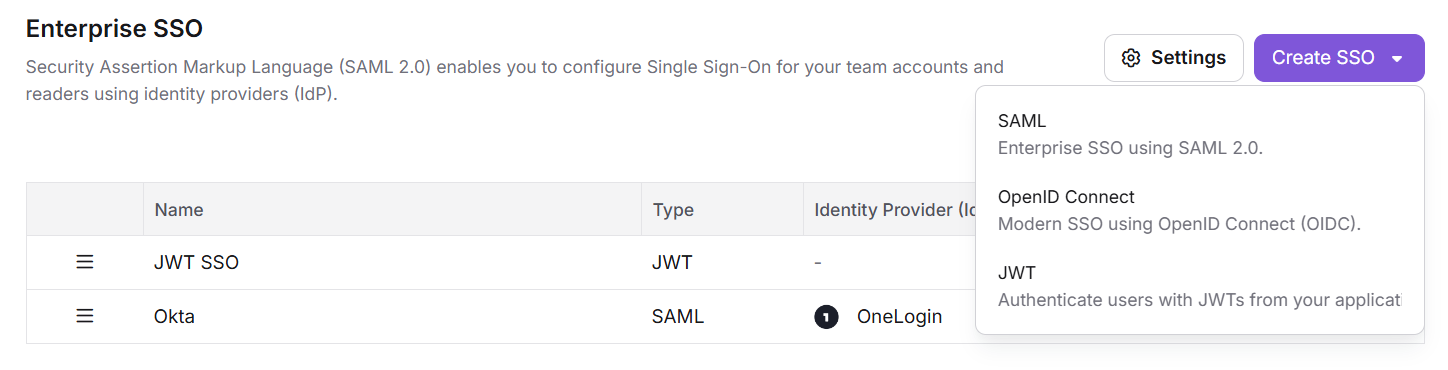
- Im Schritt "Choose IdP" wählen Sie Google als Identitätsanbieter aus.
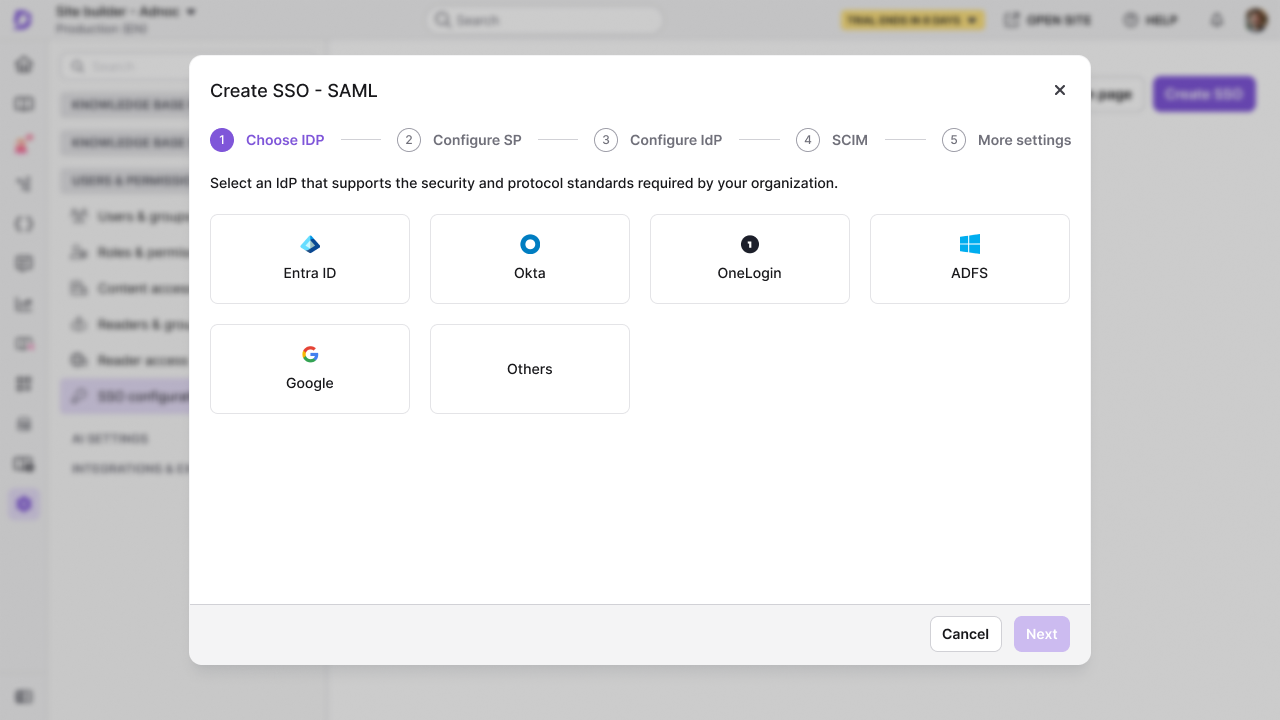
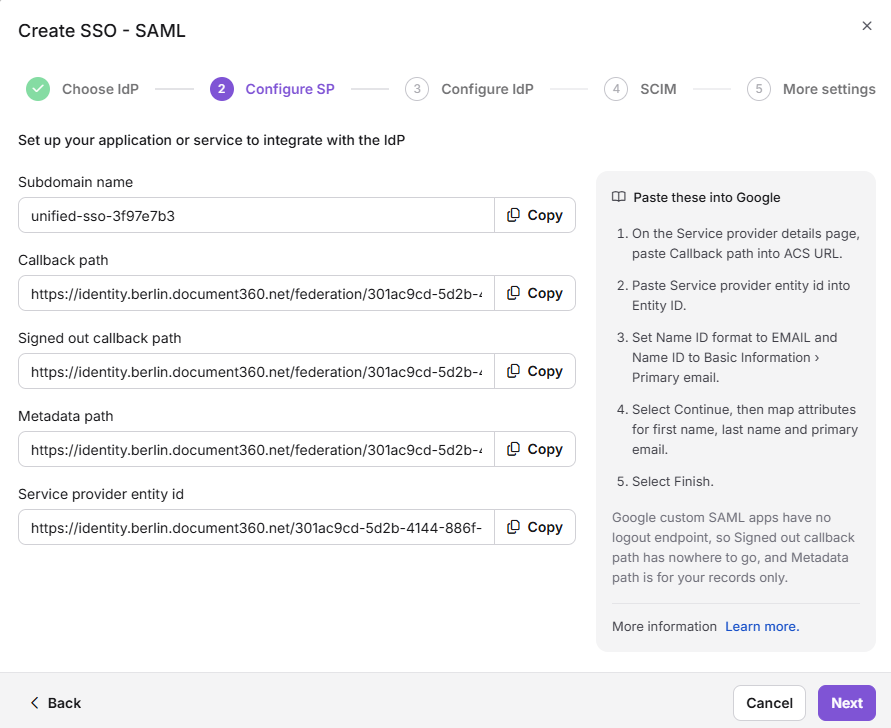
- Aus dem Schritt SP konfigurieren kopieren Sie die erforderlichen Parameter.
Geben Sie die Document360-Parameter in Google Workspace ein
- Wechsle zum Google Workspace-Tab und füge die Document360-Parameter mit der untenstehenden Karte in die Google Custom SAML-App ein.
| Google benutzerdefinierte SAML-App | Document360 |
|---|---|
| ACS-URL | Rückrufpfad |
| Entitäts-ID | Dienstanbieter-Entitäts-ID |
- Im Name ID-Format wählen Sie im Dropdown-Menü EMAIL aus.
- Wählen Sie unter Name ID Basic Information > Primary Email aus.
- Klicken Sie auf Weitermachen.
Attribute Mapping in Google Workspace hinzufügen
- Füge Benutzerfelder hinzu und wähle sie im Google Directory aus und weise sie dann mit Dienstanbieterattributen anhand der untenstehenden Tabelle zu.
| Google Directory-Attribute | App-Attribute |
|---|---|
| Primäre E-Mail | Name |
| Primäre E-Mail | |
| Primäre E-Mail | urn:oasis:names:tc:SAML:2.0:nameid |
- Jedes Mal klicke auf Hinzufügen von Zuordnungen , wenn du ein Attribut hinzufügst.
- Wenn du fertig bist, klicke auf Beenden.
Schritt 3: Schließen Sie die SSO-Konfiguration in Document360 ab
Konfigurieren Sie den Identitätsanbieter in Document360
- Wechsle zurück zu Document360 im Schritt SP konfigurieren und klicke auf Nächst, um zum Schritt IdP konfigurieren zu navigieren.
- Das Feld "Eine bestehende Verbindung konfigurieren" ermöglicht es Ihnen, eine bereits erstellte SSO-Konfiguration zu erben. Wenn Sie diese Option auswählen, wird die aktuelle SSO-Konfiguration als Kind gesetzt und es können keine Änderungen daran vorgenommen werden. Mehr über Vererbung erfahren.
Sobald die SSO-Konfiguration mit einer vererbten Verbindung erstellt wurde, werden die Einstellungen von der Elternanwendung übernommen und können in der Kindanwendung nicht mehr geändert werden. SCIM-Einstellungen können nicht geerbt werden, wenn Google der IdP ist, selbst wenn die Elternkonfiguration SCIM aktiviert hat.
- Im Schritt "IdP konfigurieren" fügen Sie die von Ihnen auf der Google Custom SAML-App-Seite notierten Informationen mit der untenstehenden Karte hinzu.
| Document360 | Google benutzerdefinierte SAML-App |
|---|---|
| Anmelde-URL | SSO URL |
| Entitäts-ID | Entitäts-ID |
| SAML-Zertifikat | Zertifikat (lade die .pem-Datei hoch, die von Google heruntergeladen wurde) |
- Schalten Sie den Umschalter "Erlaubt IdP-initiierte Anmeldung" je nach Projektanforderungen ein oder aus.
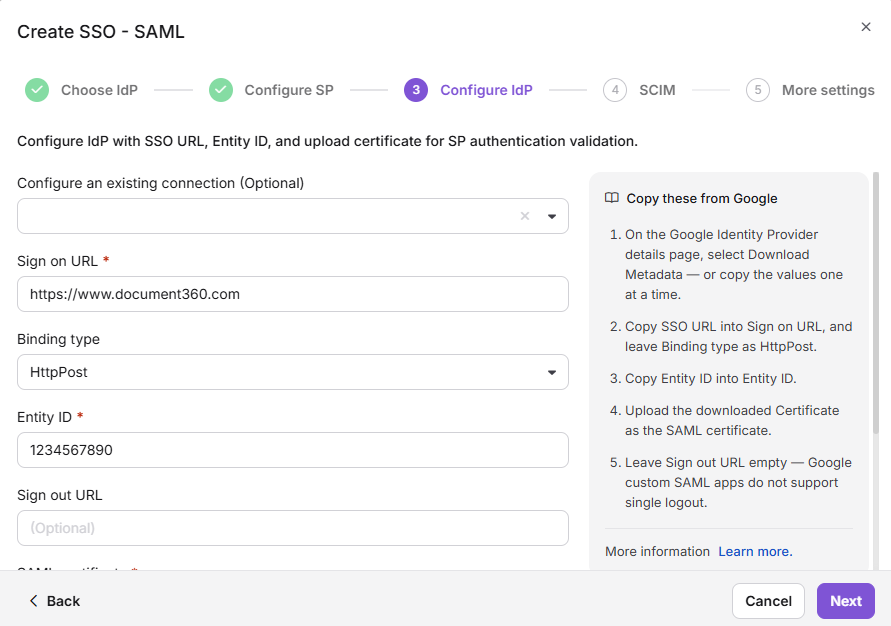
- Klicken Sie auf Nächstes, um zum Schritt SCIM-Bereitstellung zu navigieren.
SCIM-Bereitstellungsschritt
SCIM-Bereitstellung wird nicht unterstützt, wenn Google als Ihr Identitätsanbieter (IdP) in Document360 konfiguriert ist.
Diese Einschränkung gilt in zwei Szenarien:
- Beim Einrichten einer neuen Google IdP-Konfiguration.
- Wenn man eine bestehende SSO-Konfiguration geerbt hat, die Google als IdP verwendet.
Klicken Sie auf Weiter, um fortzufahren.
Konfigurieren Sie den SSO-Namen und die Anmeldeoptionen
- Im SSO-Namensfeld geben Sie einen Namen für die SSO-Konfiguration ein.
- Geben Sie im Login-Button-Text den Text ein, den Sie auf dem Login-Button anzeigen möchten.
- Automatische Zuweisung der Lesergruppe – diese Option ist nur für bestehende SSO-Konfigurationen verfügbar. Für neu erstellte SSO-Konfigurationen wird dieser Schalter nicht angezeigt, da SCIM Benutzer und Gruppen automatisch bereitstellt. Erfahren Sie mehr über die Lesergruppe "Automatisch zuweisen".
- Wählen Sie aus, ob Sie alle Nutzer oder ausgewählte Nutzer mit den Optionen bestehende Benutzer- und Leserkonten in SSO-Radiobuttons einladen .
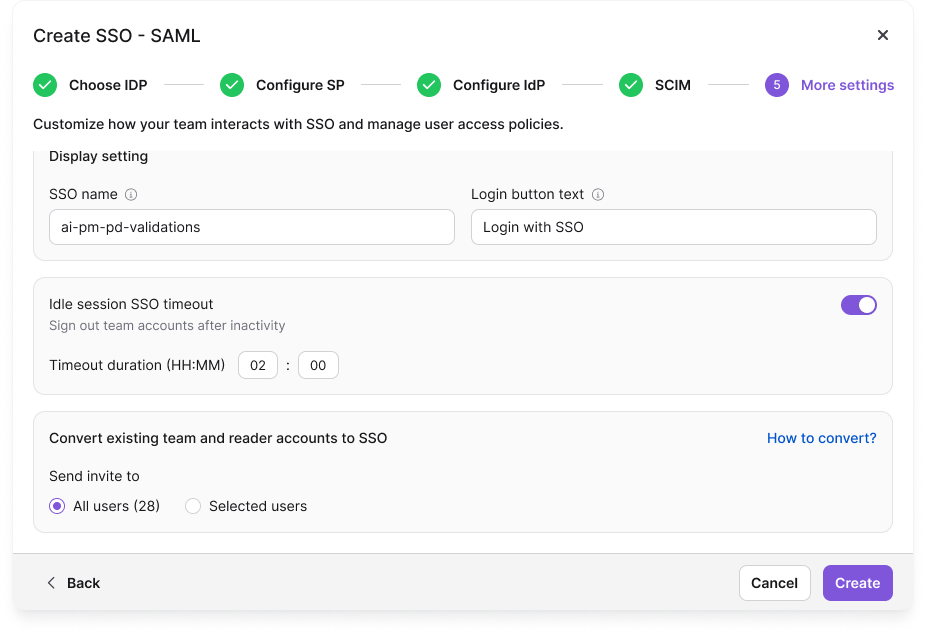
- Klicken Sie auf Erstellen , um die SSO-Konfiguration abzuschließen.
Die SSO-Konfiguration basierend auf dem SAML-Protokoll wurde erfolgreich mit Google Workspace konfiguriert.
Von einer anderen Anwendung erben
Beim Erstellen einer neuen SSO-Konfiguration in Document360 können Sie Einstellungen von einer bestehenden SSO-Verbindung übernehmen. Dies vereinfacht den Einrichtungsprozess, vermeidet wiederholte Konfigurationsschritte und hilft Administratoren, Zeit zu sparen und gleichzeitig Konsistenz zwischen den Integrationen sicherzustellen.
Im Schritt 'IdP konfigurieren' wählen Sie das Feld 'Eine bestehende Verbindung konfigurieren' aus und wählen Sie die übergeordnete SSO SCIM-fähige Anwendung aus, von der Sie erben möchten. Wenn Sie diese Option auswählen, wird das aktuelle Projekt als Kindprojekt bezeichnet und alle relevanten Eigenschaften vom Elternprojekt übernommen.
Sobald die SSO-Konfiguration erstellt wurde, werden die Einstellungen von der Elternanwendung übernommen und können in der Kindanwendung nicht mehr geändert werden.
Da die SCIM-Bereitstellung keine Google IdP-Konfigurationen unterstützt, können SCIM-Einstellungen vom Hauptprojekt nicht übernommen werden.
Während andere SSO-Konfigurationseinstellungen vom Elternprojekt übernommen werden, können SCIM-Einstellungen allein nicht geerbt werden.
Verwaltung von Nutzern in Google IdP
Da SCIM für Google IdP nicht unterstützt wird, müssen Benutzer und Leser manuell in Document360 verwaltet werden.
Um Leser anzuzeigen, die über Ihre Google SAML-App hinzugefügt wurden:
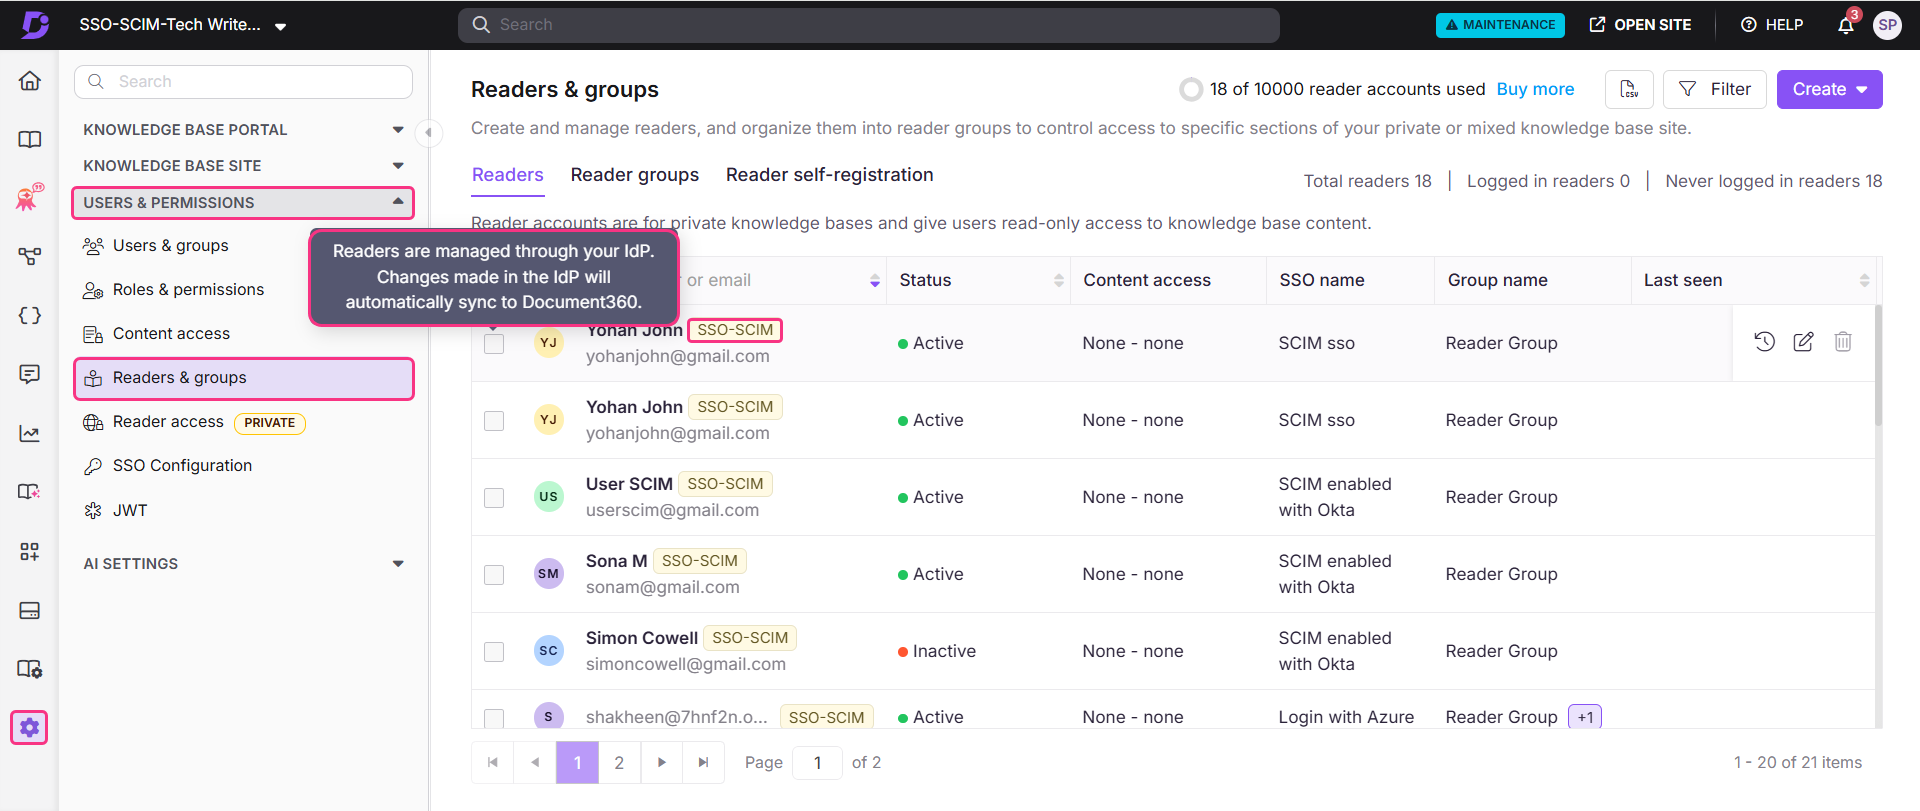
- In Document360 navigieren Sie zu Einstellungen () > Benutzer & Berechtigungen > Leser & Gruppen.
- Wählen Sie einen Leser aus, um zu dessen Leserprofil zu navigieren.
Leser, die über SCIM bereitgestellt wurden, zeigen neben ihrem Namen ein SSO-SCIM-Badge an.
Wenn SCIM aktiviert ist, ist das Bearbeiten eines Benutzernamens oder das direkte Löschen eines Benutzers in Document360 deaktiviert, da diese Aktionen über Ihr IdP verwaltet werden müssen, um beide Plattformen synchron zu halten. Sie können nur den Inhaltszugriff von Document360 aus verwalten.
Verwaltung des Inhaltszugriffs von Lesern, Nutzern und Gruppen
Die Standard-Inhaltsrolle, die jedem neuen Benutzer, Leser oder Gruppe zugewiesen wird, basiert auf dem, was während der SCIM-Bereitstellung konfiguriert wurde. Die Berechtigungen werden standardmäßig auf Keine gesetzt, können aber jederzeit aktualisiert werden.
- Wählen Sie den gewünschten Reader aus und klicken Sie auf Inhaltszugriff verwalten.
- Wählen Sie die gewünschte Zugriffsstufe aus dem Dropdown-Menü und klicken Sie auf Aktualisieren.
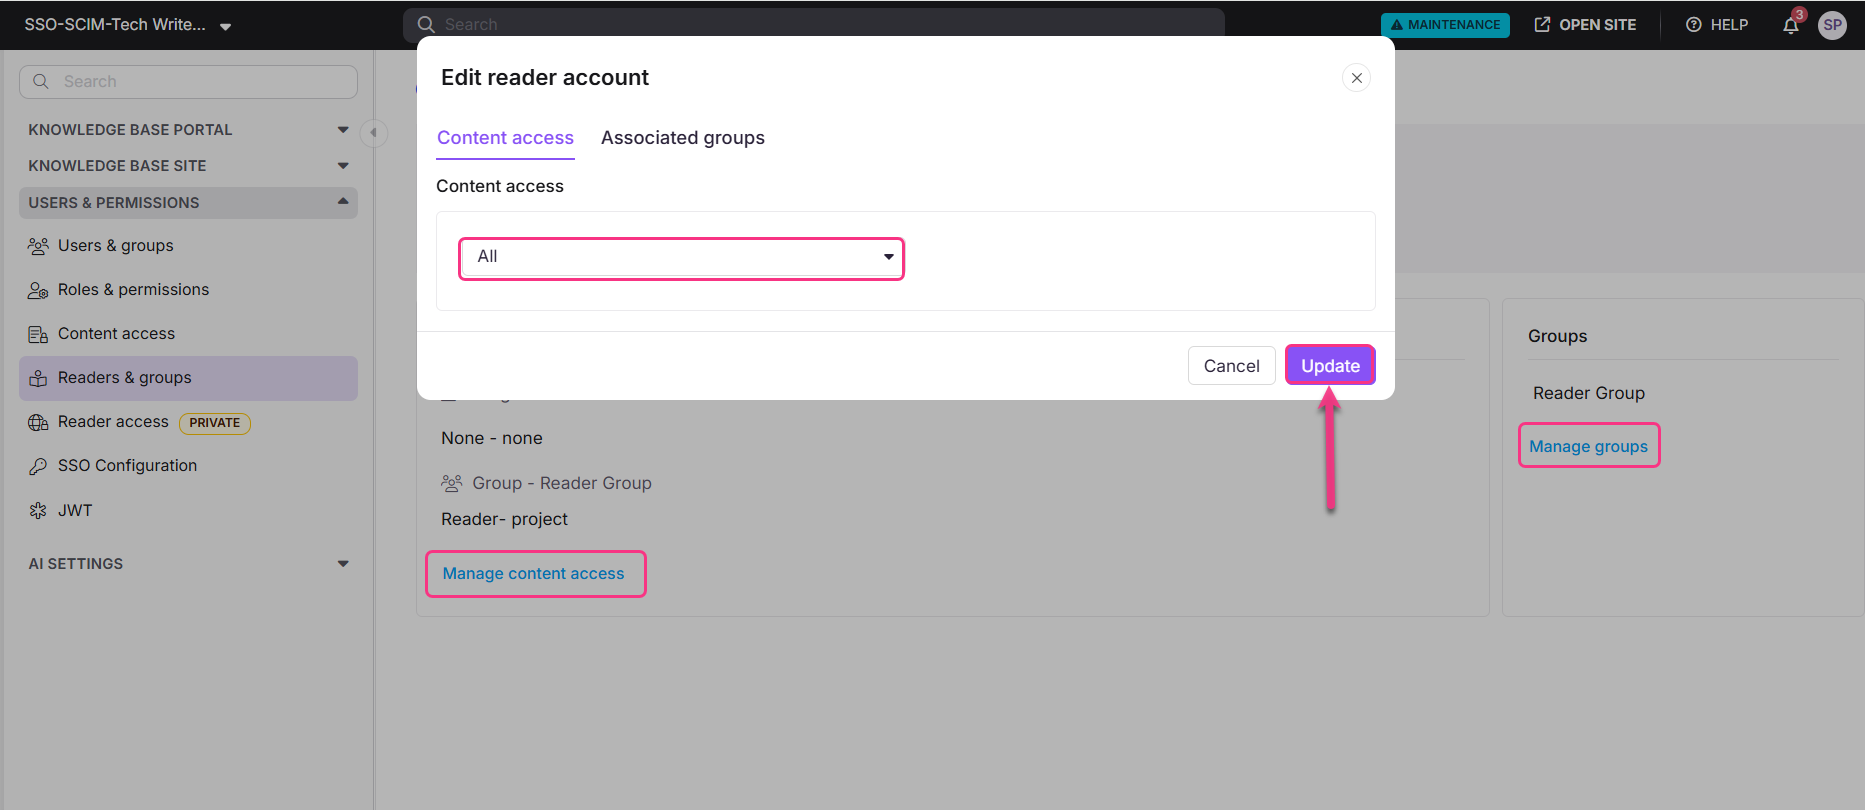
Sie können auch Gruppen für einen Leser verwalten, indem Sie unter dem Abschnitt Lesergruppen auf Gruppen verwalten klicken.
Best Practices
- Aktiviere die App für alle Nutzer, bevor du SSO testest. Der Google SAML-App-Servicestatus ist standardmäßig für alle AUS. Ändere ihn für alle auf EIN, bevor du Nutzer einlädst, sich mit SSO anzumelden.
- Speichere das .pem-Zertifikat sicher. Lade das Google-Zertifikat herunter und speichere es, bevor du die Konfiguration in Document360 abschließt. Du wirst nicht aufgefordert werden, es erneut herunterzuladen.
- Nutze manuelle Benutzerverwaltung für Google IdP. Da SCIM nicht unterstützt wird, plane, wie du Nutzer in Document360 hinzufügen, aktualisieren und entfernen wirst, wenn du Google als IdP verwendest.
- Zieh Okta oder Entra, wenn du SCIM-Provisionierung brauchst. Wenn automatisiertes Benutzerlebenszyklusmanagement erforderlich ist, konfiguriere SSO stattdessen mit Okta oder Microsoft Entra als Identitätsanbieter.
FAQ
Warum wird die SCIM-Bereitstellung für Google IdP nicht unterstützt?
Die SCIM-Bereitstellung von Document360 erfordert spezifische Bereitstellungsfunktionen, die Google Workspace nicht auf dieselbe Weise wie Okta oder Microsoft Entra unterstützt. Wenn Sie eine automatisierte Benutzerbereitstellung benötigen, sollten Sie in Erwägung ziehen, SSO mit Okta oder Microsoft Entra als Identitätsanbieter zu konfigurieren.
Kann ich SCIM-Einstellungen von einem Elternprojekt erben, wenn ich Google als IdP benutze?
Nein. Während andere SSO-Konfigurationseinstellungen von einem Elternprojekt übernommen werden können, können SCIM-Einstellungen nicht übernommen werden, wenn Google als Identitätsanbieter konfiguriert ist. Dies gilt sowohl für neue Konfigurationen als auch für vererbte Konfigurationen, bei denen der Elternteil Google als IdP verwendet.
Was passiert mit bestehenden Document360-Nutzern, wenn ich Google SSO konfiguriere?
Bestehende Benutzer werden nicht automatisch konvertiert. Im Rahmen der Konfiguration von SSO-Namen und Anmeldeoptionen können Sie alle bestehenden oder ausgewählten Benutzer zum SSO-Login einladen. Konvertierte Benutzer behalten alle bestehenden Rollen und Berechtigungen.