Configura la autenticación JSON Web Token (JWT) para permitir que los lectores inicien sesión de forma segura usando tokens de tu aplicación o proveedor de identidad. Este artículo explica los pasos de configuración que debes completar dentro de Document360 antes de conectar tu aplicación.
Solo los usuarios con los roles de proyecto Propietario o Administrador pueden configurar JWT en Document360.
Antes de que empieces
Esta es la ruta para acceder a la configuración Configuración () > Usuarios y permisos > SSO empresarial > Crear SSO > JWT.
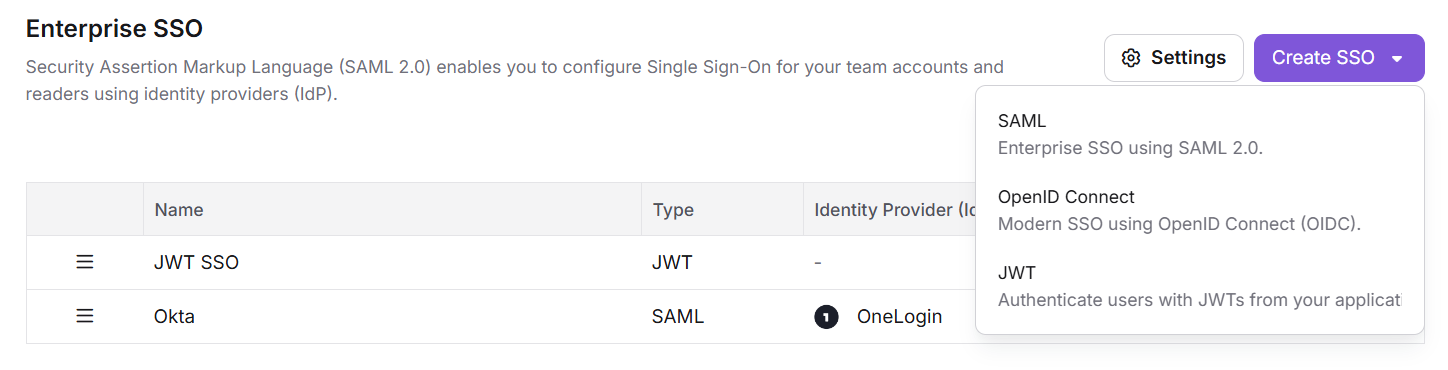
Nuevo en JWT en Document360
Si no existe ninguna configuración JWT en tu proyecto, completa los siguientes pasos en orden:
- Configurar el inicio de sesión en JWT: configurar configuraciones compartidas a nivel de proyecto.
- Crea una configuración JWT: añade tu primera configuración JWT.
- Configura tu solicitud: conecta tu solicitud a Document360.
Configuraciones adicionales de JWT y proveedores SSO (SAML u OpenID) pueden añadirse al mismo proyecto en cualquier momento sin afectar a las configuraciones existentes.
Configuración existente de JWT
Si configuraste JWT antes de octubre de 2026, tu configuración actual ahora aparece junto a cualquier otra configuración SSO en la misma página de SSO empresarial en Configuración () > Usuarios y permisos > SSO empresarial. Tu configuración actual de JWT permanece activa y los lectores pueden seguir iniciando sesión sin interrupciones.
Desde la lista de configuración SSO, puedes:
- Sigue usando la configuración: no se requieren cambios.
- Edita la configuración: haz clic en el icono de Editar para actualizar la configuración.
- Elimina la configuración: haz clic en el icono Borrar para eliminarla.
Para añadir otra configuración JWT, haz clic en Crear SSO, selecciona JWT y sigue los pasos 1 y 2 a continuación. Un proyecto puede tener hasta 5 configuraciones JWT. Tu configuración actual permanece sin cambios.
Para configurar SSO junto con JWT, haz clic en Crear SSO desde la misma lista y elige SAML o OpenID Connect. Tu configuración de JWT no se ve afectada. Ambos estarán activos al mismo tiempo y los lectores verán ambas opciones en la página de inicio de sesión. Consulta Gestión de configuraciones JWT para detalles sobre cómo es la página de inicio de sesión.
Paso 1: Configurar el inicio de sesión en JWT
Haz clic en el botón Configuración en la esquina superior derecha de la página del SSO empresarial para abrir el cuadro de Configuración de inicio de sesión . Esta es una configuración única a nivel de proyecto que se aplica a todas las opciones de inicio de sesión, no es algo que se configure según la configuración de JWT.
Para cambiar el orden en que aparece el botón de inicio de sesión de JWT junto con otras opciones de inicio de sesión en tu sitio de base de conocimientos, utiliza arrastrar y soltar o reordenar el teclado directamente en la lista de configuración SSO. Para saber más, consulta Opciones de inicio de sesión de Reordenación.
Inicio de sesión directo en JWT
Por defecto: ON
- Cuando está habilitado, los lectores son redirigidos directamente a la entrada en JWT sin que se les muestre una pantalla de selección de acceso. Esto es apropiado cuando JWT es el único método de autenticación para tu base de conocimiento.
- Cuando está desactivado, los lectores muestran una pantalla de selección de inicio de sesión que muestra todas las opciones configuradas de inicio de sesión (JWT, SSO y el inicio de sesión predeterminado de Document360). Desactiva esta configuración cuando hay varios métodos de autenticación activos y los lectores deben elegir su método de inicio de sesión. Se requiere una confirmación antes de aplicar este cambio.
- Cuando se configuran varias configuraciones JWT y SSO, pero el propietario del proyecto quiere que los lectores inicien sesión solo mediante autenticación JWT, pueden habilitar el inicio de sesión Direct JWT.
Desactivar la página de inicio de sesión por defecto
Por defecto: DESACTIVADO
- Cuando está habilitado, el inicio de sesión estándar de correo electrónico y contraseña de Document360 queda oculto. Los lectores solo pueden autenticarse a través de proveedores JWT o SSO configurados. Esto se utiliza típicamente en entornos empresariales donde todo el acceso de los lectores debe controlarse mediante un sistema centralizado de identidade.
Activa esta configuración solo después de que la autenticación JWT o SSO haya sido completamente configurada y probada. Si el proveedor externo de autenticación está mal configurado, los lectores no podrán acceder a la base de conocimiento.
Haz clic en Cerrar para cerrar el diálogo. Los cambios se aplican inmediatamente.
Paso 2: Crear una configuración JWT
Desde la lista de configuración SSO, haz clic en Crear SSO y luego selecciona JWT. El modal Crear SSO - JWT se abre con dos pestañas: Configuración de Autenticación y Configuración del servidor.
Pestaña de autenticación
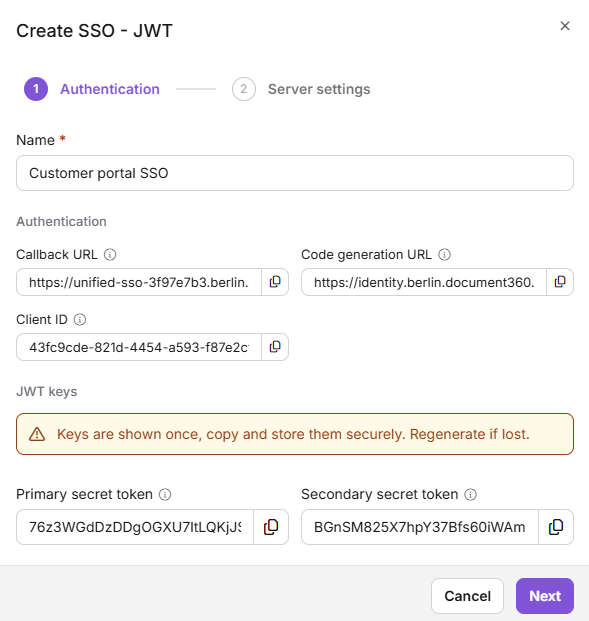
Nombre
Introduce un nombre descriptivo para identificar esta configuración, por ejemplo "Customer Portal SSO". Este nombre aparece en la lista de configuración SSO. Si el botón de inicio de sesión está activado, este nombre también se muestra a los lectores en la página de inicio de sesión, por lo que debería tener sentido para la audiencia que inicia sesión.
Autenticación
Estos son valores de solo lectura generados por Document360. Cópialos usando el botón Copiar y configúralos en tu proveedor de identidad o aplicación cliente.
| Campo | Descripción |
|---|---|
| URL de devolución de llamada | La URL de redirección donde el proveedor de identidad envía a los lectores tras la autenticación exitosa. Regrístrala en tu IdP para completar el proceso de inicio de sesión. |
| URL de generación de código | El endpoint Document360 llama para recuperar el token utilizado para iniciar sesión con los lectores. |
| ID de cliente | Generado automáticamente por Document360. Este es el identificador único para esta configuración JWT. Cópialo y añádelo a tu aplicación cliente. |
Claves JWT
Los tokens secretos se muestran solo una vez en el momento de la creación. Cópialos y guárdalos de forma segura antes de cerrar el modal. Si se pierden, deben regenerarse, lo que invalida inmediatamente los tokens anteriores.
Document360 genera automáticamente dos tokens secretos cuando se abre el modal. Estos tokens solo son visibles en texto plano durante esta sesión. Una vez cerrado el modal, se enmascaran y no pueden recuperarse.
| Ficha | Propósito |
|---|---|
| Ficha secreta principal | Firma y verifica las solicitudes de autenticación JWT entre tu aplicación y Document360. Este token debe mantenerse confidencial. Si se ve comprometido, regéneralo inmediatamente y actualiza tu aplicación para evitar accesos no autorizados. |
| Ficha secreta secundaria | Sirve como clave de firma de respaldo para soportar la rotación de credenciales sin interrupción del servicio. Durante la rotación, el token secundario permite que la autenticación continúe mientras se actualiza el token principal. |
Utiliza el icono de Copiar junto a cada campo y token para copiar su valor. Haz clic en Siguiente para continuar en la pestaña de configuración del servidor .
Pestaña de configuración del servidor
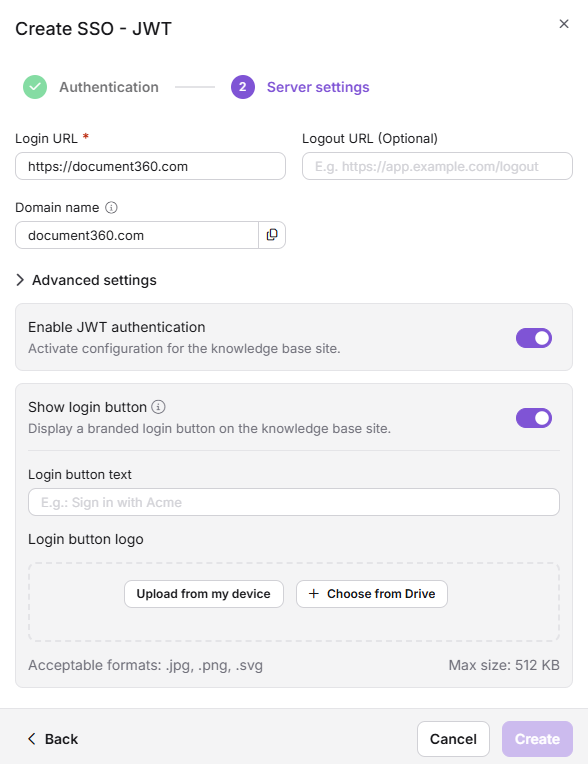
| Campo | Obligatorio | Descripción |
|---|---|---|
| URL de inicio de sesión | Sí | La URL en tu aplicación donde se envían lectores para autenticar (por ejemplo, https://app.example.com/login). |
| URL de cierre de sesión | No | La URL a la que los lectores son redirigidos tras cerrar sesión (por ejemplo, https://app.example.com/logout). Si no está especificado, los lectores son dirigidos a la página predeterminada de cierre de sesión de JWT de Document360. |
| Nombre de dominio | — | Derivado automáticamente de la URL de inicio de sesión. Este es el dominio asociado a esta configuración JWT. Cuando un lector introduce este dominio en la página de inicio de sesión, se enruta a la URL de inicio de sesión de esta configuración. El dominio debe ser único en todas las configuraciones JWT del proyecto. |
Reglas de validación de nombres de dominio:
- Los subdominios se tratan como entradas distintas.
portal.example.comyexample.comson dominios separados y pueden asignarse a diferentes configuraciones. - No se soportan dominios comodines como
*.example.comeste. Cada dominio debe tener un valor exacto. - Un dominio ya asignado a otra configuración JWT en el mismo proyecto no puede ser reutilizado. En la partida guardada se muestra un error de validación en línea.
Ajustes avanzados
Expande la configuración avanzada para configurar las siguientes opciones.
Habilitar la autenticación JWT
Por defecto: ON
Cuando está activada, esta configuración está activa y los lectores pueden usarla para iniciar sesión. Desactivarla desactiva la configuración sin eliminarla, lo cual es útil para suspender temporalmente una configuración sin perder sus configuraciones.
Botón de mostrar inicio de sesión
Por defecto: DESACTIVADO
Cuando está activado, aparece un botón de inicio de sesión con marca para esta configuración en la página de inicio de sesión de la base de conocimiento. Esto ofrece a los lectores una opción de inicio de sesión directo sin necesidad de introducir un nombre de dominio.
Se pueden mostrar un máximo de 3 botones de inicio de sesión JWT en la página de inicio de sesión simultáneamente. Cuando se alcanza este límite, el interruptor se desactiva automáticamente para configuraciones adicionales. Los lectores asignados a configuraciones sin un botón visible pueden autenticarse introduciendo su nombre de dominio en el campo Nombre de dominio de la página de inicio de sesión. Para controlar el orden en que aparecen los botones JWT y SSO en la página de inicio de sesión, consulte Opciones de inicio de sesión reordenado.
Cuando el botón de mostrar inicio de sesión está activado, están disponibles los siguientes campos adicionales:
- Texto del botón de inicio de sesión: la etiqueta mostrada en el botón. Esto debería identificar claramente la fuente de autenticación para los lectores.
- Logotipo del botón de inicio de sesión: una imagen subida para marcar el botón. Formatos aceptados: JPG, PNG, SVG. Tamaño máximo del archivo: 512 KB.
Haz clic en Crear para guardar la configuración.
Paso 3: Configura tu solicitud
Copia los siguientes valores de la configuración JWT y añádelos a los campos correspondientes en tu aplicación cliente:
- ID de cliente
- URL de devolución de llamada
- URL de generación de código
- Ficha secreta principal
- Ficha secreta secundaria
Haz clic en Crear. El botón permanece inactivo hasta que todos los campos requeridos contengan valores válidos. En caso de éxito, el modal se cierra y la nueva configuración aparece en la lista de configuración SSO.
Los lectores no requieren una cuenta separada de Document360. La autenticación se gestiona íntegramente a través de tu aplicación. Una cuenta en tu aplicación es suficiente para que un lector acceda a la base de conocimientos.
Una vez que hayas guardado la configuración, procede a Implementar JWT en tu aplicación para configurar la lógica de redirección del backend.
Para habilitar o deshabilitar una configuración, regenerar tokens secretos, gestionar el enrutamiento de dominios o revisar registros de auditoría tras la puesta en marcha, consulte Gestión de configuraciones JWT.