Configurez l’authentification JSON Web Token (JWT) pour permettre aux lecteurs de se connecter en toute sécurité à l’aide de jetons provenant de votre application ou fournisseur d’identité. Cet article présente les étapes de configuration que vous effectuez dans Document360 avant de connecter votre application.
Seuls les utilisateurs ayant les rôles de projet Propriétaire ou Administrateur peuvent configurer JWT dans Document360.
Avant que tu commences
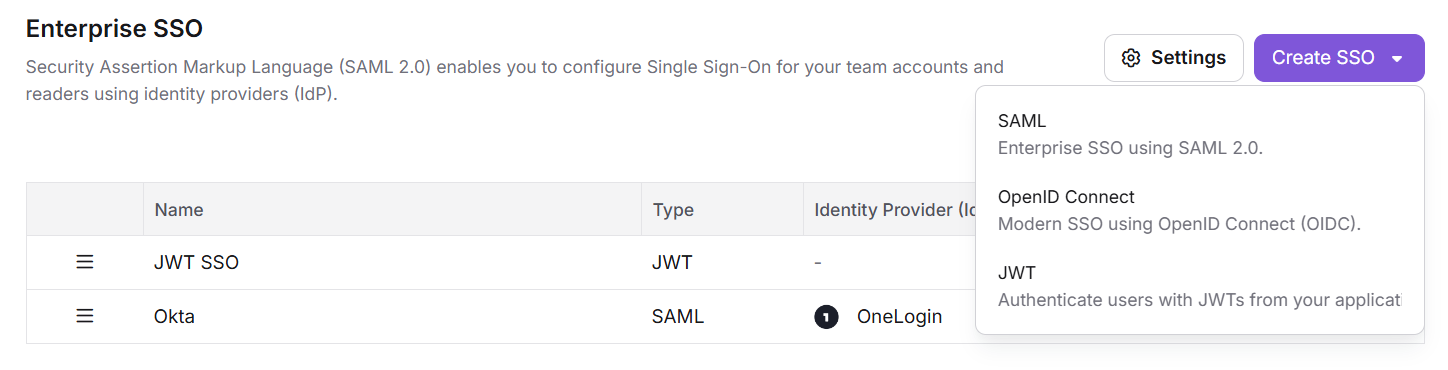
C’est le chemin pour accéder aux paramètres de configuration () > Utilisateurs et permissions > SSO Enterprise > Créer SSO > JWT.
Nouveau sur JWT sur Document360
Si aucune configuration JWT n’existe dans votre projet, suivez les étapes suivantes dans l’ordre :
- Configurez la connexion JWT : configurez les paramètres partagés au niveau du projet.
- Créez une configuration JWT : ajoutez votre première configuration JWT.
- Configurez votre application : connectez-la à Document360.
Des configurations JWT supplémentaires et des fournisseurs SSO (SAML ou OpenID) peuvent être ajoutés au même projet à tout moment sans affecter les configurations existantes.
Configuration existante du JWT
Si vous avez configuré JWT avant octobre 2026, votre configuration existante apparaît désormais aux côtés de toutes les autres configurations SSO d’entreprise dans la même page SSO d’entreprise à Paramètres () > Utilisateurs & permissions > SSO d’entreprise. Votre configuration JWT actuelle reste active, et les lecteurs peuvent continuer à se connecter sans interruption.
À partir de la liste de configuration SSO, vous pouvez :
- Continuez à utiliser la configuration : aucun changement nécessaire.
- Modifie la configuration : clique sur l’icône Modifier pour mettre à jour les paramètres.
- Supprime la configuration : clique sur l’icône Supprimer pour la retirer.
Pour ajouter une autre configuration JWT, cliquez sur Créer SSO, sélectionnez JWT, et suivez les étapes 1 et 2 ci-dessous. Un projet peut avoir jusqu’à 5 configurations JWT. Votre configuration existante reste inchangée.
Pour configurer SSO en même temps que JWT, cliquez sur Créer SSO à partir de la même liste et choisissez SAML ou OpenID Connect. Votre configuration JWT n’est pas affectée. Les deux seront actifs en même temps et les lecteurs verront les deux options sur la page de connexion. Voir Gestion des configurations JWT pour plus de détails sur l’apparence de la page de connexion.
Étape 1 : Configurer la connexion JWT
Cliquez sur le bouton Paramètres en haut à droite de la page SSO Enterprise pour ouvrir la boîte de dialogue Paramètres de connexion . C’est un paramètre unique au niveau du projet qui s’applique à toutes les options de connexion, pas quelque chose que vous configurez selon la configuration JWT.
Pour changer l’ordre dans lequel le bouton de connexion JWT apparaît aux côtés des autres options de connexion sur votre site de base de connaissances, utilisez le glisser-déposer ou le réordre clavier directement dans la liste de configuration SSO. Pour en savoir plus, lisez Options de connexion pour réordre.
Connexion directe JWT
Par défaut : ON
- Lorsqu’activé, les lecteurs sont redirigés directement vers la connexion JWT sans qu’aucun écran de sélection de connexion ne soit affiché. Cela est approprié lorsque JWT est la seule méthode d’authentification pour votre base de connaissances.
- Lorsqu’il est désactivé, les lecteurs voient un écran de sélection de connexion affichant toutes les options de connexion configurées (JWT, SSO et la connexion par défaut Document360). Désactivez ce paramètre lorsque plusieurs méthodes d’authentification sont actives et que les lecteurs doivent choisir leur méthode de connexion. Une confirmation est requise avant que ce changement ne soit appliqué.
- Lorsque plusieurs configurations JWT et SSO sont configurées, mais que le propriétaire du projet souhaite que les lecteurs se connectent uniquement via l’authentification JWT, ils peuvent activer la connexion JWT directe.
Désactiver la page de connexion par défaut
Par défaut : DÉSACTIVÉ
- Lorsqu’activé, la connexion standard Document360 aux e-mails et mots de passe est masquée. Les lecteurs ne peuvent s’authentifier que via des fournisseurs JWT ou SSO configurés. Cela est généralement utilisé dans les environnements d’entreprise où tout l’accès des lecteurs doit être contrôlé via un système d’identité centralisé.
Activez ce paramètre seulement après que l’authentification JWT ou SSO ait été entièrement configurée et testée. Si le fournisseur d’authentification externe est mal configuré, les lecteurs ne pourront pas accéder à la base de connaissances.
Cliquez sur Fermer pour supprimer la boîte de dialogue. Les modifications sont appliquées immédiatement.
Étape 2 : Créer une configuration JWT
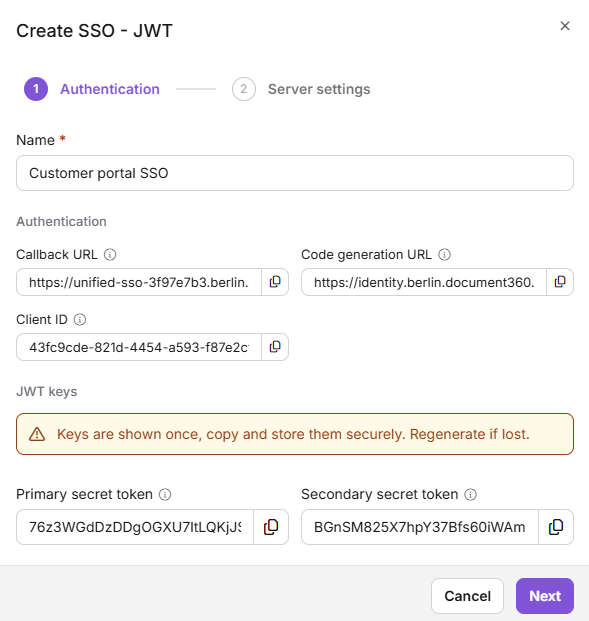
Dans la liste de configuration SSO, cliquez sur Créer SSO, puis sélectionnez JWT. Le modal Créer SSO - JWT s’ouvre par deux onglets : Authentification et Paramètres serveur.
Onglet authentification
Nom
Saisissez un nom descriptif pour identifier cette configuration, par exemple « Customer Portal SSO ». Ce nom apparaît dans la liste de configuration SSO. Si le bouton de connexion est activé, ce nom est également affiché aux lecteurs sur la page de connexion, il devrait donc avoir un sens pour le public qui se connecte.
Authentification
Ce sont des valeurs en lecture seule générées par Document360. Copiez-les à l’aide du bouton Copier et configurez-les dans votre fournisseur d’identité ou application cliente.
| Terrain | Description |
|---|---|
| URL de rappel | L’URL de redirection où le fournisseur d’identité envoie les lecteurs après une authentification réussie. Enregistrez-la dans votre IDP pour compléter le processus de connexion. |
| URL de génération de code | Le point de terminaison Document360 appelle pour récupérer le jeton utilisé pour connecter les lecteurs. |
| Client ID | Généré automatiquement par Document360. C’est l’identifiant unique pour cette configuration JWT. Copiez-le et ajoutez-le à votre application client. |
Clés JWT
Les jetons secrets ne sont affichés qu’une seule fois au moment de la création. Copiez-les et stockez-les en toute sécurité avant de fermer le modal. S’ils sont perdus, ils doivent être régénérés, ce qui invalide immédiatement les jetons précédents.
Document360 génère automatiquement deux jetons secrets lors de l’ouverture du modal. Ces jetons ne sont visibles en texte brut que pendant cette session. Une fois le mode fermé, ils sont masqués et ne peuvent plus être récupérés.
| Jeton | Objectif |
|---|---|
| Jeton secret principal | Signe et vérifie les demandes d’authentification JWT entre votre application et Document360. Ce jeton doit rester confidentiel. En cas de compromis, régénérez-le immédiatement et mettez à jour votre application pour éviter tout accès non autorisé. |
| Jeton secret secondaire | Sert de clé de signature de secours pour soutenir la rotation des identifiants sans interruption de service. Pendant la rotation, le jeton secondaire permet de continuer l’authentification pendant que le jeton principal est mis à jour. |
Utilisez l’icône Copier adjacente à chaque champ et jeton pour en copier la valeur. Cliquez sur Suivant pour continuer dans l’onglet des paramètres du serveur .
onglet Paramètres du serveur
| Terrain | Obligatoire | Description |
|---|---|---|
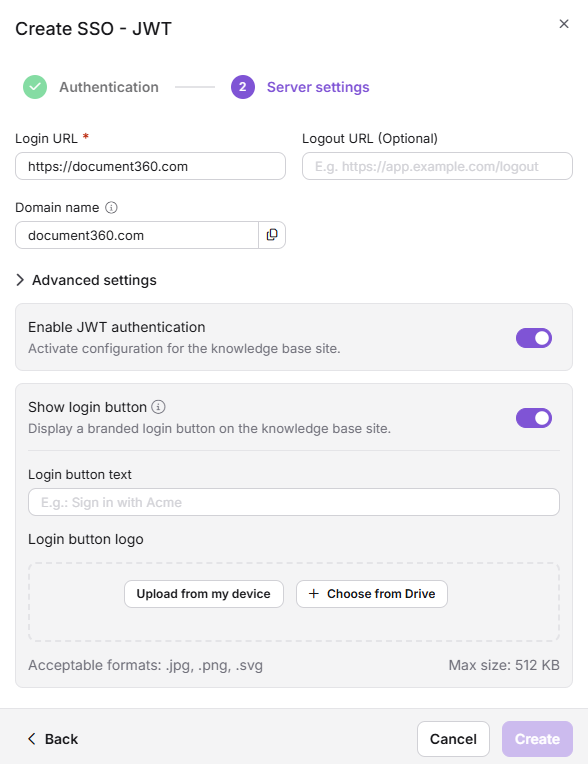
| URL de connexion | Oui | L’URL dans votre application où les lecteurs sont envoyés pour authentifier (par exemple, https://app.example.com/login). |
| URL de déconnexion | Non | L’URL vers laquelle les lecteurs sont redirigés après la déconnexion (par exemple, https://app.example.com/logout). Si ce n’est pas spécifié, les lecteurs sont dirigés vers la page de déconnexion JWT par défaut de Document360. |
| Nom de domaine | — | Dérivé automatiquement de l’URL de connexion. C’est le domaine associé à cette configuration JWT. Lorsqu’un lecteur entre dans ce domaine sur la page de connexion, il est dirigé vers l’URL de connexion de cette configuration. Le domaine doit être unique dans toutes les configurations JWT du projet. |
Règles de validation des noms de domaine :
- Les sous-domaines sont traités comme des entrées distinctes.
portal.example.cometexample.comsont des domaines distincts et peuvent être attribués à différentes configurations. - Les domaines jokers tels que
*.example.comne sont pas pris en charge. Chaque domaine doit avoir une valeur exacte. - Un domaine déjà assigné à une autre configuration JWT dans le même projet ne peut pas être réutilisé. Une erreur de validation en ligne est affichée lors de la sauvegarde.
Paramètres avancés
Développez les paramètres avancés pour configurer les options suivantes.
Activer l’authentification JWT
Par défaut : ON
Une fois activée, cette configuration est active et les lecteurs peuvent l’utiliser pour se connecter. La désactiver désactive la configuration sans la supprimer, ce qui est utile pour suspendre temporairement une configuration sans perdre ses paramètres.
Bouton Affichage de la connexion
Par défaut : DÉSACTIVÉ
Lorsqu’activé, un bouton de connexion personnalisé pour cette configuration apparaît sur la page de connexion de la base de connaissances. Cela offre aux lecteurs une option de connexion directe sans avoir à saisir un nom de domaine.
Un maximum de 3 boutons de connexion JWT peuvent être affichés simultanément sur la page de connexion. Lorsque cette limite est atteinte, le bascule est automatiquement désactivé pour des configurations supplémentaires. Les lecteurs assignés à des configurations sans bouton visible peuvent toujours s’authentifier en saisissant leur nom de domaine dans le champ Nom de domaine sur la page de connexion. Pour contrôler l’ordre dans lequel les boutons JWT et SSO apparaissent sur la page de connexion, voir Options de réorganisation de la connexion.
Lorsque le bouton Afficher la connexion est activé, les champs supplémentaires suivants sont disponibles :
- Texte du bouton de connexion : l’inscription affichée sur le bouton. Cela devrait clairement identifier la source d’authentification pour les lecteurs.
- Logo du bouton de connexion : une image téléchargée pour marquer le bouton. Formats acceptés : JPG, PNG, SVG. Taille maximale du fichier : 512 Ko.
Cliquez sur Créer pour enregistrer la configuration.
Étape 3 : Configurez votre application
Copiez les valeurs suivantes de la configuration JWT et ajoutez-les aux champs correspondants de votre application client :
- Client ID
- URL de rappel
- URL de génération de code
- Jeton secret principal
- Jeton secret secondaire
Cliquez sur Créer. Le bouton reste inactif jusqu’à ce que tous les champs requis contiennent des valeurs valides. En cas de succès, le modal se ferme et la nouvelle configuration apparaît dans la liste de configuration SSO.
Les lecteurs n’ont pas besoin d’un compte Document360 séparé. L’authentification est entièrement gérée via votre application. Un compte dans votre application suffit pour qu’un lecteur puisse accéder à la base de connaissances.
Une fois la configuration enregistrée, procédez à Implémenter JWT dans votre application pour configurer la logique de redirection backend.
Pour activer ou désactiver une configuration, régénérer des jetons secrets, gérer le routage du domaine ou consulter les journaux d’audit après la mise en ligne, voir Gérer les configurations JWT.