Die SCIM-Integration mit Okta ermöglicht es Ihnen, Document360-Nutzer, Leser und Gruppen direkt von Okta aus automatisiert und zentral gesteuert zu verwalten.
Wenn ein neuer Benutzer in Okta hinzugefügt wird, wird sein Document360-Konto automatisch bereitgestellt. Alle Aktualisierungen seiner Rolle oder Gruppenmitgliedschaft werden in Echtzeit synchronisiert, und wenn ein Benutzer in Okta deaktiviert oder entfernt wird, wird dies in Document360 ohne manuelles Eingreifen angezeigt. Dies entfällt die Notwendigkeit separater Kontoverwaltung in Document360 und stellt sicher, dass Benutzerdaten auf beiden Plattformen korrekt und aktuell bleiben.
Warum Nutzer und Leser über SCIM verwalten
Die manuelle Verwaltung von Benutzern über mehrere Plattformen hinweg ist zeitaufwendig und birgt Risiken. Ohne SCIM müssen Administratoren daran denken, neue Mitarbeiter separat zu Document360 hinzuzufügen und den Zugriff manuell zu widerrufen, wenn jemand geht. Fehler können zu unbefugtem Zugriff oder verzögertem Onboarding führen.
Mit aktiviertem SCIM zwischen Okta und Document360:
- Neue Mitarbeiter werden automatisch zu Document360 hinzugefügt, wenn sie in Okta hinzugefügt werden – keine separate Einrichtung erforderlich.
- Rollenzuweisungen sind konsistent und werden durch eine einzige Wahrheitsquelle in deinem IdP gesteuert.
- Wenn ein Benutzer in Okta deaktiviert oder gelöscht wird, wird ihm automatisch der Zugriff auf Document360 entzogen.
- Änderungen der Gruppenmitgliedschaft in Okta werden in Echtzeit in Document360 widergespiegelt.
- Der Inhaltszugriff bleibt innerhalb von Document360 selbst dann handhabbar, wenn die Identität von Okta kontrolliert wird.
Bevor du anfängst
Die SCIM-Bereitstellung in Document360 wird als Teil Ihrer SSO-Konfiguration eingerichtet. Stellen Sie sicher, dass Folgendes abgeschlossen sind, bevor Sie fortfahren:
- SSO muss vollständig konfiguriert und zwischen Okta und Document360 funktionieren. Richte SSO zuerst mit einer der untenstehenden Anleitungen ein.
- Die SCIM-Bereitstellung muss in Document360 aktiviert sein. Gehen Sie zu Einstellungen () > Benutzer & Berechtigungen > Enterprise SSO, öffnen Sie Ihre SSO-Einrichtung und bestätigen, dass der Schalter "SCIM aktivieren" aktiviert ist.
SAML SSO mit Okta
Konfigurieren Sie SAML SSO und aktivieren Sie die SCIM-Bereitstellung zwischen Okta und Document360.
Richte SAML mit Okta → einOpenID Verbinde SSO mit Okta
Konfigurieren Sie OpenID Connect SSO und aktivieren Sie die SCIM-Bereitstellung zwischen Okta und Document360.
OpenID mit Okta → einrichtenDie Bereitstellung von SCIM-Gruppen erfordert Sicherheitsgruppen in Ihrem Identity Provider. Verteilungslisten können nicht für automatisierte Benutzer- oder Leserbereitstellung verwendet werden, dies ist eine Einschränkung des Bereitstellungsmodells des IdP (zum Beispiel Microsoft Entra-ID), keine Document360-Beschränkung. Wenn Ihre Organisation derzeit den Zugriff über Verteilungslisten verwaltet, wandeln Sie die entsprechenden Listen vor der Konfiguration von Group Push oder Group Sync in Sicherheitsgruppen um.
Benutzerattributzuweisung
SCIM verwendet das userType Attribut oder das Legacy-Attribut isTeamAccount , um die Rolle zu bestimmen, die einer Person zugewiesen wird, wenn sie in Document360: Benutzer, Prüfer oder Leser bereitgestellt wird.
userTypeWerte bilden folgende Rollen zu:
userType Wert |
Zugewiesene Rolle |
|---|---|
user |
Nutzer |
reviewer |
Rezensent |
reader |
Leser |
isTeamAccountWerte bilden folgende Rollen zu:
isTeamAccount Wert |
Zugewiesene Rolle |
|---|---|
True |
Nutzer |
False oder ungesetzt |
Leser |
userType ist ein String-Attribut, im Gegensatz zu isTeamAccount, das ein Legacy-Boolean-Attribut ist. Beide Attribute sind im selben Erweiterungsnamensraum definiert: urn:ietf:params:scim:schemas:extension:document360:2.0:User.
Fügen Sie die Attribute in Okta hinzu:
- In der Okta Admin Console erweitern Sie das Dropdown-Menü Anwendungen und Ressourcen und wählen Sie Anwendungen aus.
- Wählen Sie die Anwendung aus, die Sie konfigurieren möchten, und navigieren Sie zum Reiter Provisioning .
- Scrolle nach unten zu Attribute Mappings und klicke auf Geh zum Profil-Editor.
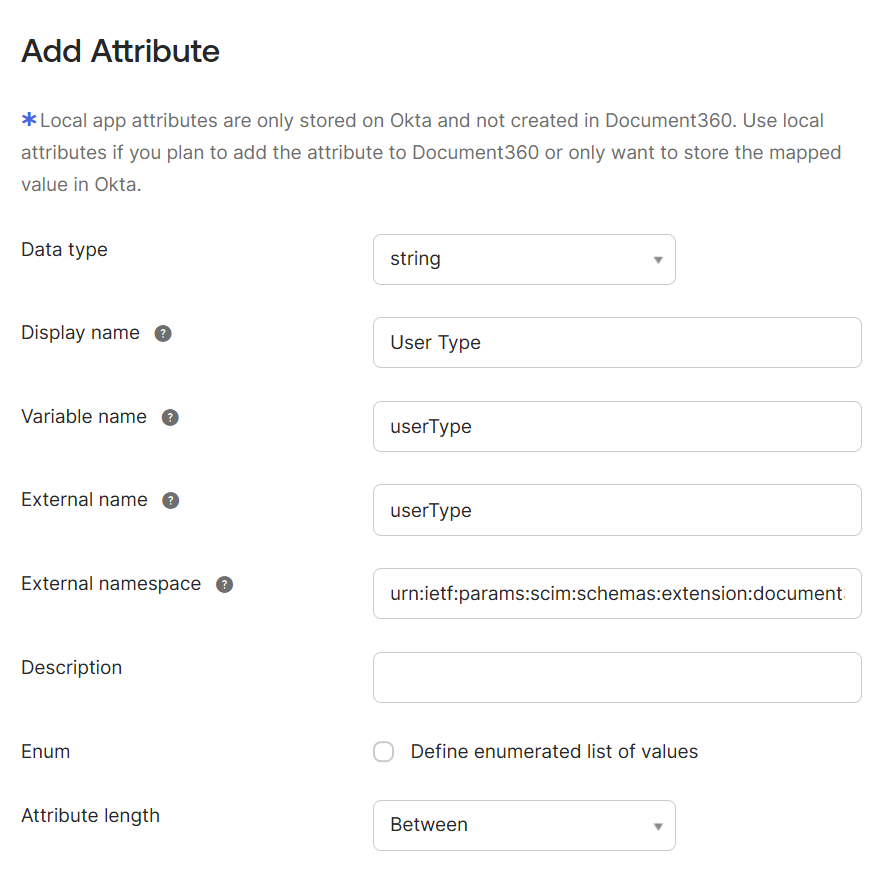
- Unter dem Abschnitt Attribute klicken Sie auf Attribute hinzufügen und füllen Sie die unten gezeigten Details aus.
- Um Attribut hinzuzufügen
userType
| Attribut hinzufügen | Wert |
|---|---|
| Datentyp | String |
| Anzeigename | Benutzertyp |
| Variablenname | userType |
| Äußerer Name | userType |
| Externer Namensraum | urn:ietf:params:scim:schemas:extension:document360:2.0:User |
- Um Attribut hinzuzufügen
isTeamAccount
| Attribut hinzufügen | Wert |
|---|---|
| Datentyp | |
| Anzeigename | Teamkonto |
| Variablenname | isTeamAccount |
| Äußerer Name | isTeamAccount |
| Externer Namensraum | urn:ietf:params:scim:schemas:extension:document360:2.0:User |
- Klicken Sie auf Speichern.
Für die vollständigen Vorrangregeln des userType und isTeamAccount Attributs siehe Attributprärangenz im SCIM-Provisioning-Artikel.
Stellen Sie das Attribut isTeamAccount immer auf Benutzerebene fest, nicht auf Gruppenebene. Wenn Sie auf Gruppenebene gesetzt sind, können Benutzer, die mehreren Gruppen mit widersprüchlichen Werten angehören, in Document360 falsche Rollen erhalten. Wenn Sie es auf Benutzerebene setzen, erhält jeder Benutzer einen klaren, konsistenten Wert.
Verwenden Sie Expression Builder, um Rollen abzubilden
Anstatt das userType Attribut oder das Legacy-Attribut isTeamAccount für jeden Benutzer manuell einzustellen, können Sie den Okta-Ausdrucksgenerator nutzen, um automatisch zu bestimmen, ob ein Benutzer in Document360 als Benutzer, Prüfer oder Leser bereitgestellt ist, basierend auf einem bestehenden Attribut im Okta-Profil wie Jobtitel, Abteilung oder Gruppenmitgliedschaft.
So funktioniert es:
userType = user→ als Benutzer bereitgestelltuserType = reviewer→ als Rezensent eingesetztuserType = reader→ als Leser bereitgestelltisTeamAccount = True→ als Benutzer bereitgestelltisTeamAccount = False→ als Leser bereitgestellt
Nach der Bereitstellung werden Benutzer automatisch den jeweiligen Benutzergruppen oder Lesergruppen in Document360 hinzugefügt.
Schritte zur Konfiguration:
- In der Okta Admin Console gehen Sie zu Anwendungen und wählen Sie Ihre SCIM-Anwendung aus.
- Navigiere zum Reiter Bereitstellung und klicke unter Einstellungen auf den Reiter "Zu App".
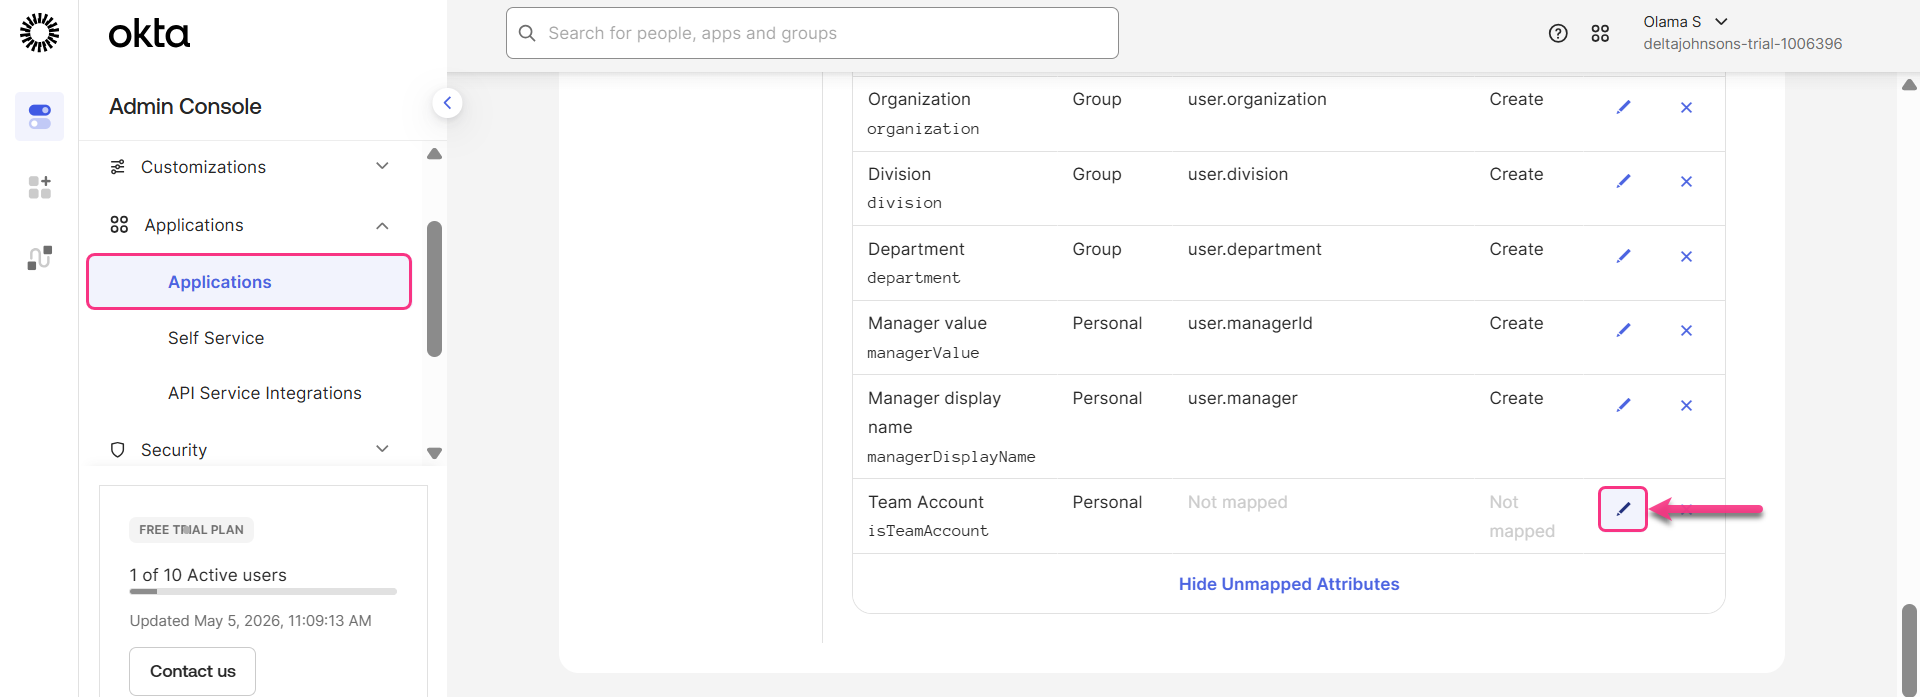
- Scrolle nach unten zu Attribute Mappings und klicke auf das Bearbeiten-Symbol neben dem
userTypeoder demisTeamAccountAttribut, je nachdem, welches du verwendest.
- Im Dialog stellen Sie das Attributwert-Dropdown-Menü auf Ausdruck ein.
- Geben Sie Ihren Ausdruck in das bereitgestellte Textfeld ein.
- Um den Ausdruck zu überprüfen, geben Sie den Namen eines Benutzers im Feld Vorschau ein. Das Ergebnis wird sofort ausgewertet und in der grünen Leiste unter dem Textfeld angezeigt, um anzuzeigen, ob der Benutzer als Benutzer (
true) oder als Reader (false) bereitgestellt wird. - Unter "Apply on" wählen Sie Create oder Create und aktualisieren , je nachdem, ob Sie den Ausdruck nur während der Benutzererstellung oder bei Updates verwenden möchten.
- Klicken Sie auf Speichern.
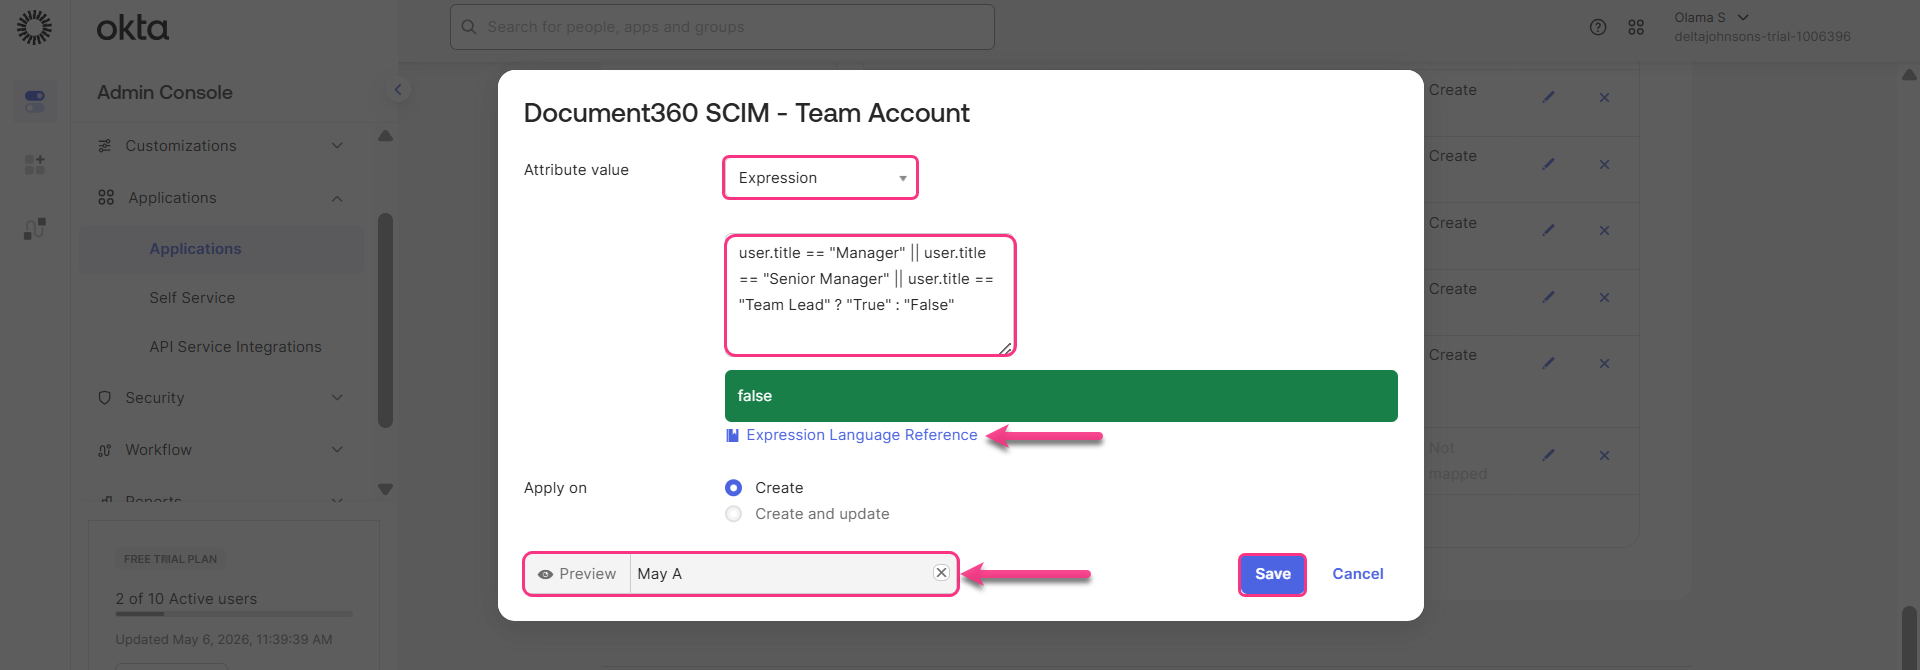
Klicken Sie unter dem Ausdrucksfeld auf Expression Language Reference , um alle verfügbaren Funktionen, Operatoren und Syntax zu erkunden, die in Oktas Ausdruckssprache unterstützt werden. Weitere Informationen finden Sie im Übersichtsleitfaden zur Ausdruckssprache von Okta.
Basierend auf der Berufsbezeichnung
- Wenn Ihre Nutzer ein Job Title-Attribut in ihrem Okta-Profil haben, können Sie Rollen basierend auf ihrem Titel zuordnen mit
userType:
user.title == "Manager" || user.title == "Senior Manager" ? "user" : (user.title == "Team Lead" ? "reviewer" : "reader")
Benutzer mit dem Titel Manager oder Senior Manager werden als Benutzer bereitgestellt, Teamleiter als Reviewer, und alle anderen Titel als Reader
- Wenn Ihre Nutzer ein Job Title-Attribut in ihrem Okta-Profil haben, können Sie Rollen basierend auf ihrem Titel zuordnen mit
isTeamAccount:
user.title == "Manager" || user.title == "Senior Manager" || user.title == "Team Lead" ? "True" : "False"
Benutzer mit den Titeln Manager, Senior Manager oder Teamleiter werden als Benutzer bereitgestellt. Alle anderen Titel werden als Readers bereitgestellt.
Der Name der Attributvariablen (zum Beispiel user.title) muss genau mit dem Variablennamen übereinstimmen, der in Ihrem Okta-Benutzerprofil definiert ist. Sie können dies im Verzeichnis > im Profileditor überprüfen.
Basierend auf der Gruppenzugehörigkeit
Wenn Ihre Nutzer in Okta-Gruppen organisiert sind, können Sie Rollen basierend auf den Gruppen, zu denen sie gehören, zuordnen mit userTypeFolgendem:
isMemberOfGroupName("Managers") ? "user" : (isMemberOfGroupName("Reviewers") ? "reviewer" : "reader")
Benutzer in der Manager-Gruppe sind als Benutzer vorgesehen, Nutzer in der Reviewer-Gruppe als Reviewer und alle anderen als Readers.
Wenn Ihre Nutzer in Okta-Gruppen organisiert sind, können Sie Rollen basierend auf den Gruppen, zu denen sie gehören, zuordnen mit isTeamAccountFolgendem:
isMemberOfGroupName("Managers") || isMemberOfGroupName("TeamLead") || isMemberOfGroupName("Directors") ? "True" : "False"
Benutzer, die Mitglieder der Manager-, TeamLead- oder Director-Gruppen sind, werden als Benutzer vorgesehen. Benutzer, die keiner dieser Gruppen angehören, werden als Reader vorgesehen.
Sie können beide Ausdrucksformen kombinieren oder erweitern, um zusätzliche Jobtitel oder Gruppennamen je nach den Bedürfnissen Ihrer Organisation einzufügen.
Provision Okta to Document360
Um Benutzererstellung, Änderungen und Deaktivierung in Okta mit Document360 zu verknüpfen:
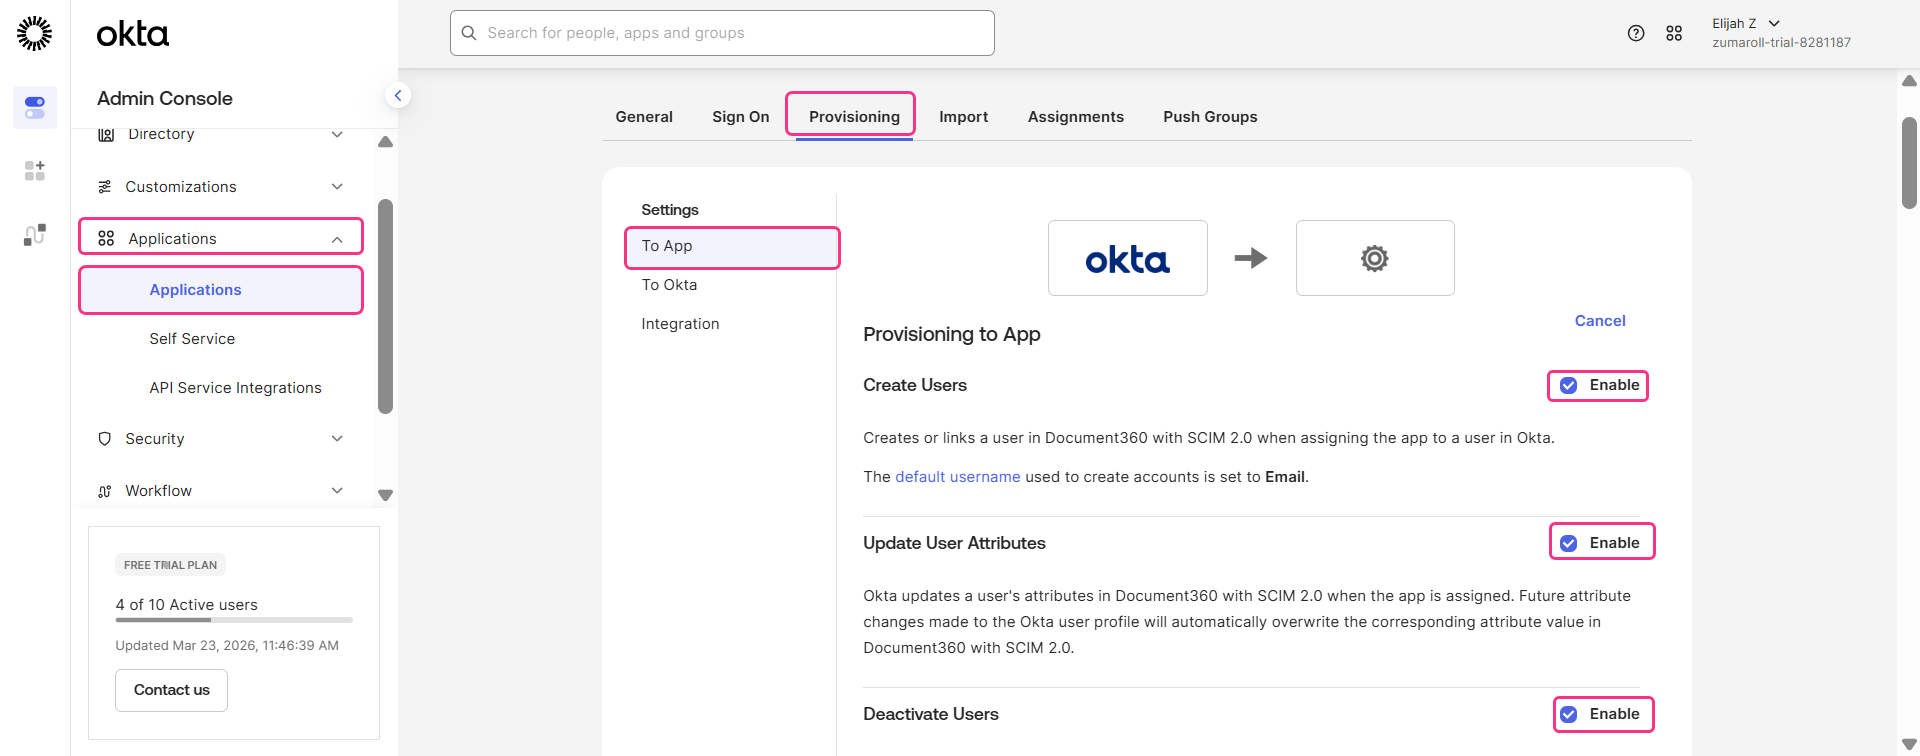
- Öffne in der linken Navigationsleiste das Dropdown-Menü Anwendungen und klicke auf Anwendungen.
- Wählen Sie Ihre SCIM-Anwendung aus und navigieren Sie zum Reiter Provisioning .
- Klicken Sie unter Bereitstellung zur App auf Bearbeiten und aktivieren Sie die folgenden Kontrollkästchen:
- Benutzer erstellen
- Benutzerattribute aktualisieren
- Benutzer deaktivieren
Erstellen Sie Nutzer, Leser und Gruppen
Erstellen Sie einen Benutzer
- Öffne in der Okta-Admin-Konsole das Verzeichnis-Dropdown-Menü und wähle Personen aus.
- Klicken Sie auf Person hinzufügen, geben Sie die erforderlichen Benutzerdaten ein und klicken Sie auf Speichern. Sobald der Benutzer bereitgestellt ist, weist Document360 die Rolle automatisch basierend auf der im Expression Builder konfigurierten Regel zu.
.png)
- Wählen Sie den neu erstellten Benutzer aus und klicken Sie auf Anwendungen zuweisen , um ihn mit einer Anwendung zu verknüpfen.
- Wählen Sie die Anwendung aus, der Sie den Benutzer zuweisen möchten, und klicken Sie auf Anwenden. Der Benutzer wird erfolgreich erstellt.
Zur Verifizierung gehen Sie zu Document360 und navigieren Sie zu Einstellungen () > Benutzer & Berechtigungen > Benutzer & Gruppen. Der neu erstellte Benutzer sollte in der Liste erscheinen.
Die Anzahl der Nutzer, die du über Okta zu Document360 hinzufügen kannst, hängt von deinem Abonnementplan ab.
Rezensenten können jetzt direkt von Okta per Einstellung userType = reviewer bereitgestellt werden – keine manuelle Konvertierung erforderlich.
Nur für isTeamAccount Konfigurationen:
Alle über SCIM bereitgestellten Nutzer werden zunächst unter der Benutzerquote gezählt. Wenn das Benutzerlimit erreicht ist, kann SCIM keine zusätzlichen Benutzer bereitstellen, selbst wenn einige davon als Prüfer gedacht sind.
Workaround:
- Bereite Benutzer wie üblich von Okta über SCIM bereit. Sie synchronisieren sich mit Document360 mit der Standardrolle wie Beitragsautor oder Administrator.
- Nachdem die Benutzer synchronisiert wurden, ändern Sie die Rolle der benötigten Benutzer manuell auf Reviewer in Document360.
- Sobald ein Nutzer zum Reviewer geändert wird, wird er unter der Reviewer-Quote gezählt statt unter der Benutzerquote . Dadurch wird ein User-Slot frei.
Beispiel: Wenn Ihr Projekt 10 Benutzer und 10 Prüfer erlaubt und Sie nach Erreichen des Benutzerlimits über SCIM weitere Nutzer hinzufügen möchten:
- Erstens: Stellen Sie 10 Nutzer über SCIM bereit.
- Dann ändern Sie die erforderlichen Benutzer in Document360 auf Prüfer.
- Diese Nutzer wechseln auf die Rezensentenquote, wodurch Nutzerplätze für zusätzliche Nutzer frei werden.
Erstelle einen Leser
- Öffne in der Okta-Admin-Konsole das Verzeichnis-Dropdown-Menü und wähle Personen aus.
- Auf der Seite Personen klicken Sie auf Person hinzufügen, füllen Sie die erforderlichen Leserdaten aus und klicken Sie auf Speichern. Dies bestätigt, dass der Leser erfolgreich zum Identitätsanbieter (Okta) hinzugefügt wurde.
Sobald der Reader bereitgestellt ist, weist Document360 die Rolle automatisch basierend auf der im Expression Builder konfigurierten Regel zu.
- Um den Reader mit Document360 zu integrieren, wählen Sie den neu erstellten Reader aus und klicken Sie auf Anwendungen zuweisen.
- Im Dialogfeld "Anwendung zuweisen" wählen Sie das Projekt aus, dem Sie den Reader zuweisen möchten, und klicken Sie dann auf Zuweisen > speichern und zurück > Fertig.
.gif)
- Der neu erstellte Reader wird automatisch mit Document360 synchronisiert. Zur Verifizierung gehen Sie zu Document360 und navigieren Sie zu Einstellungen () > Benutzer & Berechtigungen > Readers & Gruppen.
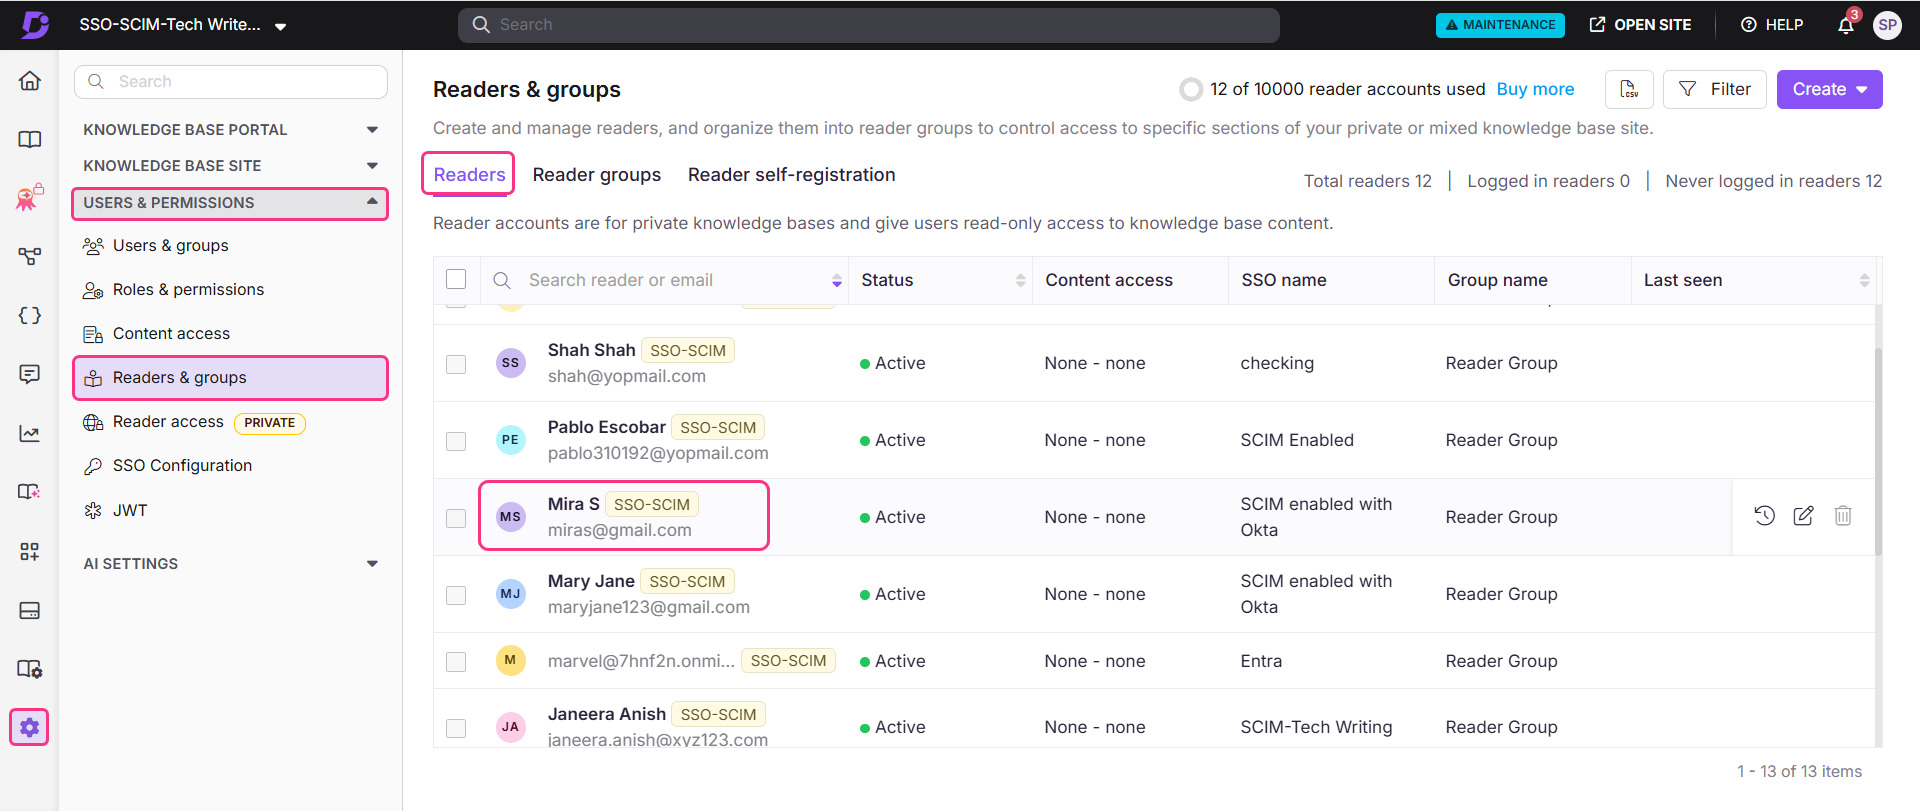
Der Reader wird mit dem Standard-Inhaltszugriff hinzugefügt, der während der SSO-Einrichtung angewendet wurde.
Eine Gruppe erstellen
- Öffne in der Okta-Admin-Konsole das Verzeichnis-Dropdown-Menü und wähle Gruppen aus.
- Klicken Sie auf Gruppe hinzufügen, geben Sie den gewünschten Gruppennamen ein und klicken Sie auf Speichern.
.png)
Anwendung der Gruppe zuweisen
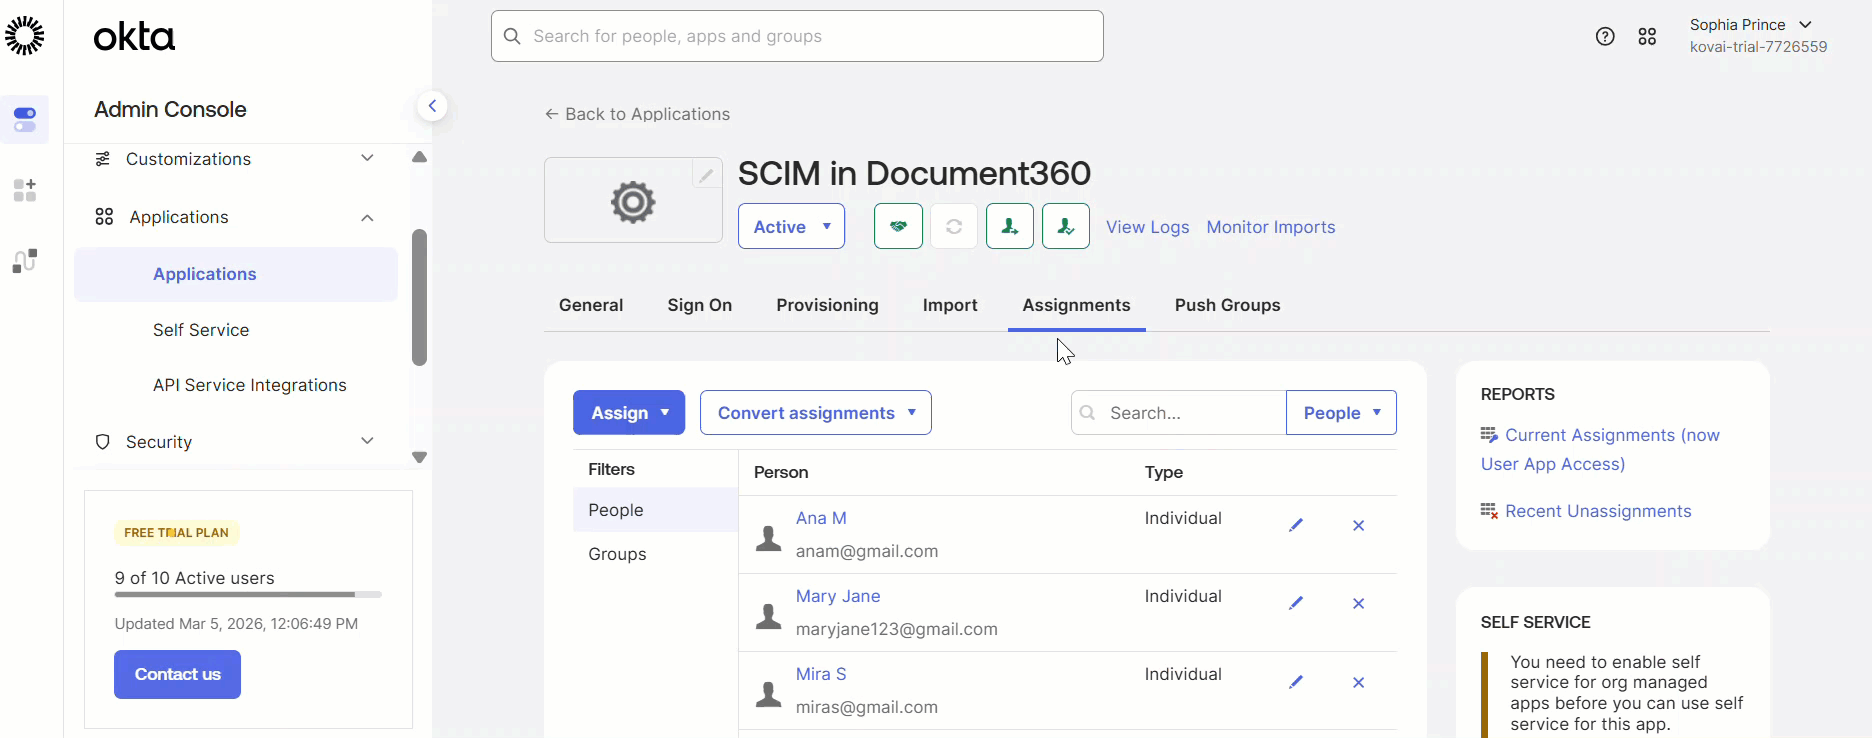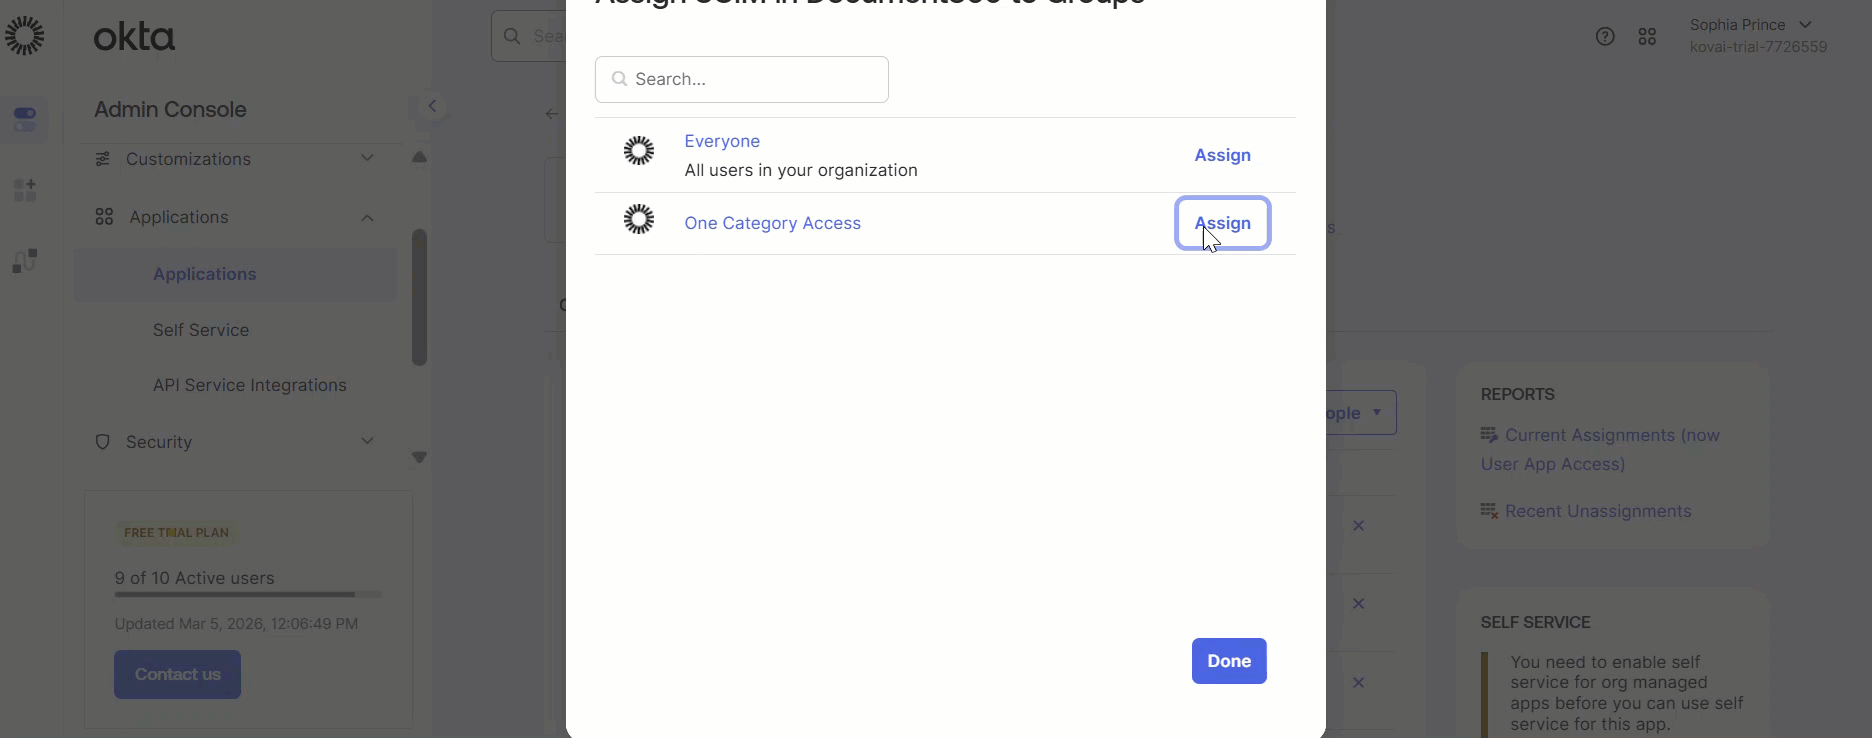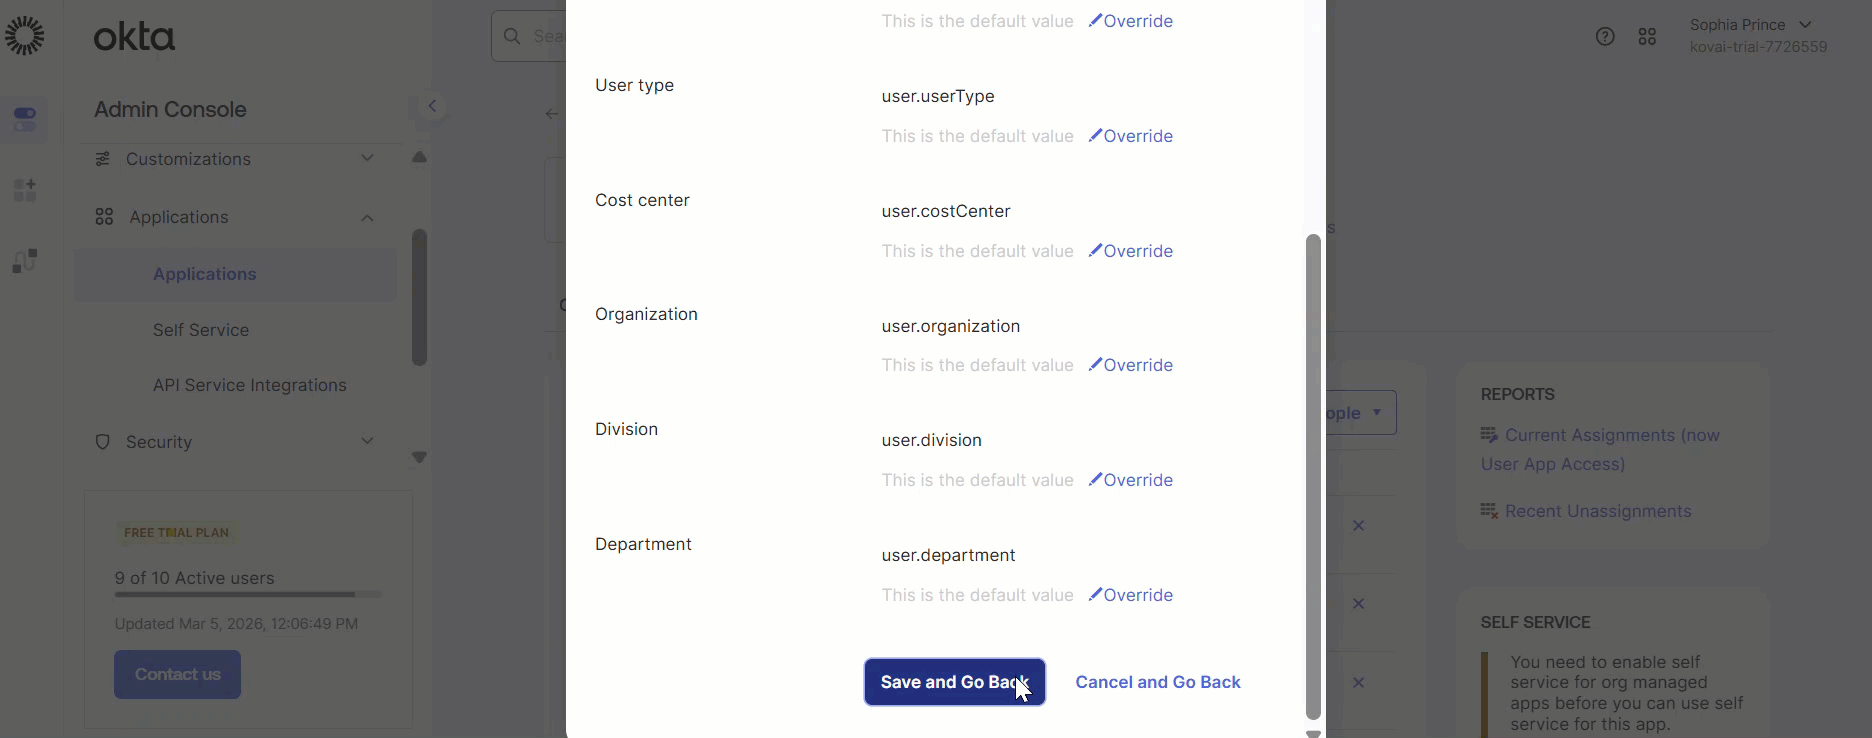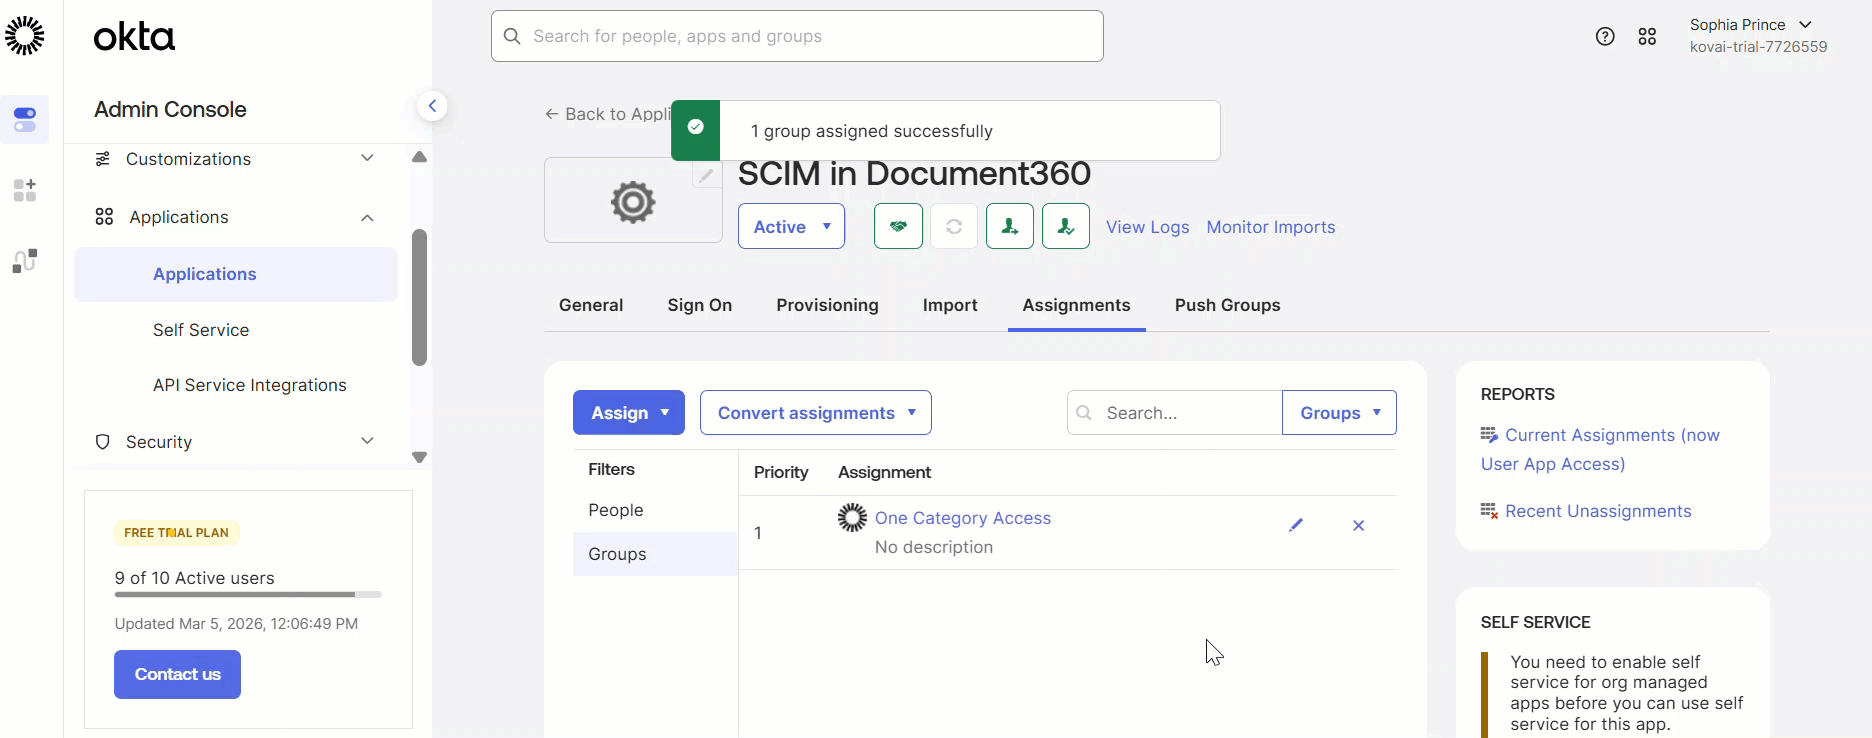
- Erweitern Sie das Dropdown-Menü Anwendungen und wählen Sie Anwendungen aus.
- Wählen Sie die gewünschte Anwendung aus, gehen Sie zum Reiter Zuweisungen und klicken Sie auf Zugewiesen > Gruppen zuweisen.
- Klicke neben der erstellten Gruppe auf Zuweisen und dann auf Speichern , um die Zuweisung abzuschließen.
Push-Gruppen
Im Gegensatz zu Benutzern werden Gruppen nicht automatisch mit Document360 synchronisiert und müssen manuell gesendet werden.
- Nachdem Sie die Gruppe der Anwendung zugewiesen haben, gehen Sie zum Reiter Push-Gruppen und klicken Sie auf Push-Gruppen.
- Wählen Sie Gruppen nach Namen finden und geben Sie den Gruppennamen ein.
- Wählen Sie die Gruppe aus den Ergebnissen aus und klicken Sie auf Speichern , um die Gruppe erfolgreich in Document360 zu verschieben.
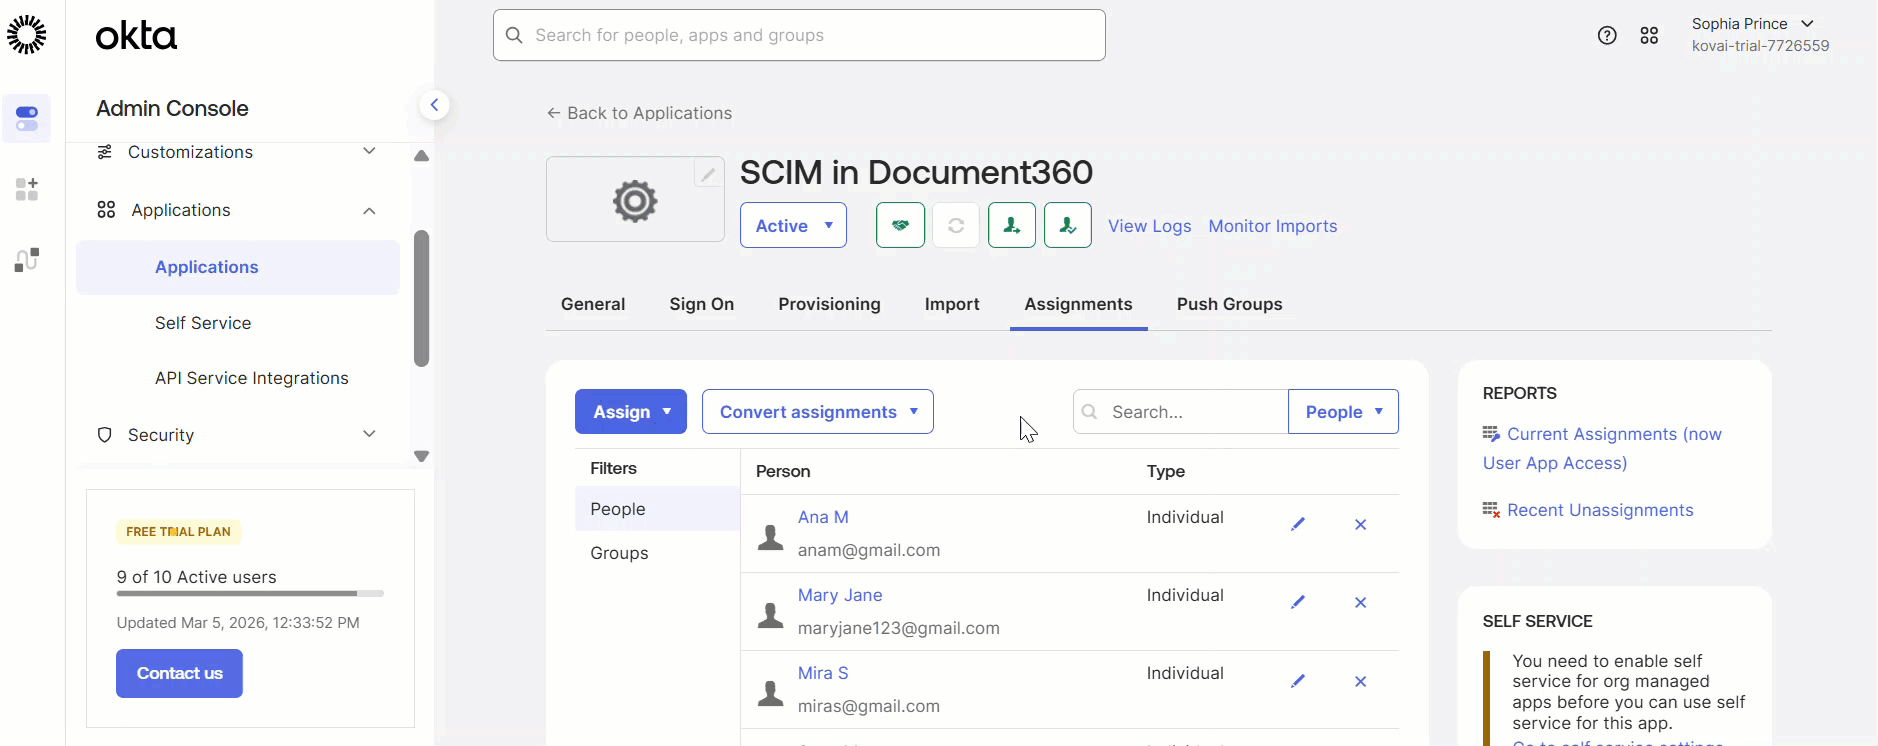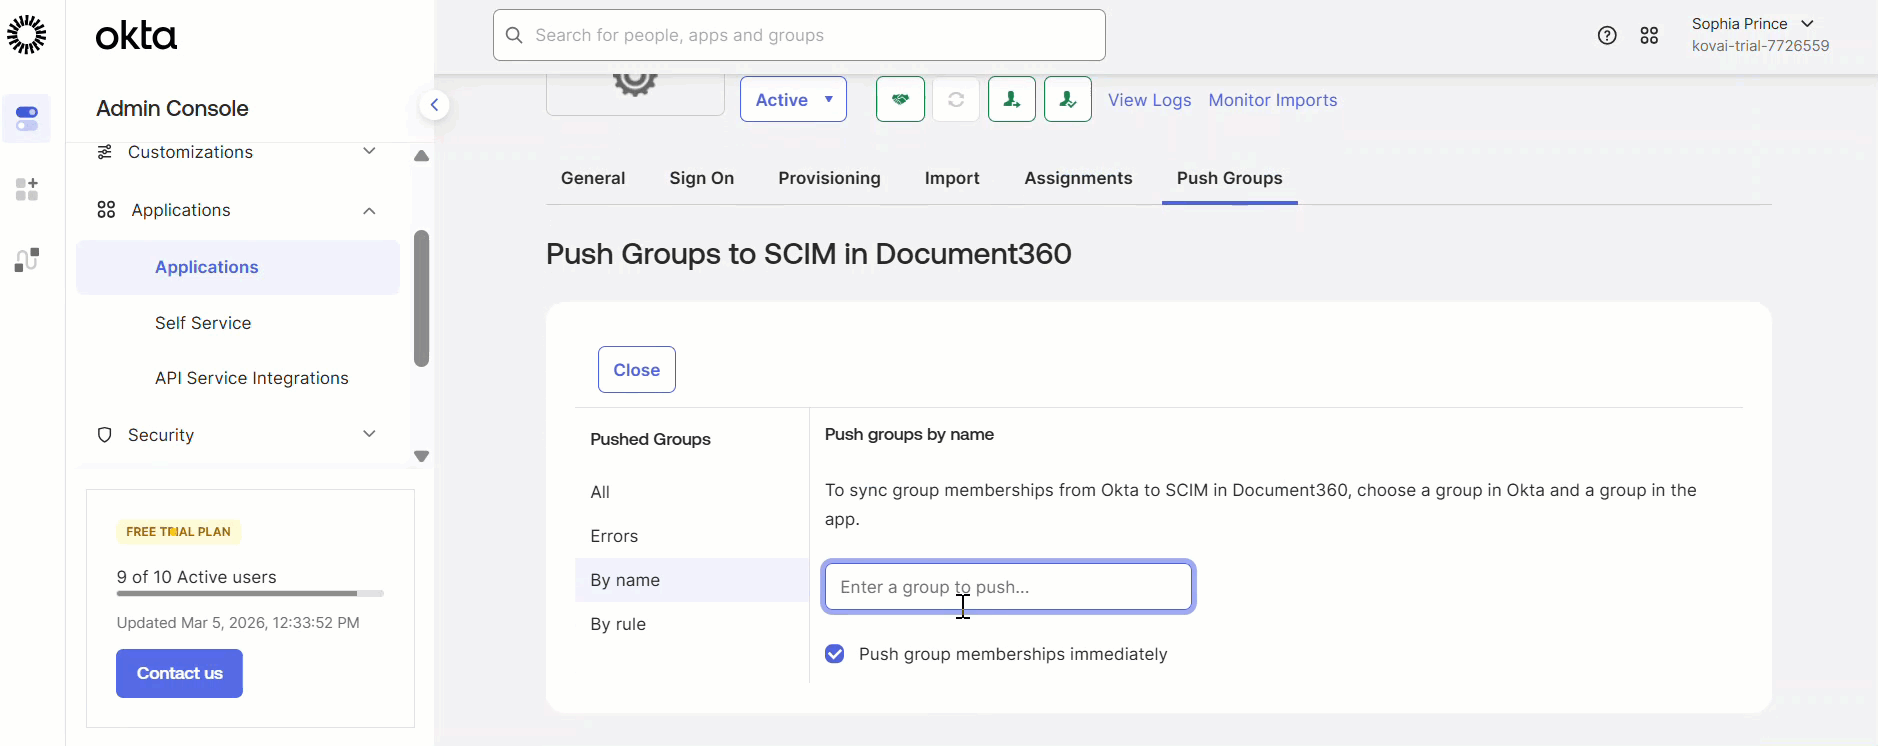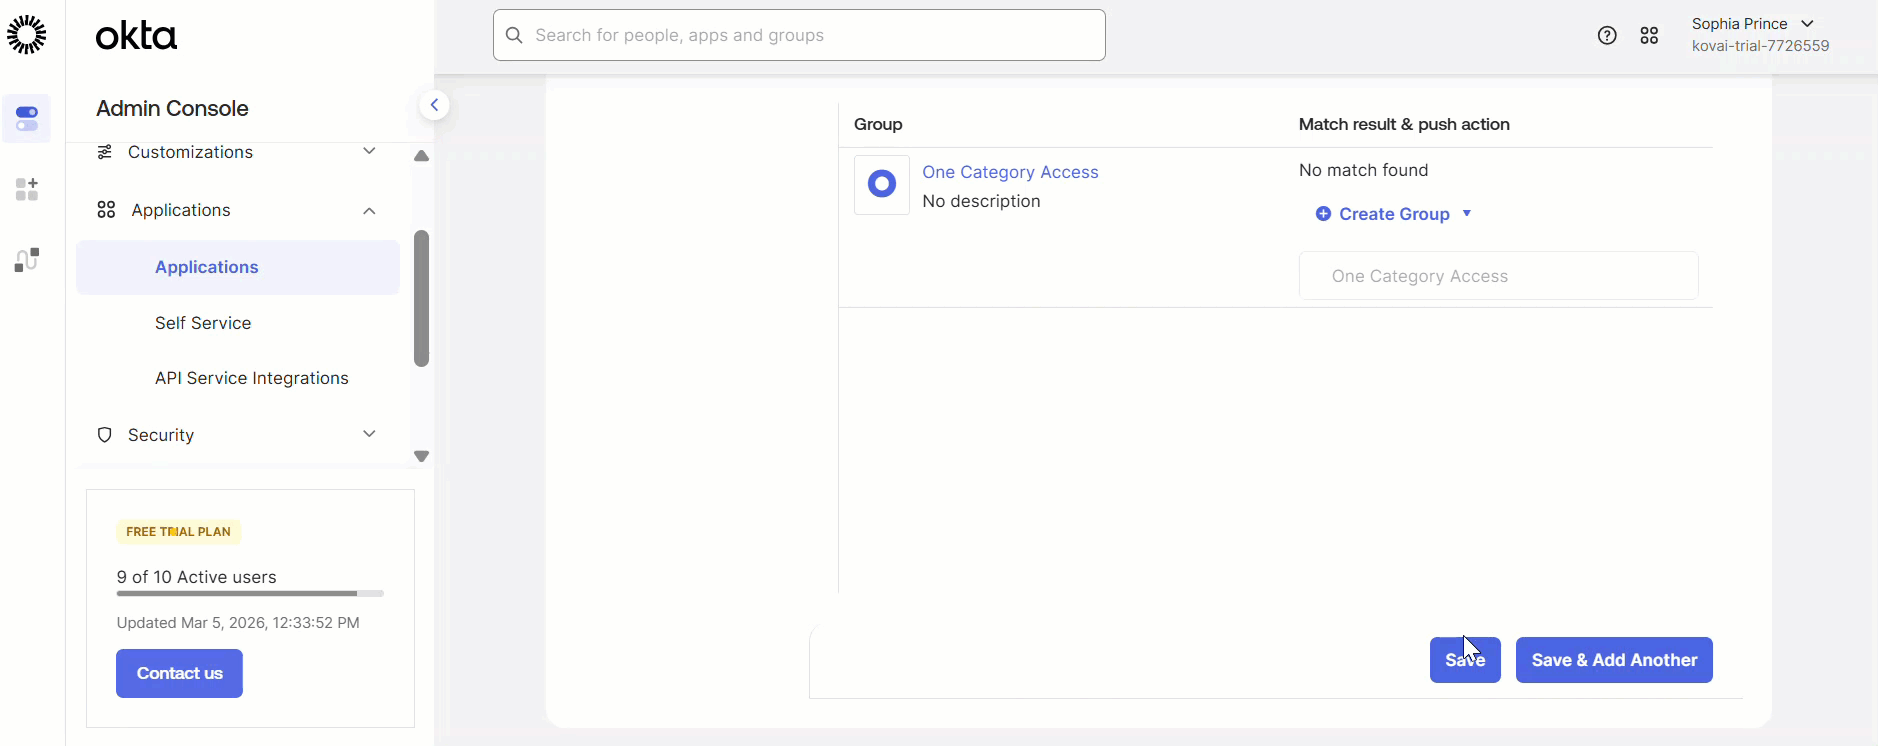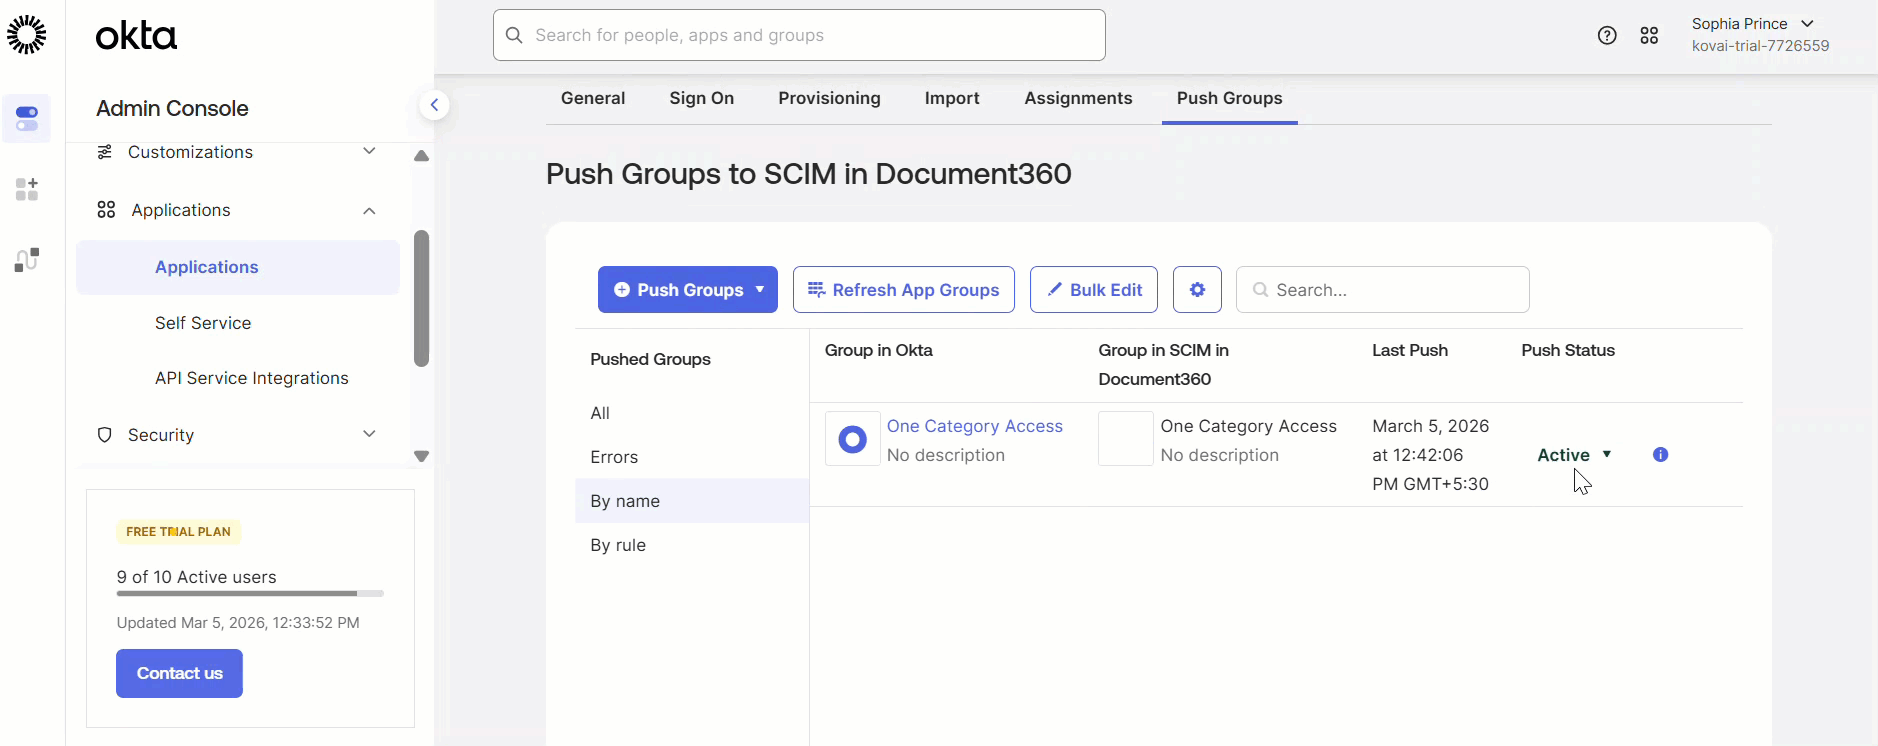
- Zur Verifizierung navigieren Sie zu Document360 > Einstellungen () > Users & Permissions > Readers & groups > reader groups.
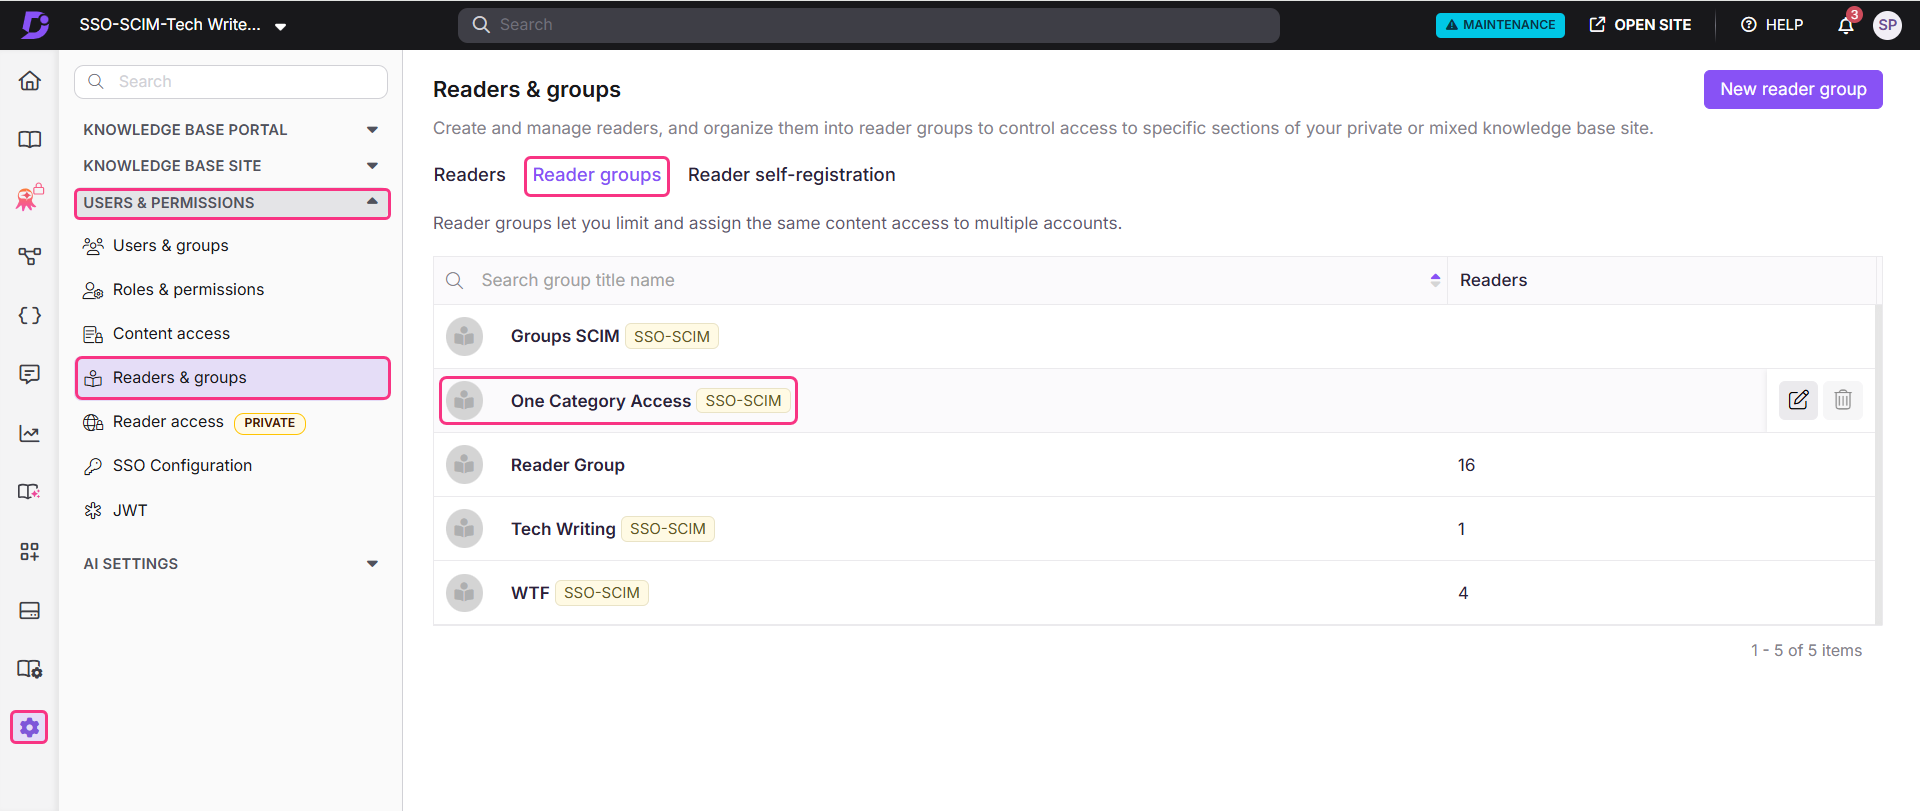
Die neu erstellte Lesergruppe sollte in Ihrem Portal erscheinen.
Wenn Okta eine Gruppe durch SCIM pusht, erstellt Document360 immer eine neue Gruppe, anstatt sie mit einer bestehenden Gruppe zu verknüpfen. Dies hilft, Probleme zu vermeiden, wenn dieselbe Gruppe mit mehreren SSO-Anbietern verbunden ist. Wenn beispielsweise ein Anbieter Benutzer aus der Gruppe entfernt, könnte dies versehentlich Nutzer beeinflussen, die von einem anderen Anbieter verwaltet werden. Das Erstellen separater Gruppen vermeidet diesen Konflikt. Aus diesem Grund sollten SCIM-Gruppen und Gruppenmitglieder immer von Okta verwaltet werden, nicht direkt in Document360.
Fügen Sie einen Benutzer oder Leser einer Gruppe hinzu
- Öffne in der Okta-Admin-Konsole das Verzeichnis-Dropdown-Menü und wähle Personen aus.
- Gehen Sie zum Reiter Gruppen , suchen Sie im Feld Gruppen nach der Gruppe, zu der Sie den Benutzer oder Leser hinzufügen möchten, und wählen Sie sie aus.
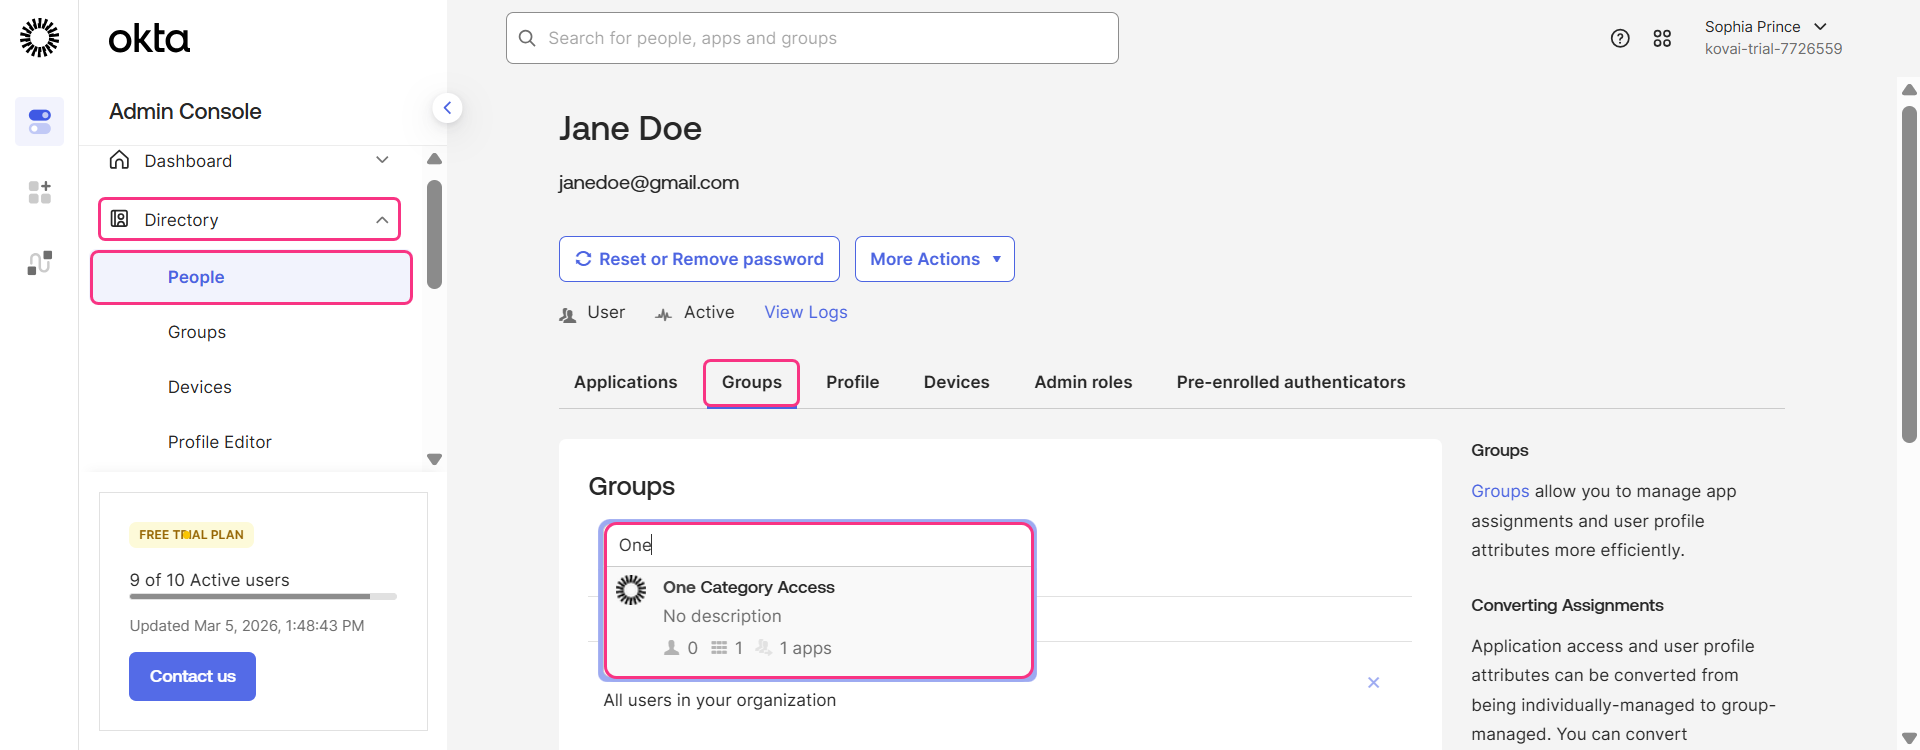
- Der Benutzer oder Leser wird erfolgreich zur ausgewählten Gruppe hinzugefügt.
- Zur Bestätigung navigieren Sie zu Document360 und wählen Sie die relevante Benutzer- oder Lesergruppe aus. Das hinzugefügte Mitglied sollte innerhalb der Gruppe erscheinen.
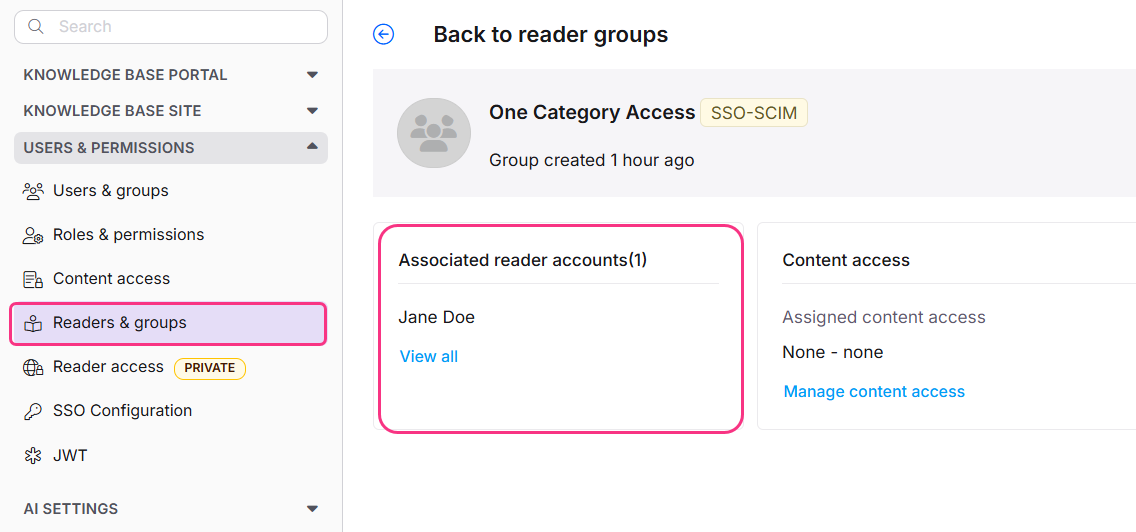
Wenn eine Gruppe sowohl Benutzer als auch Leser enthält, erscheint sie sowohl unter den Benutzergruppen als auch unter den Lesergruppen in Document360.
Verwaltung von Nutzern, Lesern und Gruppen in Document360
Wenn SCIM aktiviert ist, ist das Bearbeiten eines Benutzernamens oder das direkte Löschen eines Benutzers in Document360 deaktiviert. Diese Aktionen müssen über Okta verwaltet werden, um beide Plattformen synchron zu halten. Den Inhaltszugriff kann man nur über Document360 verwalten.
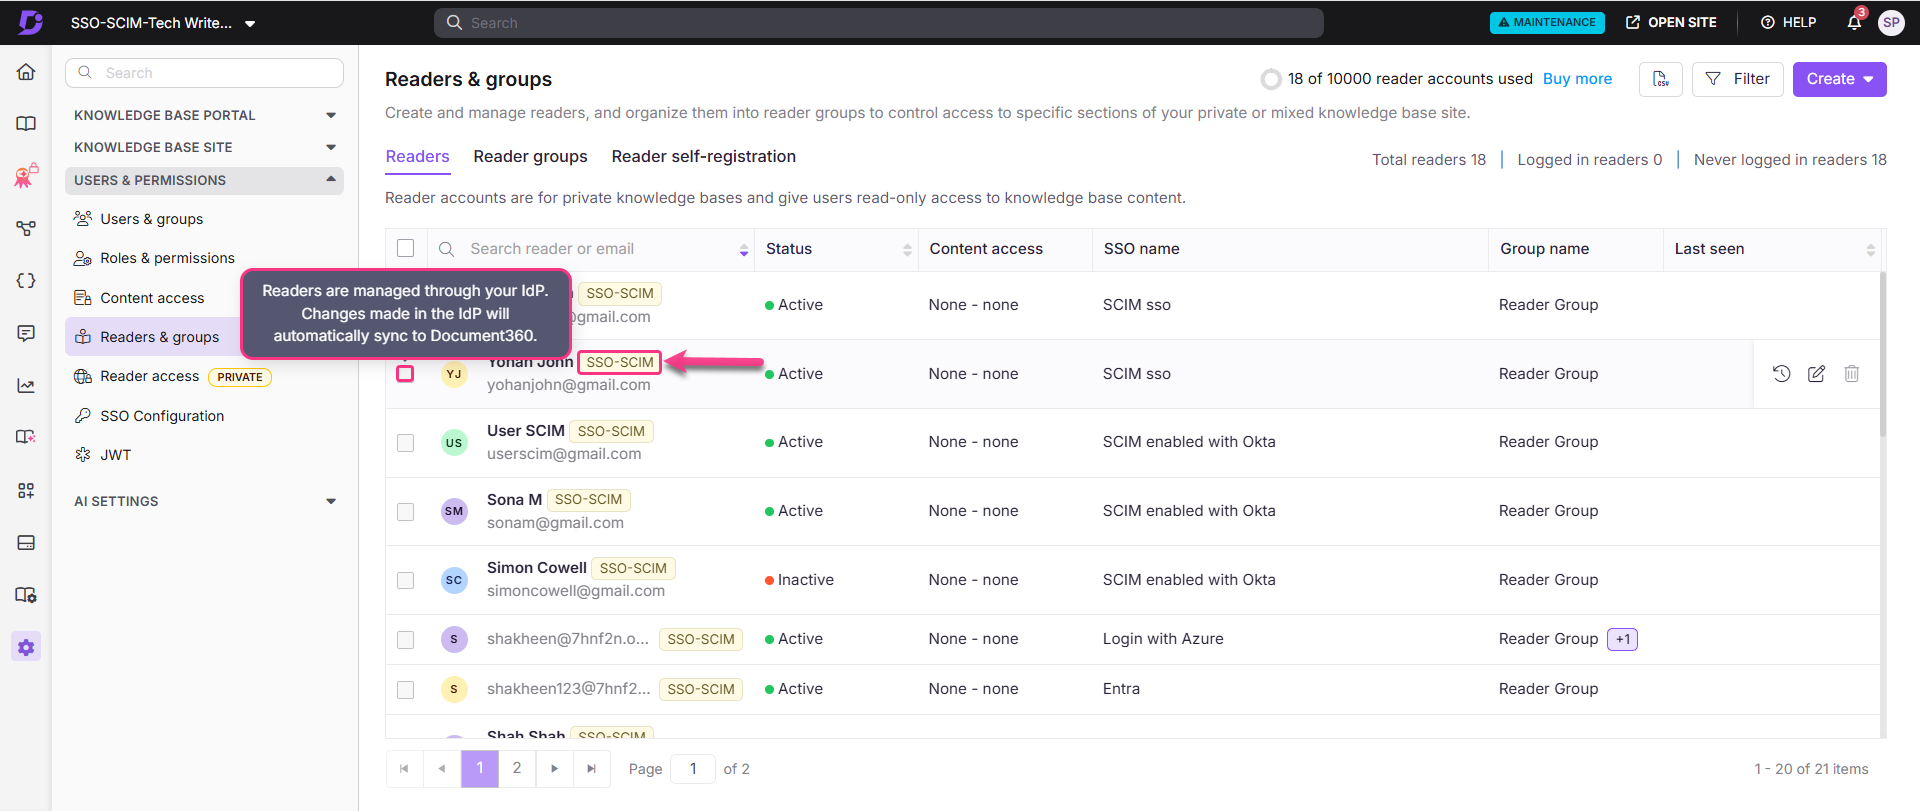
Das SSO-SCIM-Badge zeigt an, ob der Benutzer SCIM aktiviert hat.
Inhaltszugang verwalten
Die Standard-Inhaltsrolle, die jedem neuen Benutzer, Leser oder Gruppe zugewiesen wird, basiert auf dem, was während der SCIM-Bereitstellung konfiguriert wurde. Die Berechtigungen werden standardmäßig auf Keine gesetzt, können aber jederzeit aktualisiert werden.
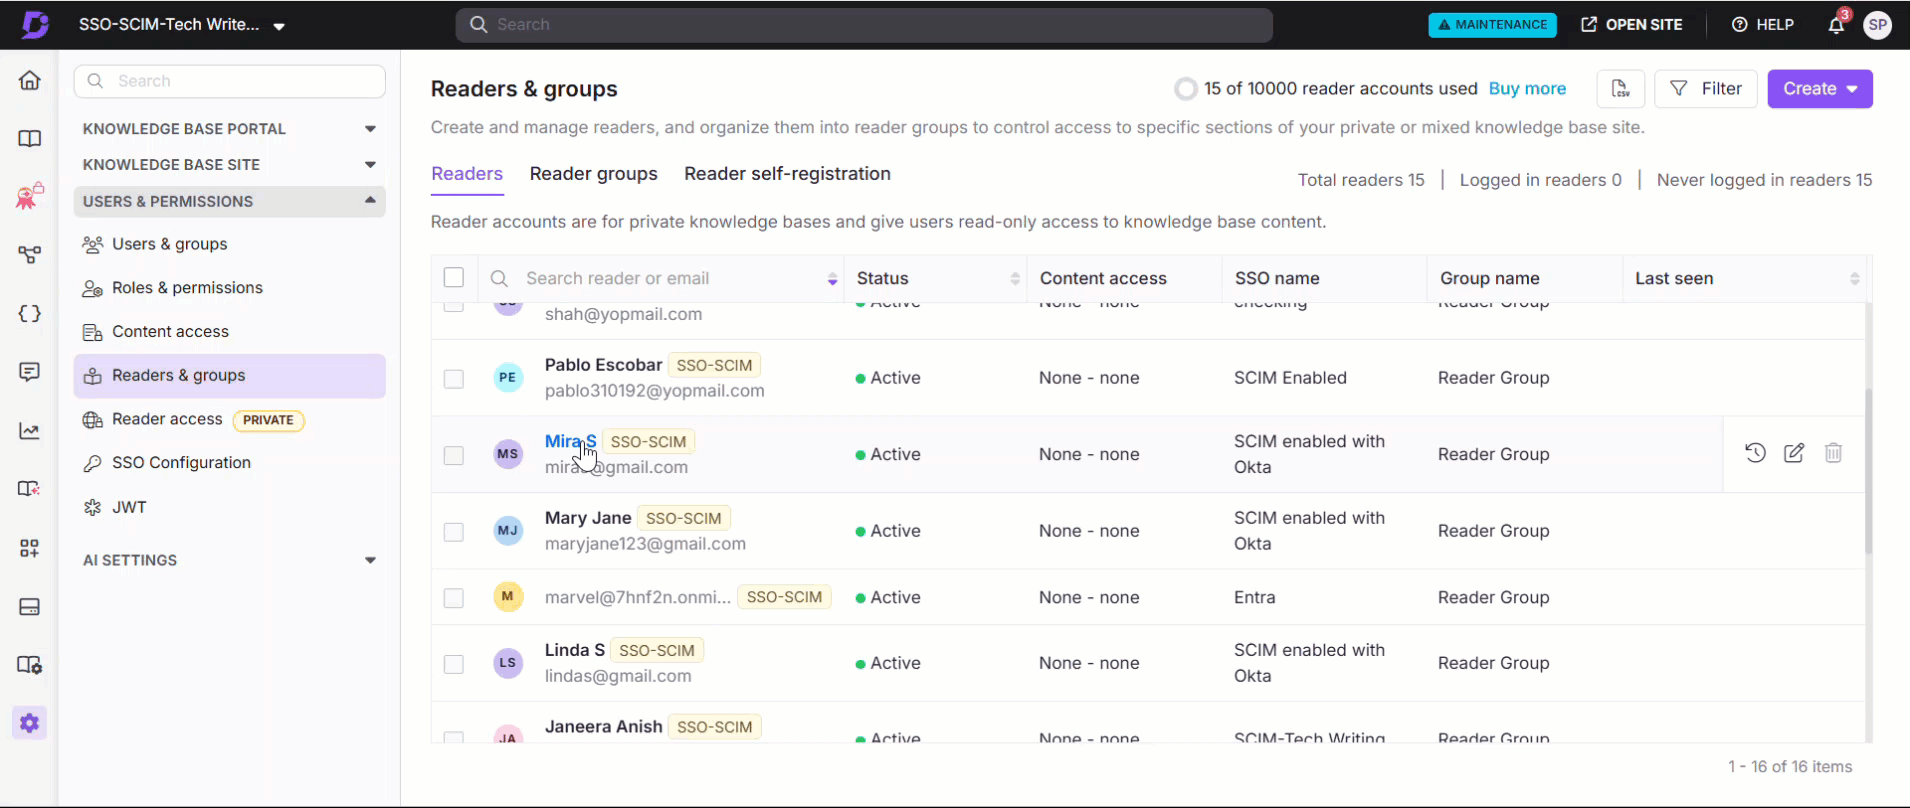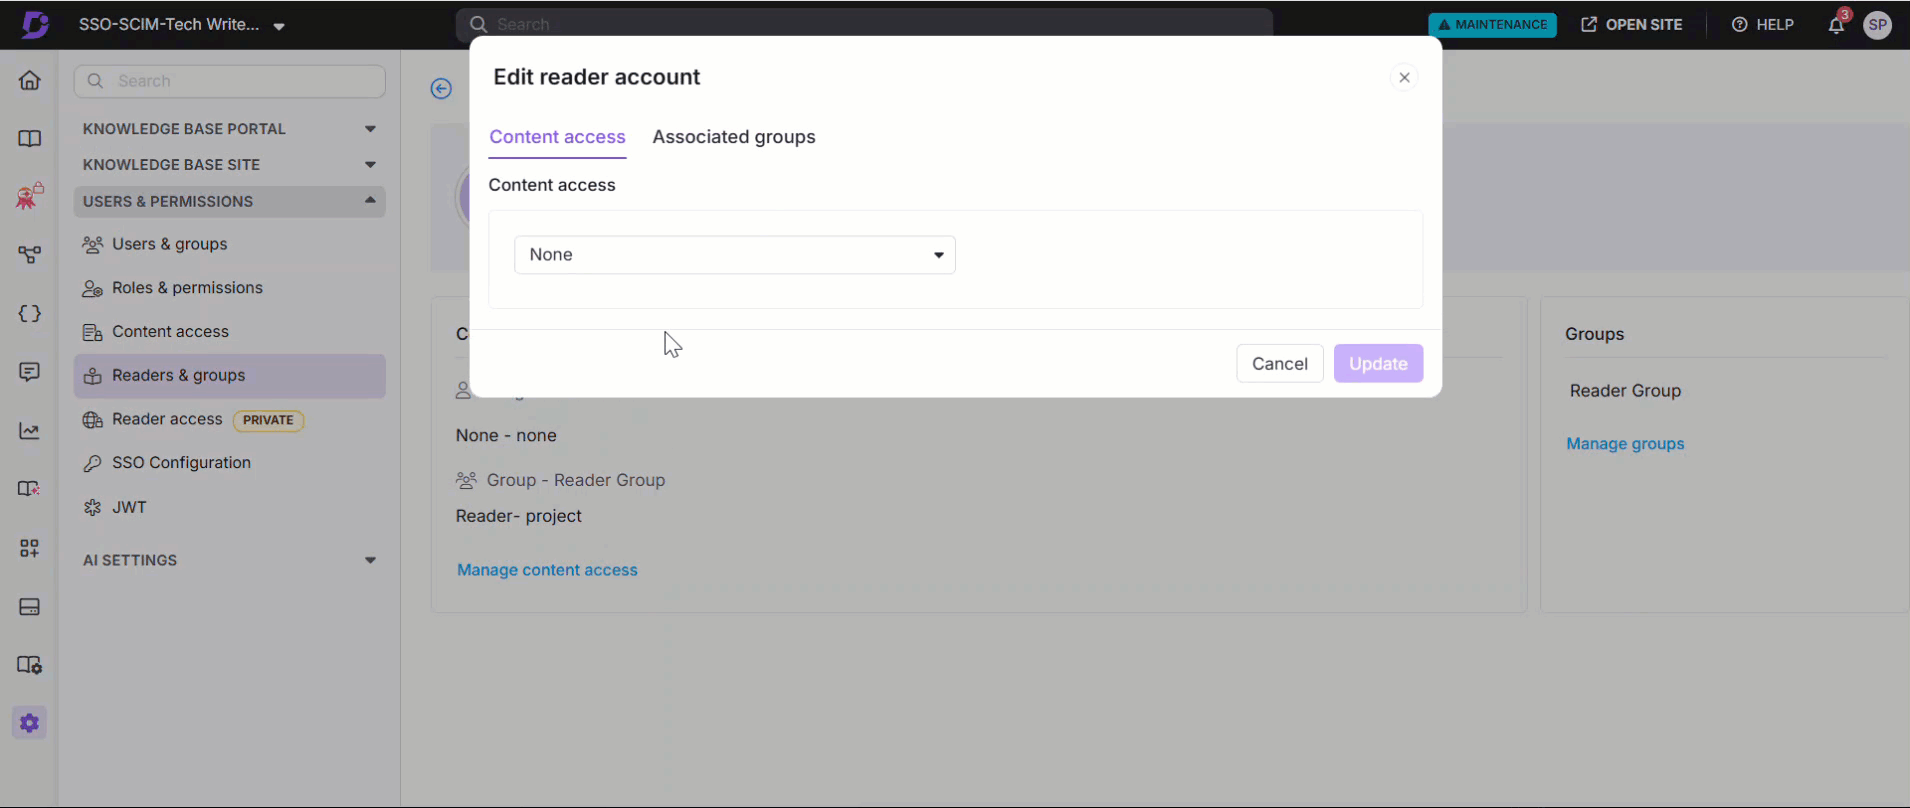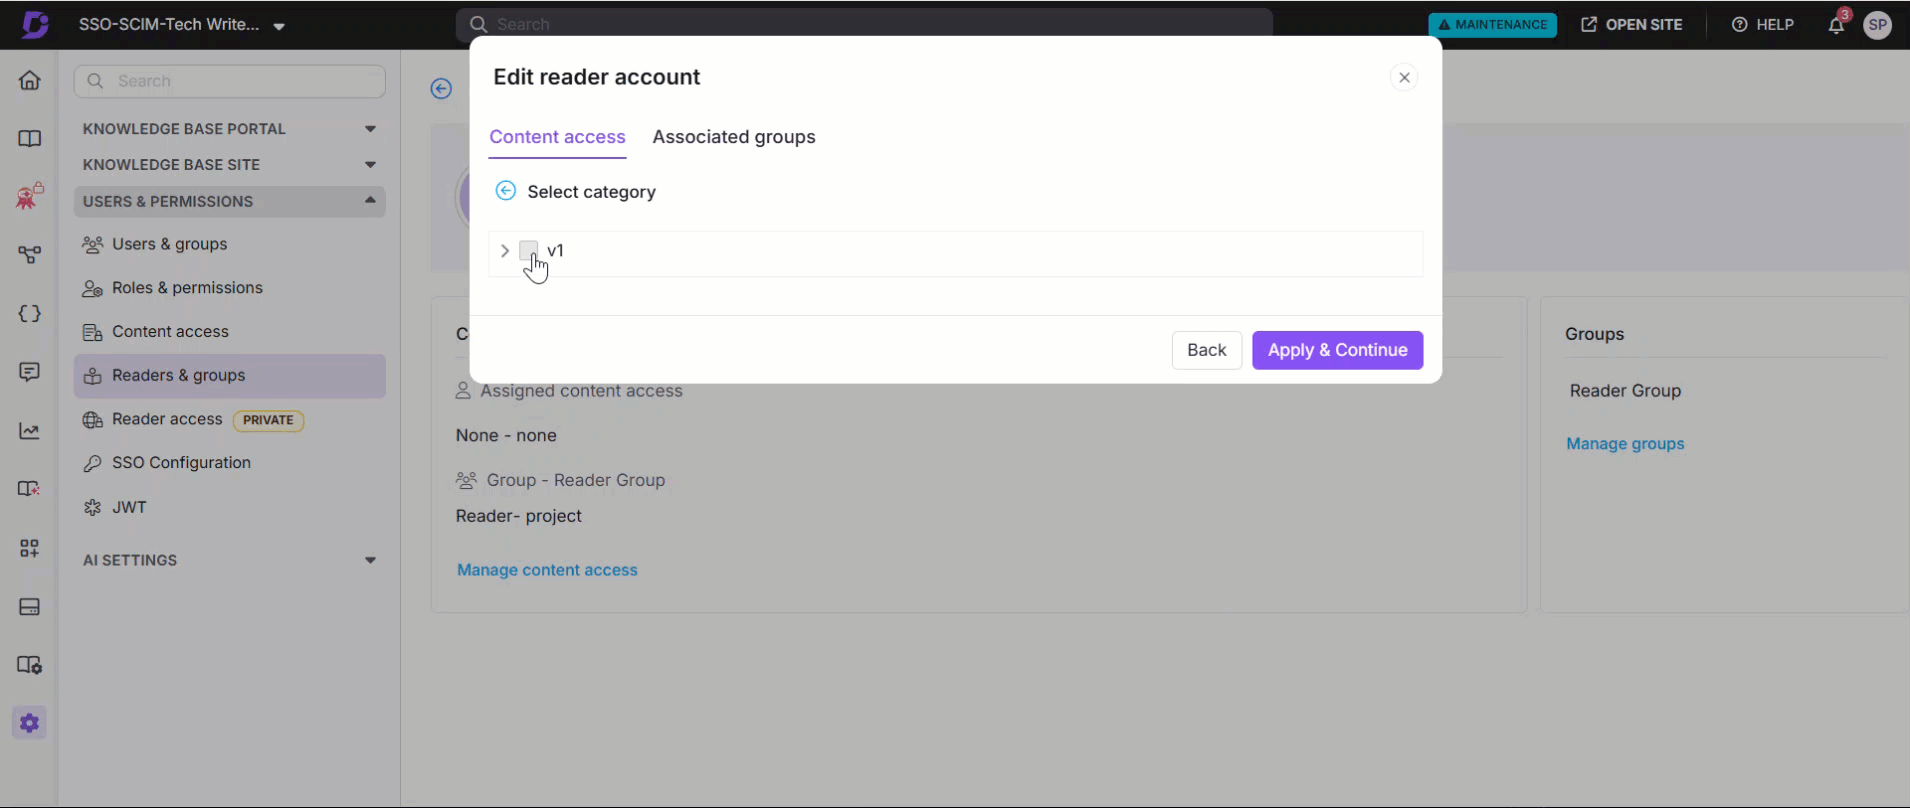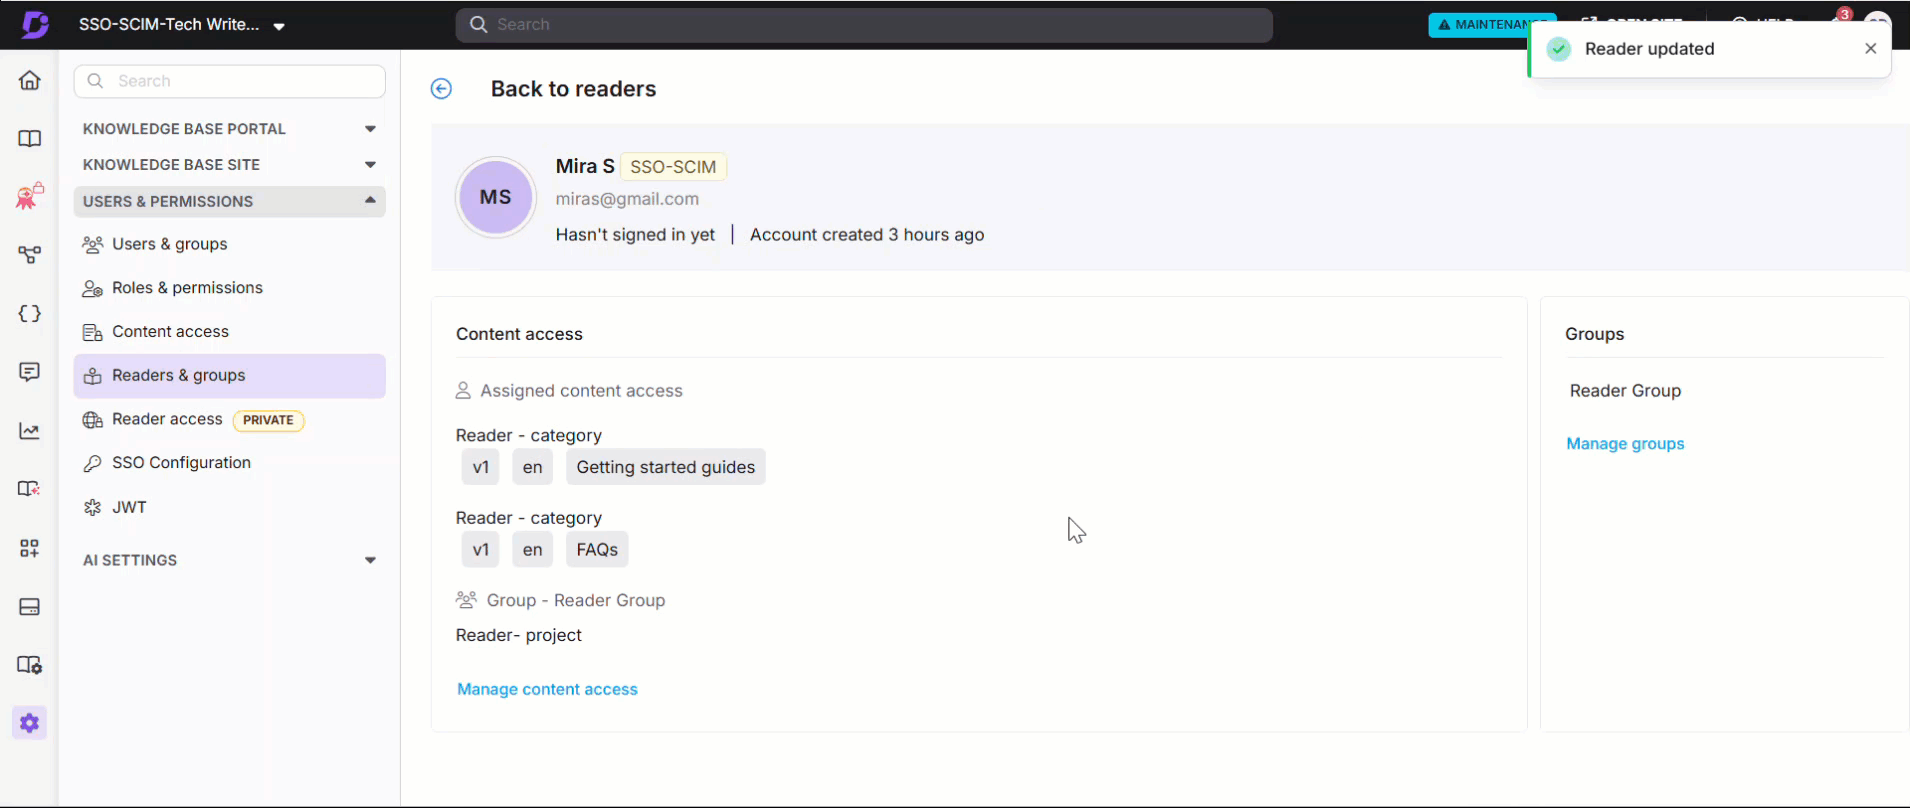
- Um den Inhaltszugriff zu verwalten, wählen Sie den gewünschten Reader aus und klicken Sie auf Inhaltszugang verwalten.
- Wählen Sie die gewünschte Zugriffsstufe aus dem Dropdown-Menü und klicken Sie auf Aktualisieren.
Verwaltung bestehender Benutzer während der SCIM-Bereitstellung
Wenn eine Person bereits ein Konto in Document360 hat, ändert SCIM ihre bestehende Rolle während der ersten Synchronisation nicht. Dies ist eine Sicherheitsmaßnahme, um versehentliche Rollenwechsel zu verhindern.
Beispiel: Ein Benutzer existiert bereits in Document360 als Reader. Wenn SCIM versucht, denselben Benutzer wie ein Benutzer (userType = user, oder isTeamAccount = True) bereitzustellen, kann die Anfrage scheitern, weil die bestehende Rolle nicht übereinstimmt.
Wie man Rollenkonflikte löst:
- Öffne Document360 und finde das Benutzerkonto.
- Aktualisiere die Rolle des Benutzers manuell, damit sie zur Rolle passt, die du bereitstellen möchtest.
- Versuche die SCIM-Synchronisation erneut.
Sobald der Benutzer erfolgreich über SCIM verknüpft und bereitgestellt wurde, können zukünftige Rollenänderungen mit dem Attribut userType verwaltet werden.
Nutzer und Leser deaktivieren
Die Deaktivierung eines Benutzers in Okta entfernt sein Profil nicht aus Document360. Der Benutzer wird als inaktiv markiert und verliert die Möglichkeit, sich bei Okta anzumelden und auf seine Anwendungen zuzugreifen. Sie können das Konto jederzeit wieder aktivieren, allerdings muss der Benutzer bei der Wiederaktivierung sein Passwort zurücksetzen.
Um Benutzer oder Leser von Okta zu deaktivieren:
- Erweitern Sie das Verzeichnis-Dropdown-Menü und wählen Sie Personen aus.
- Wählen Sie den Benutzer aus, den Sie deaktivieren möchten, um zu dessen Benutzerprofil zu gelangen.
- Klicken Sie auf Weitere Aktionen und wählen Sie deaktivieren.

Der Benutzer wird erfolgreich deaktiviert. Nach der Deaktivierung ändert sich der Status des Benutzers in Document360 von Aktiv auf Inaktiv.
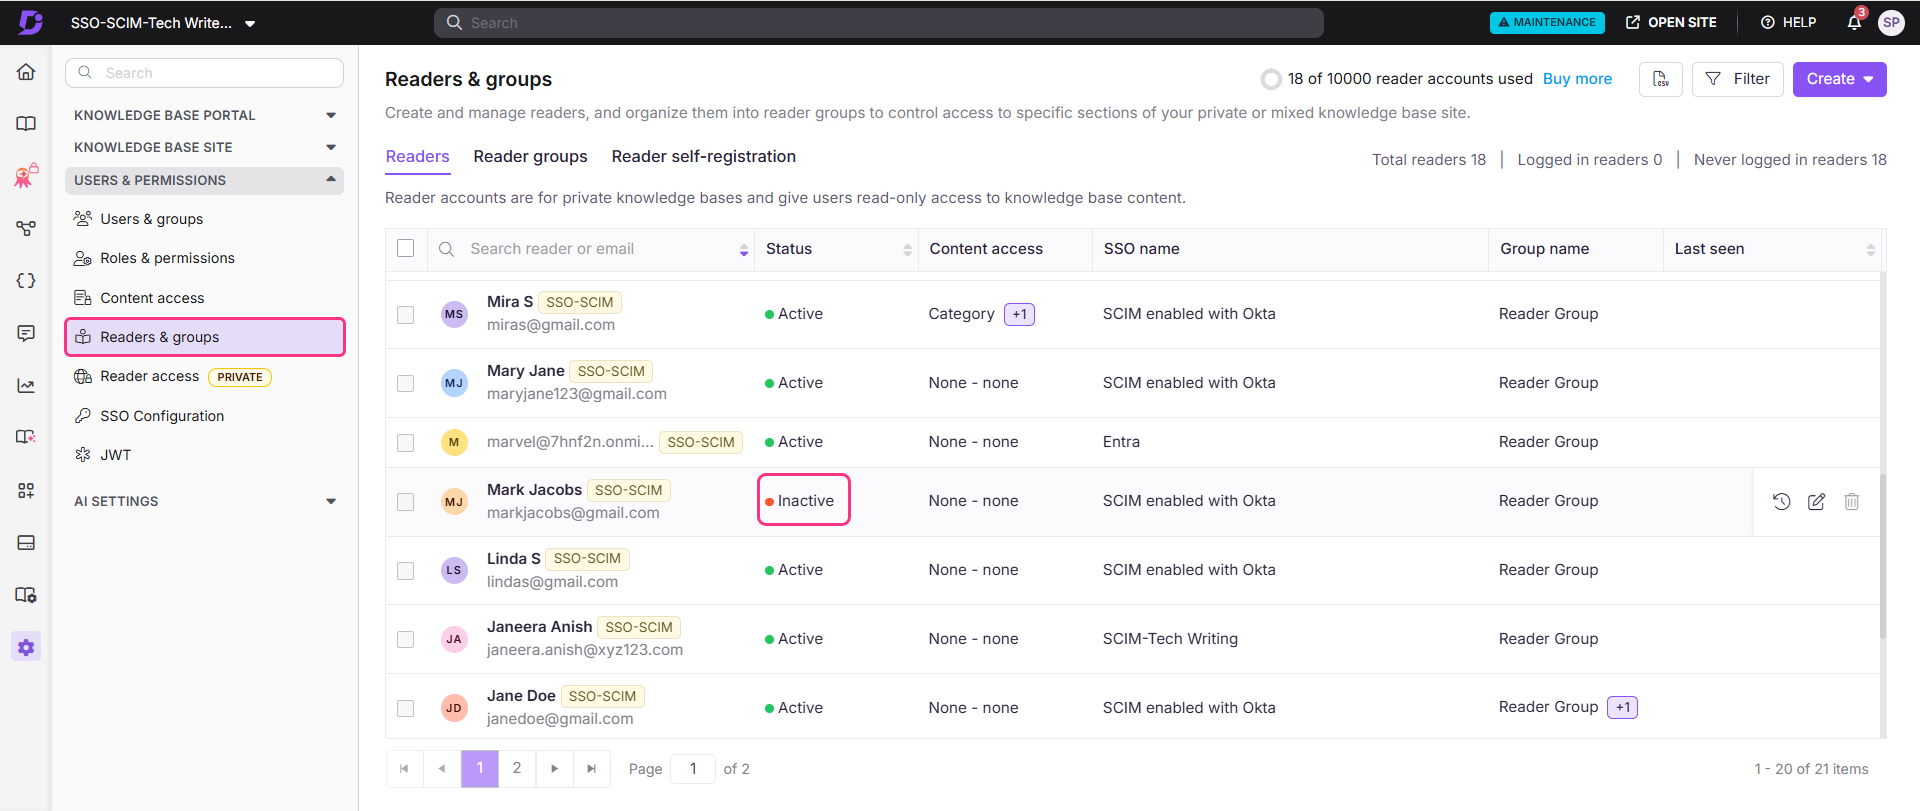
Löschen Sie einen Benutzer oder Leser
Um ein Benutzer- oder Leserprofil dauerhaft aus Okta zu entfernen:
- In Okta klicken Sie im Benutzer- oder Leserprofil auf Löschen .
- Ein Bestätigungsdialog erscheint. Klicken Sie auf Löschen.

Das Profil wird dauerhaft von Okta gelöscht.
Das Löschen eines Profils in Okta entfernt es nicht aus Document360. Das Profil bleibt mit dem Status Inaktiv .
Von einer anderen Anwendung erben
Beim Erstellen einer neuen SSO-Konfiguration in Document360 können Sie SCIM-Einstellungen von einer bestehenden SSO-Verbindung übernehmen. Dieser Ansatz vereinfacht den Einrichtungsprozess, vermeidet wiederholte Konfigurationsschritte und hilft Administratoren, Zeit zu sparen und gleichzeitig Konsistenz zwischen den Integrationen sicherzustellen.
Kindlich geerbte SSO-Konfiguration
Auf der Seite "Identitätsanbieter konfigurieren" (IdP) wählen Sie das Feld "Eine bestehende Verbindung konfigurieren" aus und wählen Sie die übergeordnete SSO SCIM-fähige Anwendung aus, von der Sie erben möchten. Wenn Sie diese Option auswählen, wird das aktuelle Projekt als Kindprojekt bezeichnet und alle relevanten Eigenschaften vom Elternprojekt übernommen.
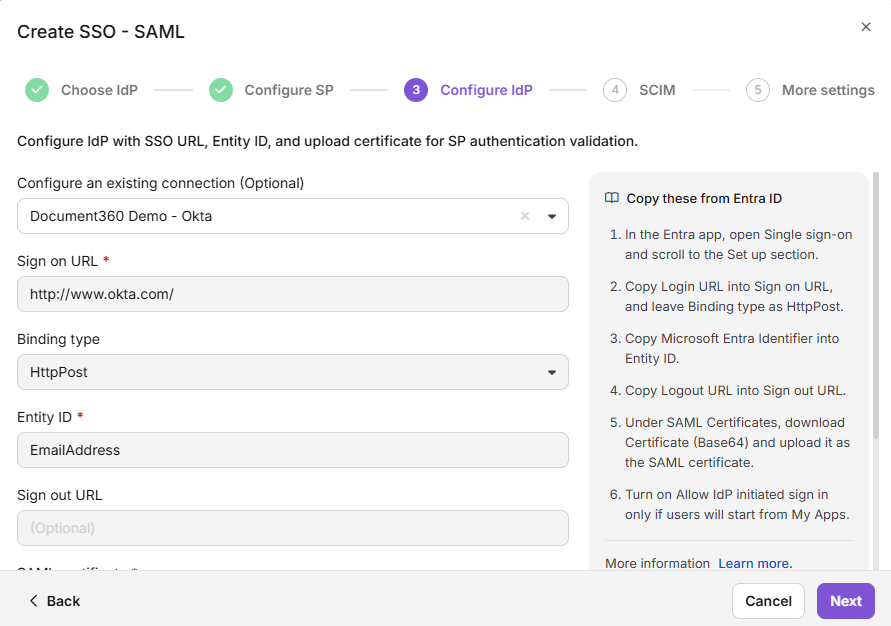
Sobald die SSO-Konfiguration erstellt wurde, werden die SCIM-Bereitstellungseinstellungen von der Elternanwendung übernommen und können in der Kindanwendung nicht mehr geändert werden.
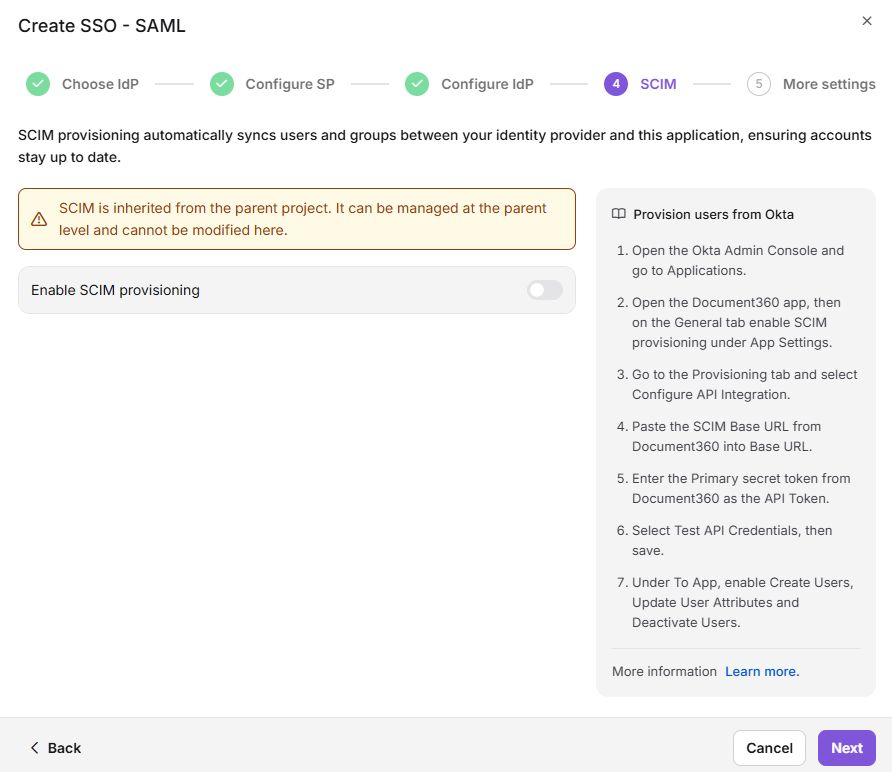
Elternerbte SSO-Konfiguration
Die Elternanwendung zeigt eine Liste aller Projekte an, die ihre Konfiguration übernommen haben. Alle Änderungen an der Elternanwendung werden automatisch in der Kindanwendung angezeigt.
- Wenn SCIM im Elternprojekt aktiviert ist, nachdem Kindprojekte es bereits geerbt haben, werden Benutzer und Gruppen automatisch allen Unterprojekten im Hintergrund zugeordnet.
- Die Aktivierung der Vererbung erleichtert die Verwaltung mehrerer SSO-Konfigurationen mit aktiviertem SCIM, da alle Einstellungen von einer übergeordneten Anwendung gesteuert werden. Dies spart Zeit und reduziert den Aufwand, jede Konfiguration einzeln zu verwalten.
Best Practices
- Immer auf Benutzerebene gesetzt
userTypeisTeamAccount, nicht auf Gruppenebene. Benutzer, die mehreren Gruppen mit widersprüchlichen Werten angehören, können in Document360 falsche Rollen erhalten. Das Setzen auf Benutzerebene stellt sicher, dass jeder Benutzer einen klaren, konsistenten Wert hat. - Testen Sie den SCIM-Anschluss nicht, bevor die Document360-Konfiguration gespeichert ist. Der Test wird in dieser Phase fehlschlagen. Schließen Sie immer zuerst die SSO-Konfiguration von Document360 ab und speichern Sie sie und kehren Sie dann zum Okta zurück, um zu testen.
- Speichern Sie Ihre primären und sekundären Geheimtokens sicher. Token werden zum Zeitpunkt der Erstellung nur einmal angezeigt. Speichern Sie sie in einem Secrets-Manager oder Passwort-Tresor. Wenn ein Token kompromittiert wird, generieren Sie ihn sofort und aktualisieren Sie Ihre Okta-Konfiguration ohne Verzögerung.
- Verwenden Sie das sekundäre Token für eine sichere Rotation. Wenn der primäre Token ersetzt werden muss, wechselt man zuerst Okta auf den sekundären Token und generiert dann den primären neu. Dies stellt sicher, dass die Benutzerbereitstellung während des Übergangs ohne Unterbrechung fortgesetzt wird.
- Lösen Sie Rollenkonflikte, bevor Sie die SCIM-Synchronisation für bestehende Benutzer durchführen. Wenn ein Benutzer bereits in Document360 mit einer anderen Rolle existiert, aktualisieren Sie seine Rolle manuell in Document360, bevor Sie die Synchronisation erneut versuchen.
- Verwalte SCIM-Gruppen von Okta, nicht von Document360. Document360 erstellt immer eine neue Gruppe, wenn Okta eine über SCIM pusht. Verwalte immer die SCIM-Gruppenmitgliedschaft von Okta aus, um Konflikte zu vermeiden.
- Überwachen Sie Ihre Benutzerquote, bevor Sie im großen Maßstab bereitstellen. Wenn das Benutzerlimit erreicht ist, kann SCIM keine zusätzlichen Benutzer bereitstellen. Konvertieren Sie Benutzer in Document360 zu Reviewern, wo dies benötigt wird, um Benutzerplätze freizumachen.
FAQ
Wie funktioniert das Attribut in der isTeamAccount SCIM-Bereitstellung?
isTeamAccount SCIM-Bereitstellung?Das ist isTeamAccount ein altes boolisches Attribut, das Ihnen hilft, die Rolle, die einem Benutzer zugewiesen wird, wenn er in Document360 bereitgestellt wird, zu bestimmen. Wenn isTeamAccount auf True gesetzt ist, wird der Benutzer als Benutzer bereitgestellt. Wenn isTeamAccount auf False oder Left Unset gesetzt ist, wird der Benutzer als Reader bereitgestellt.
Wie funktioniert das Attribut userType und wie interagiert es mit isTeamAccount?
userType und wie interagiert es mit isTeamAccount?Das Attribut userType ist ein String-Wert, der die während der Bereitstellung zugewiesenen Rolle eines Benutzers bestimmt: user stellt einen Benutzer reviewer bereit, stellt einen Reviewer bereit und reader stellt einen Reader bereit. Wenn keines der beiden userType Attribute isTeamAccount vorhanden ist, wird der Benutzer standardmäßig als Reader bereitgestellt.