Google Workspace es un Proveedor de Identidad (IdP) que permite a los usuarios iniciar sesión en varias aplicaciones usando sus credenciales de Google. Con el SSO SAML configurado entre Google Workspace y Document360, los miembros de tu equipo y lectores pueden acceder a Document360 sin necesidad de una contraseña separada.
Solo los usuarios con los roles de proyecto Propietario o Administrador pueden configurar SSO en Document360.
Qué puedes hacer con Google Workspace como tu IdP
| Capacidad | Apoyado |
|---|---|
| Autenticación por usuarios (portales) | Sí |
| Autenticación de lector (sitio de la base de conocimiento) | Sí |
| Inicio de sesión iniciado por IdP | Sí |
| Provisión SCIM | No |
| Herencia de configuración SSO (proyectos padre-hijo) | Sí (solo ajustes SSO, no SCIM) |
La provisión SCIM no es compatible cuando Google Workspace está configurado como tu proveedor de identidad. La gestión de usuarios y lectores debe gestionarse manualmente en Document360.
Antes de que empieces
- Tienes una cuenta activa de Google Workspace con acceso de administrador. Si necesitas crear una, regístrate en workspace.google.com.
- Tienes acceso de Propietario o Administrador en tu proyecto de Document360.
- Abre Document360 y Google Workspace en dos pestañas separadas del navegador. Tendrás que cambiar entre ellos varias veces durante la configuración.
Paso 1: Crea una aplicación SAML personalizada en Google Workspace
Añadir una aplicación SAML personalizada
- En la página principal de la consola de administración de Google Workspace, haz clic en Apps y selecciona apps SAML.
- Haz clic en Añadir app y en el desplegable selecciona Añadir aplicación SAML personalizada.
- En Detalles de la app, introduce un nombre para tu app y haz clic en Continuar.
Apunta los detalles de la IDP y descarga el certificado
- En la siguiente página, encontrarás la URL SSO, el ID de la Entidad y el Certificado. Toma nota de estos detalles — los necesitarás al configurar el Proveedor de Identidad en Document360.
- En la sección de Certificados , haz clic en el icono de descarga para guardar el certificado en
.pemformato en tu almacenamiento local. Subirás este certificado más adelante en Document360.
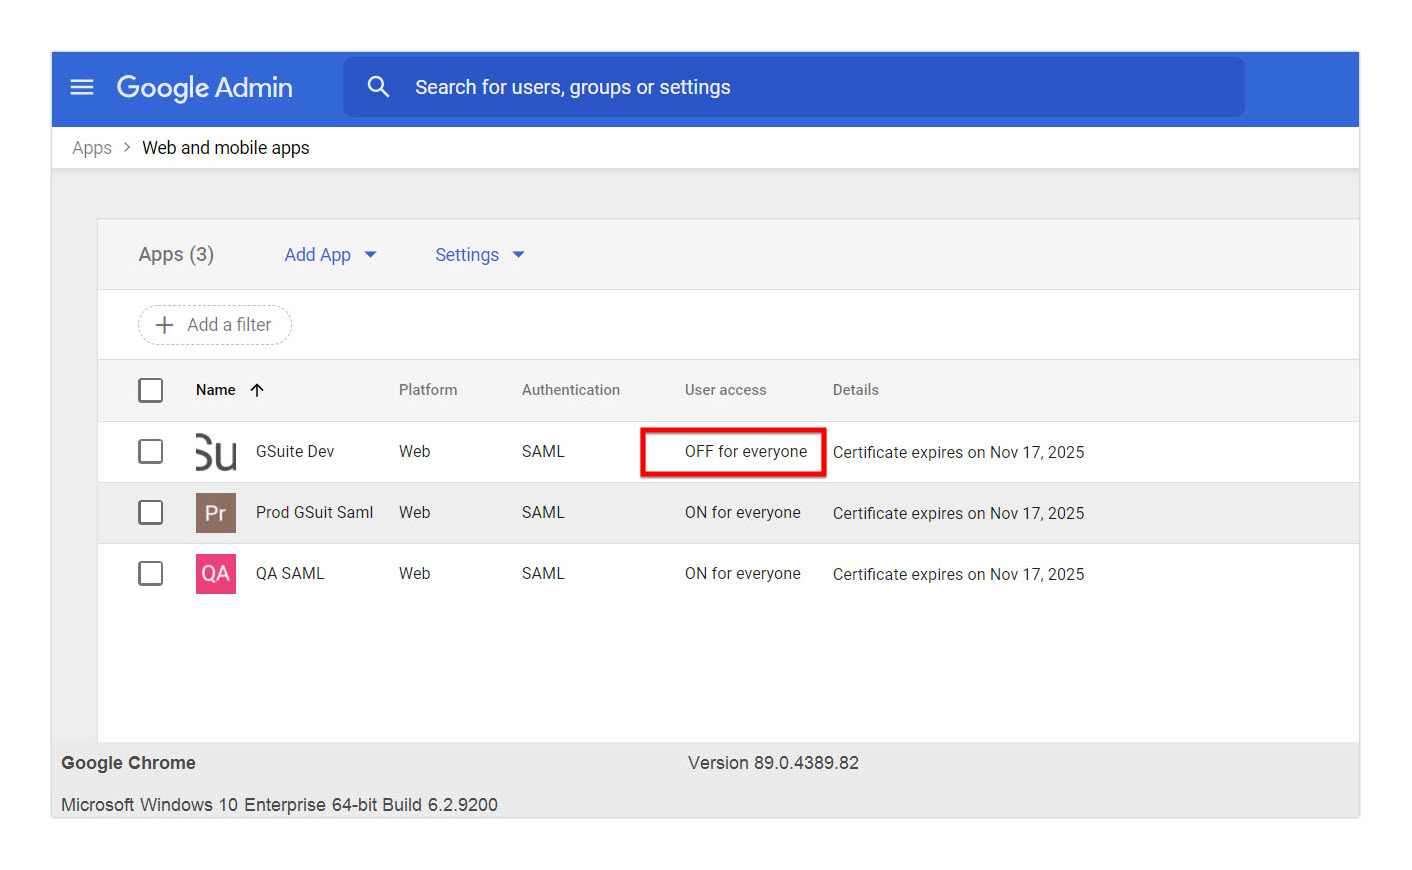
Habilitar la aplicación para los usuarios
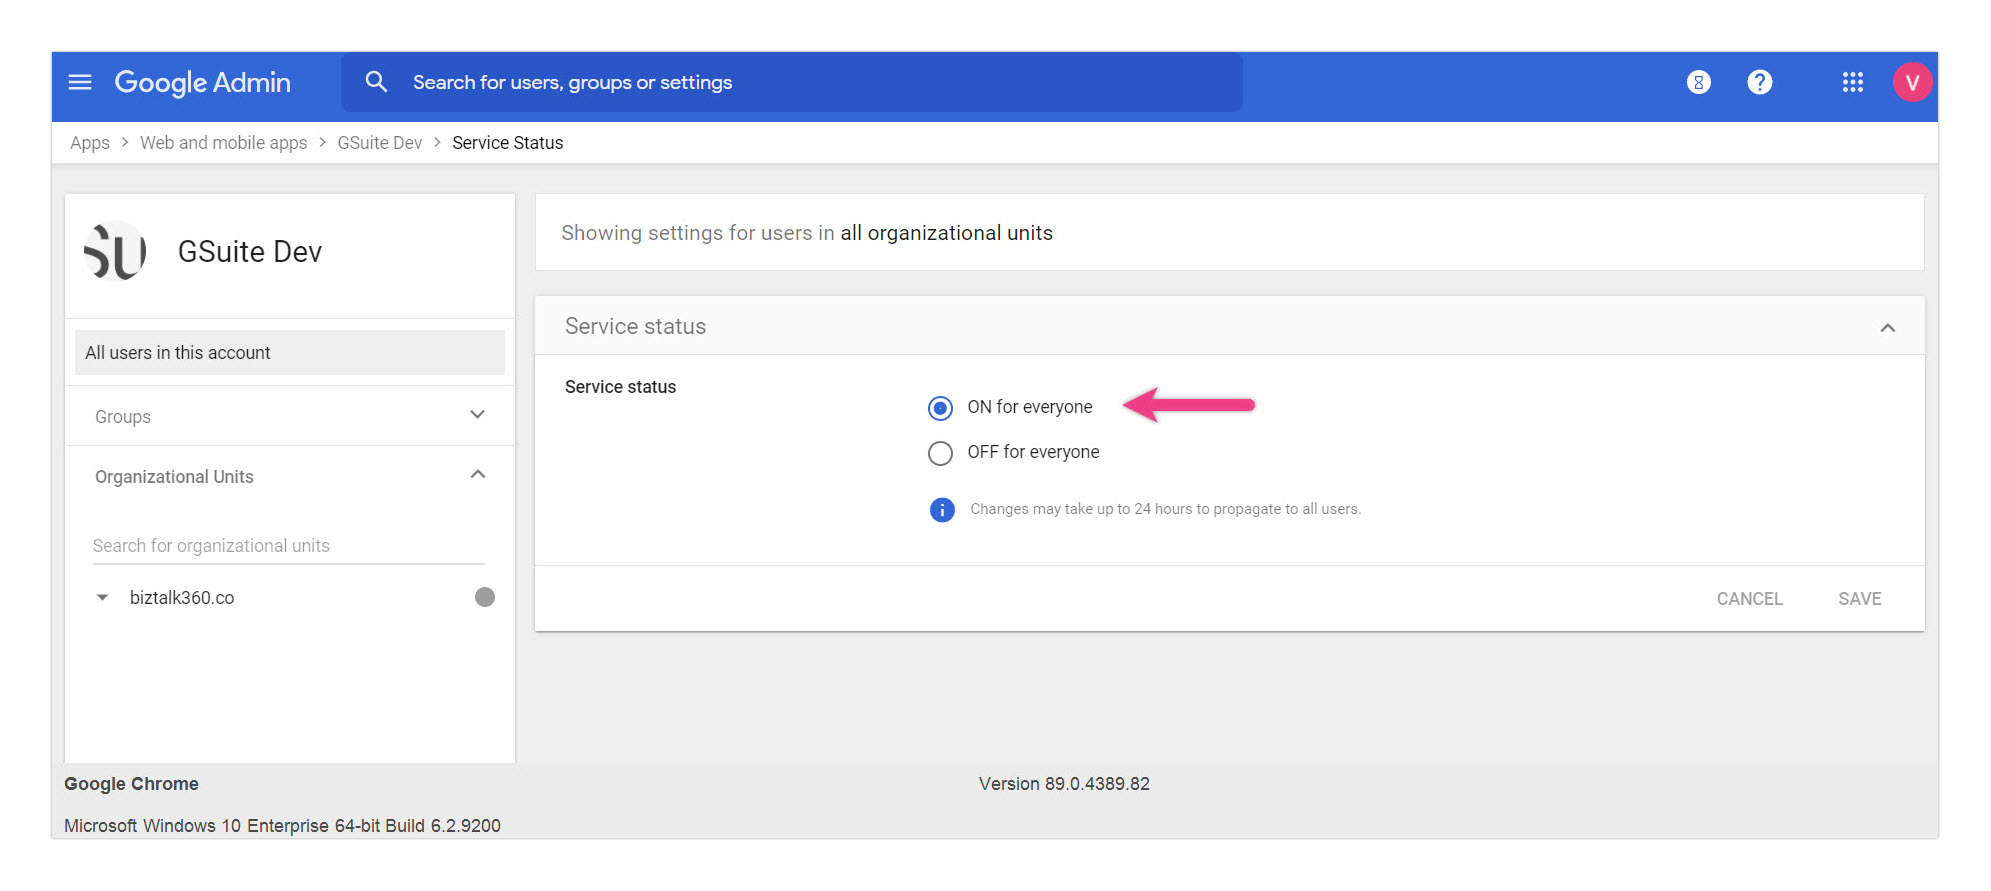
- En el acceso de usuario, el estado del servicio está configurado como DESACTIVADO para todos por defecto.
- Cámbiala a ON para que todos puedan autenticarse usando esta app.
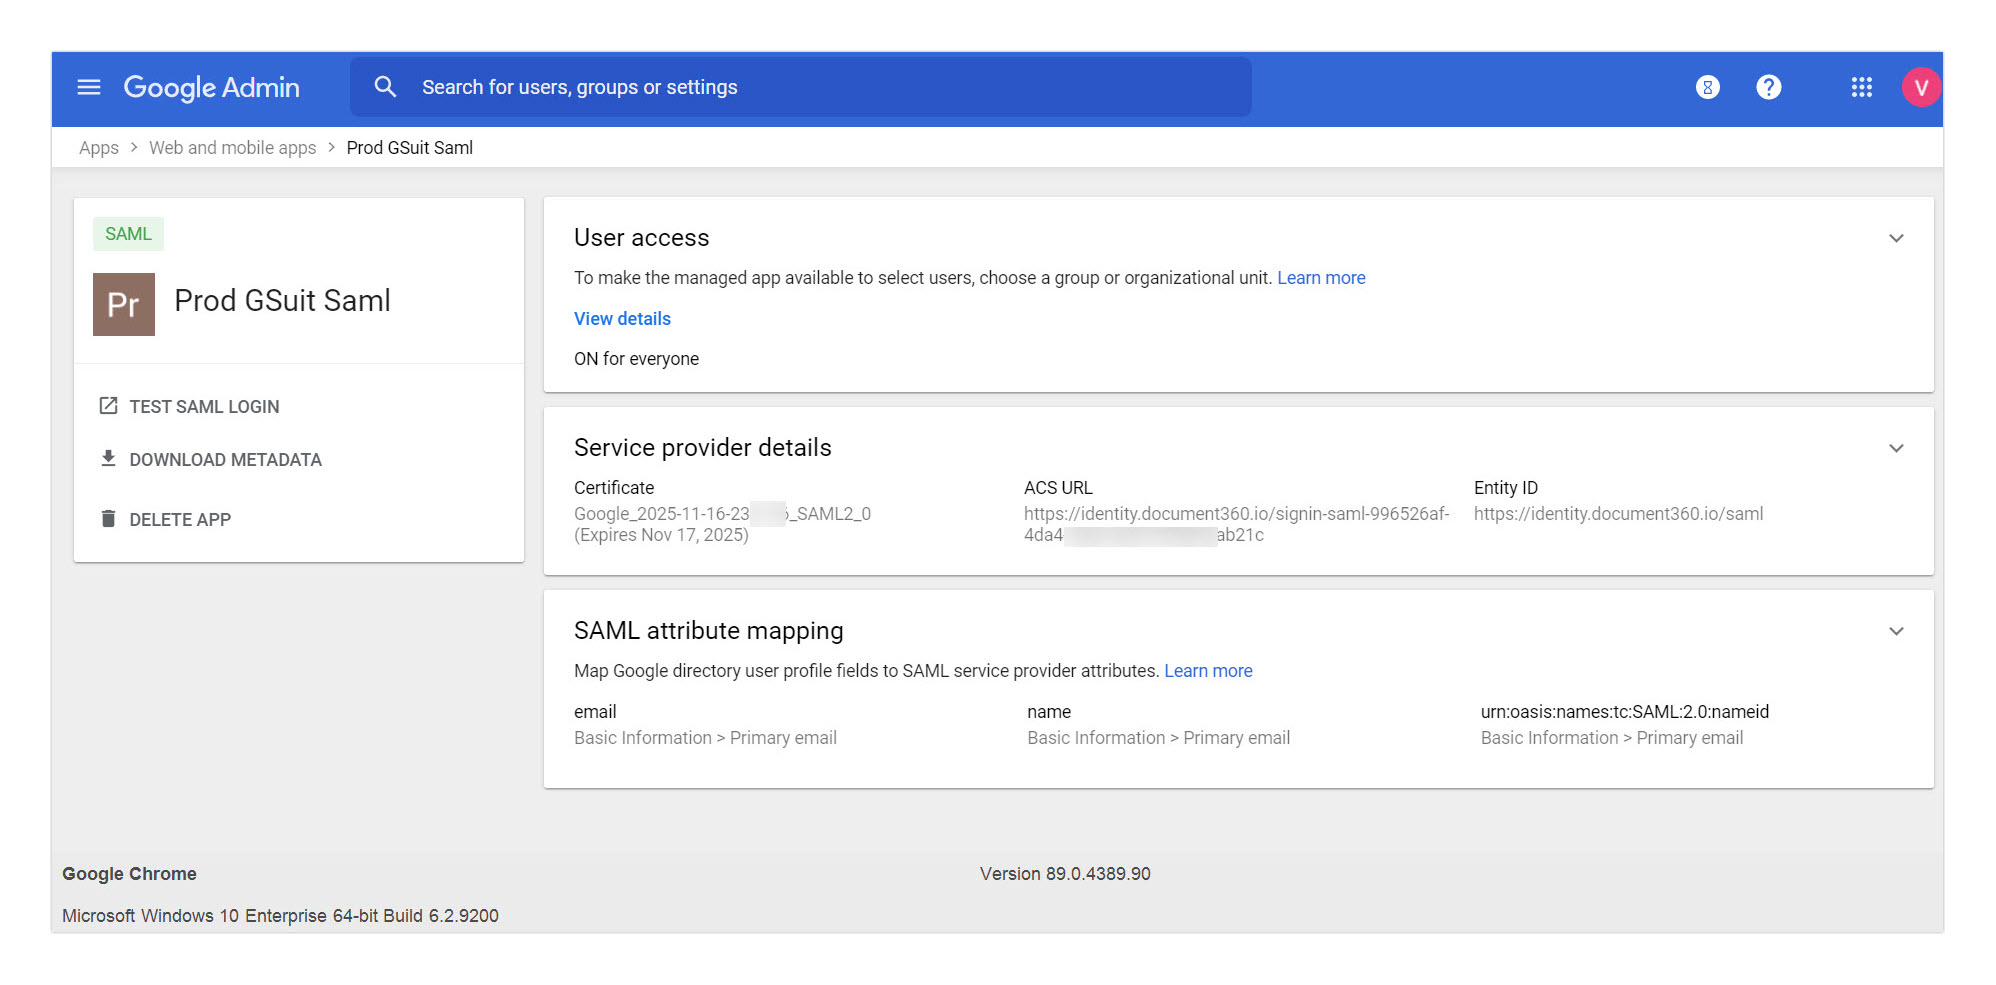
Tras completar la configuración en Google, tu aplicación SAML se verá así.
Paso 2: Configurar SAML en Google Workspace usando parámetros de Document360
Obtén los parámetros del proveedor de servicios en Document360
- En Document360, navega a Configuración () > Usuarios y permisos > SSO empresarial.
- Haz clic en Crear SSO.
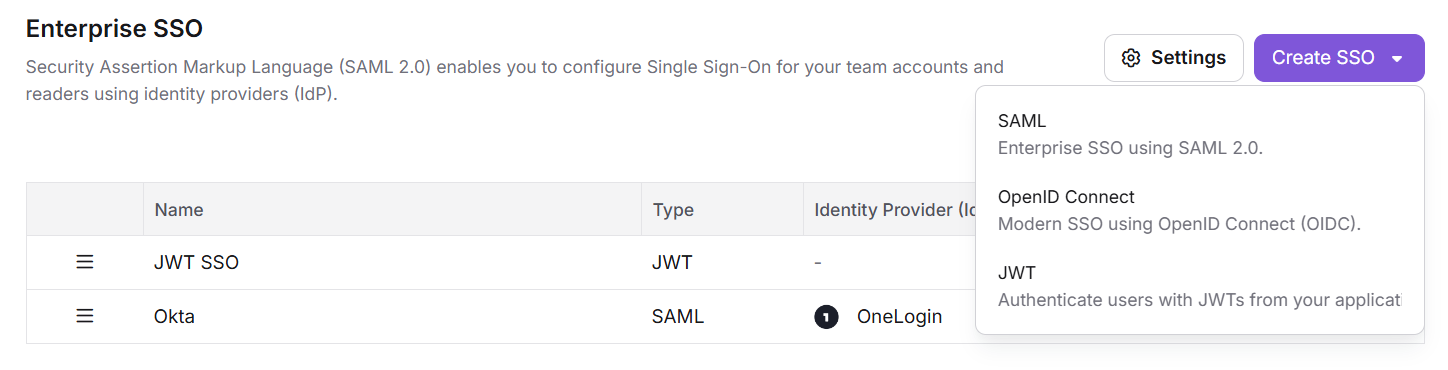
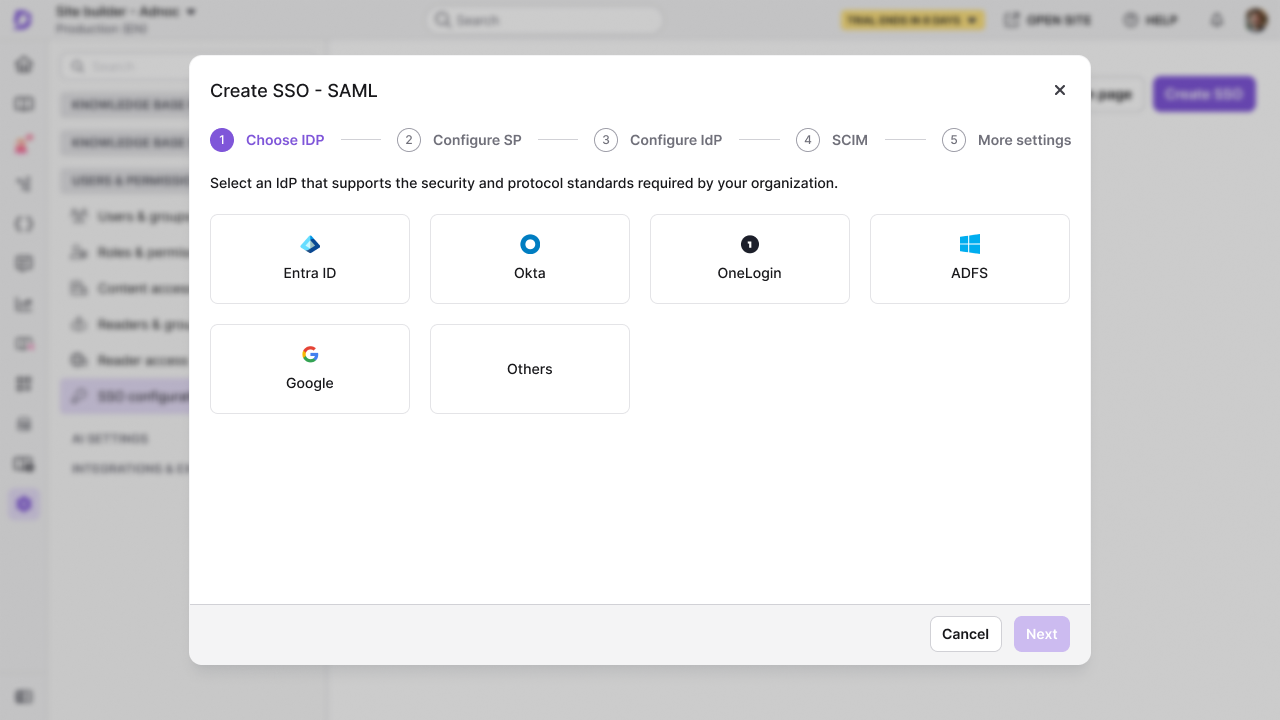
- En el paso Elegir IdP , selecciona Google como proveedor de identidad.
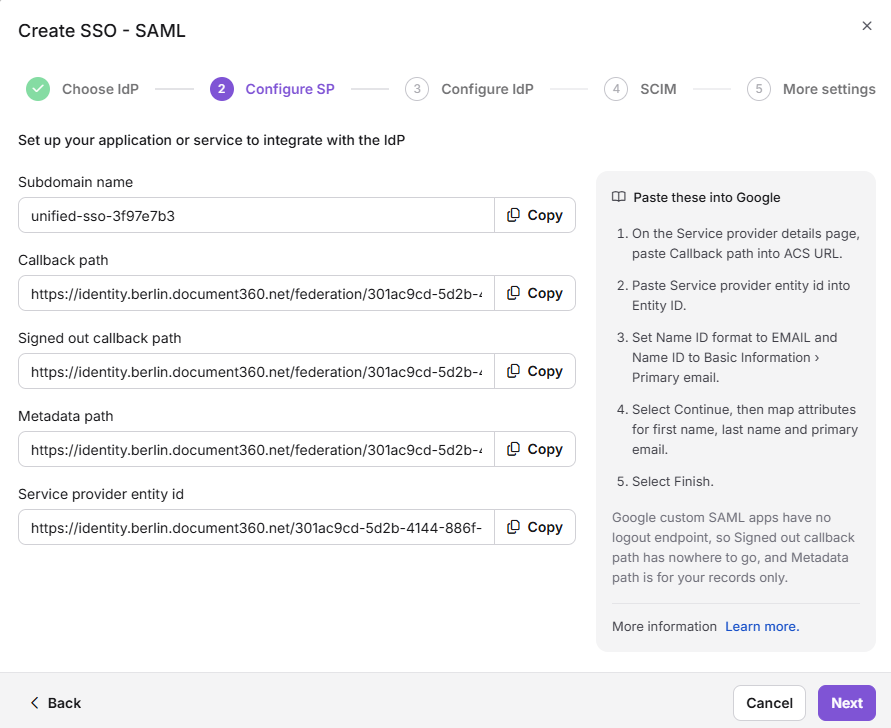
- Desde el paso Configurar SP , copia los parámetros requeridos.
Introduce los parámetros de Document360 en Google Workspace
- Cambia a la pestaña de Google Workspace y pega los parámetros de Document360 en la aplicación SAML personalizada de Google usando el mapeo que aparece a continuación.
| Aplicación SAML personalizada de Google | Document360 |
|---|---|
| ACS URL | Ruta de retrollamada |
| ID de entidad | ID de entidad del proveedor de servicios |
- En formato ID de nombre, selecciona CORREO electrónico en el desplegable.
- En ID de nombre, selecciona Información básica > correo principal.
- Haz clic en continuar.
Añadir asignaciones de atributos en Google Workspace
- Añade y selecciona campos de usuario en Google Directorio, y luego mapéalos a los atributos del proveedor de servicios usando la tabla siguiente.
| Atributos del directorio de Google | Atributos de la aplicación |
|---|---|
| Correo electrónico principal | Nombre |
| Correo electrónico principal | Correo electrónico |
| Correo electrónico principal | urn:oasis:names:tc:SAML:2.0:nameid |
- Haz clic en Añadir Mapeado cada vez que añadas un atributo.
- Cuando termines, haz clic en Terminar.
Paso 3: Completar la configuración SSO en Document360
Configurar el proveedor de identidad en Document360
- Vuelve a Document360 en el paso Configurar SP y haz clic en Siguiente para navegar al paso Configurar IdP .
- El campo Configurar una conexión existente te permite heredar una configuración SSO que ya haya sido creada. Al seleccionar esta opción, la configuración actual de SSO se establecerá como hija y no se podrán hacer cambios. Para saber más sobre Herencia.
Una vez creada la configuración SSO con una conexión heredada, los ajustes se heredan de la aplicación principal y no pueden modificarse en la aplicación hija. Los ajustes SCIM no pueden heredarse cuando Google es el IdP, incluso si la configuración principal tiene SCIM activado.
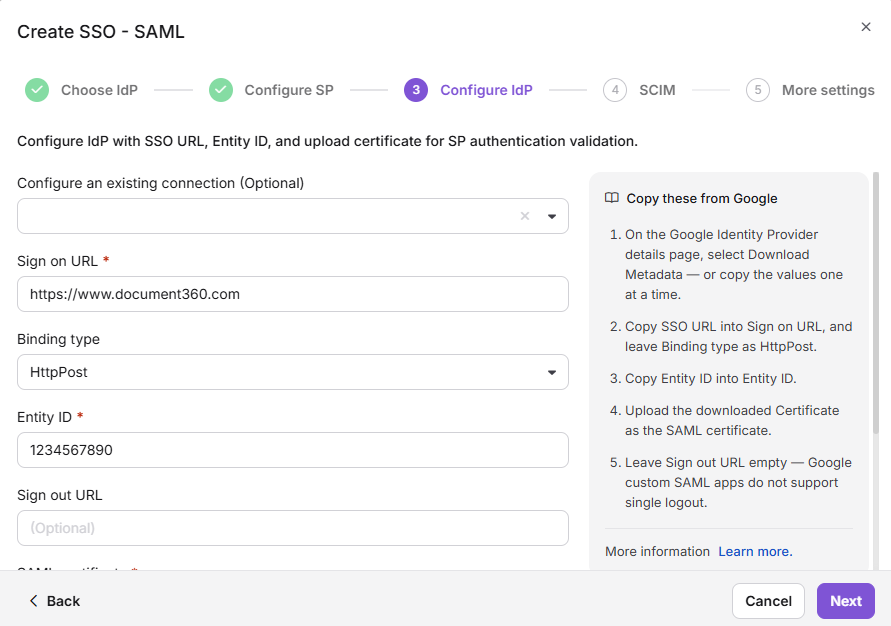
- En el paso Configurar IdP , añade la información que has señalado de la página de la app SAML personalizada de Google usando el mapeo que aparece a continuación.
| Document360 | Aplicación SAML personalizada de Google |
|---|---|
| URL de inicio de sesión | SSO URL |
| ID de entidad | ID de entidad |
| Certificado SAML | Certificado (sube el archivo .pem descargado de Google) |
- Activa o desactiva el interruptor de inicio de sesión iniciado por Permitir IdP según los requisitos de tu proyecto.
- Haz clic en Siguiente para acceder al paso de aprovisionamiento SCIM .
Paso de aprovisionamiento SCIM
La provisión SCIM no está soportada cuando Google está configurado como tu Proveedor de Identidad (IdP) en Document360.
Esta limitación se aplica en dos escenarios:
- Al configurar una nueva configuración de Google IdP.
- Cuando has heredado una configuración SSO existente que usa Google como IdP.
Haz clic en Siguiente para continuar.
Configurar el nombre del SSO y las opciones de inicio de sesión
- En el campo de nombre de SSO , introduce un nombre para la configuración SSO.
- En el texto del botón de Inicio de sesión, introduce el texto que quieres mostrar en el botón de inicio de sesión que se muestra a los usuarios.
- Asignar automáticamente el grupo de lectores — esta opción solo está disponible para configuraciones SSO existentes. Para configuraciones de SSO recién creadas, este interruptor no se mostrará ya que SCIM provisiona automáticamente usuarios y grupos. Obtenga más información sobre el grupo de lectores de asignación automática.
- Elige si invitar a todos los usuarios o a los usuarios seleccionados usando los botones de radio Convertir cuentas de usuario y lector existentes a botones de radio SSO .
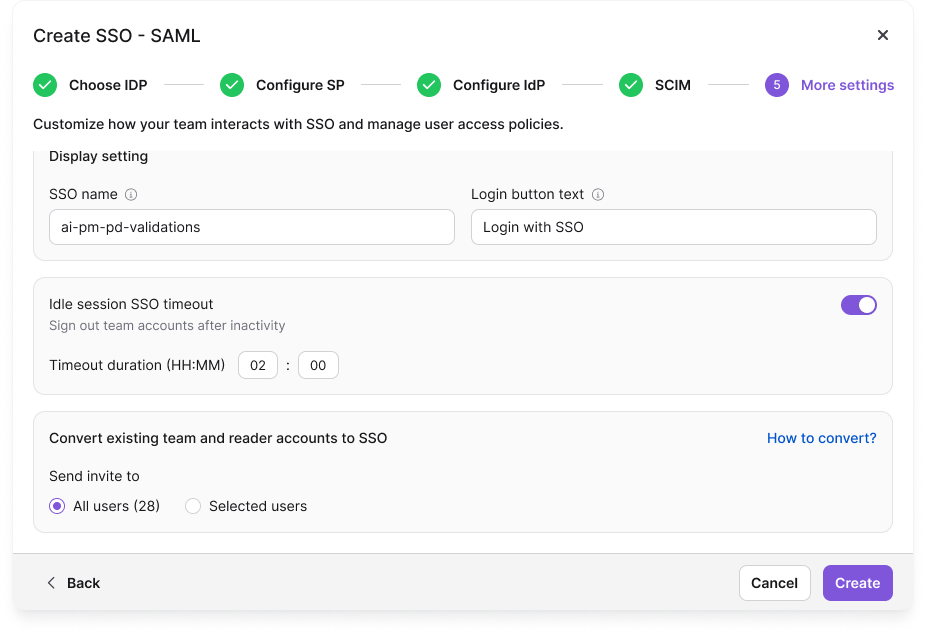
- Haz clic en Crear para completar la configuración de la SSO.
La configuración SSO basada en el protocolo SAML se ha configurado con éxito usando Google Workspace.
Heredar de otra aplicación
Al crear una nueva configuración SSO en Document360, puedes heredar la configuración de una conexión SSO existente. Esto simplifica el proceso de configuración, evita repetir los pasos de configuración y ayuda a los administradores a ahorrar tiempo asegurando la coherencia entre integraciones.
En el paso Configurar IdP , selecciona el campo Configurar una conexión existente y elige la aplicación principal habilitada con SCIM SSO de la que quieres heredar. Seleccionar esta opción designa el proyecto actual como proyecto hijo, heredando todas las propiedades relevantes del padre.
Una vez creada la configuración SSO, los ajustes se heredarán de la aplicación principal y no podrán modificarse en la aplicación hija.
Dado que la provisión SCIM no soporta configuraciones IdP de Google, no se pueden heredar los ajustes SCIM del proyecto principal.
Mientras que otros ajustes de configuración SSO se heredan del proyecto padre, los ajustes SCIM por sí solos no pueden heredarse.
Gestión de usuarios en Google IdP
Dado que SCIM no es compatible con Google IdP, los usuarios y lectores deben gestionarse manualmente en Document360.
Para ver los lectores añadidos a través de tu aplicación Google SAML:
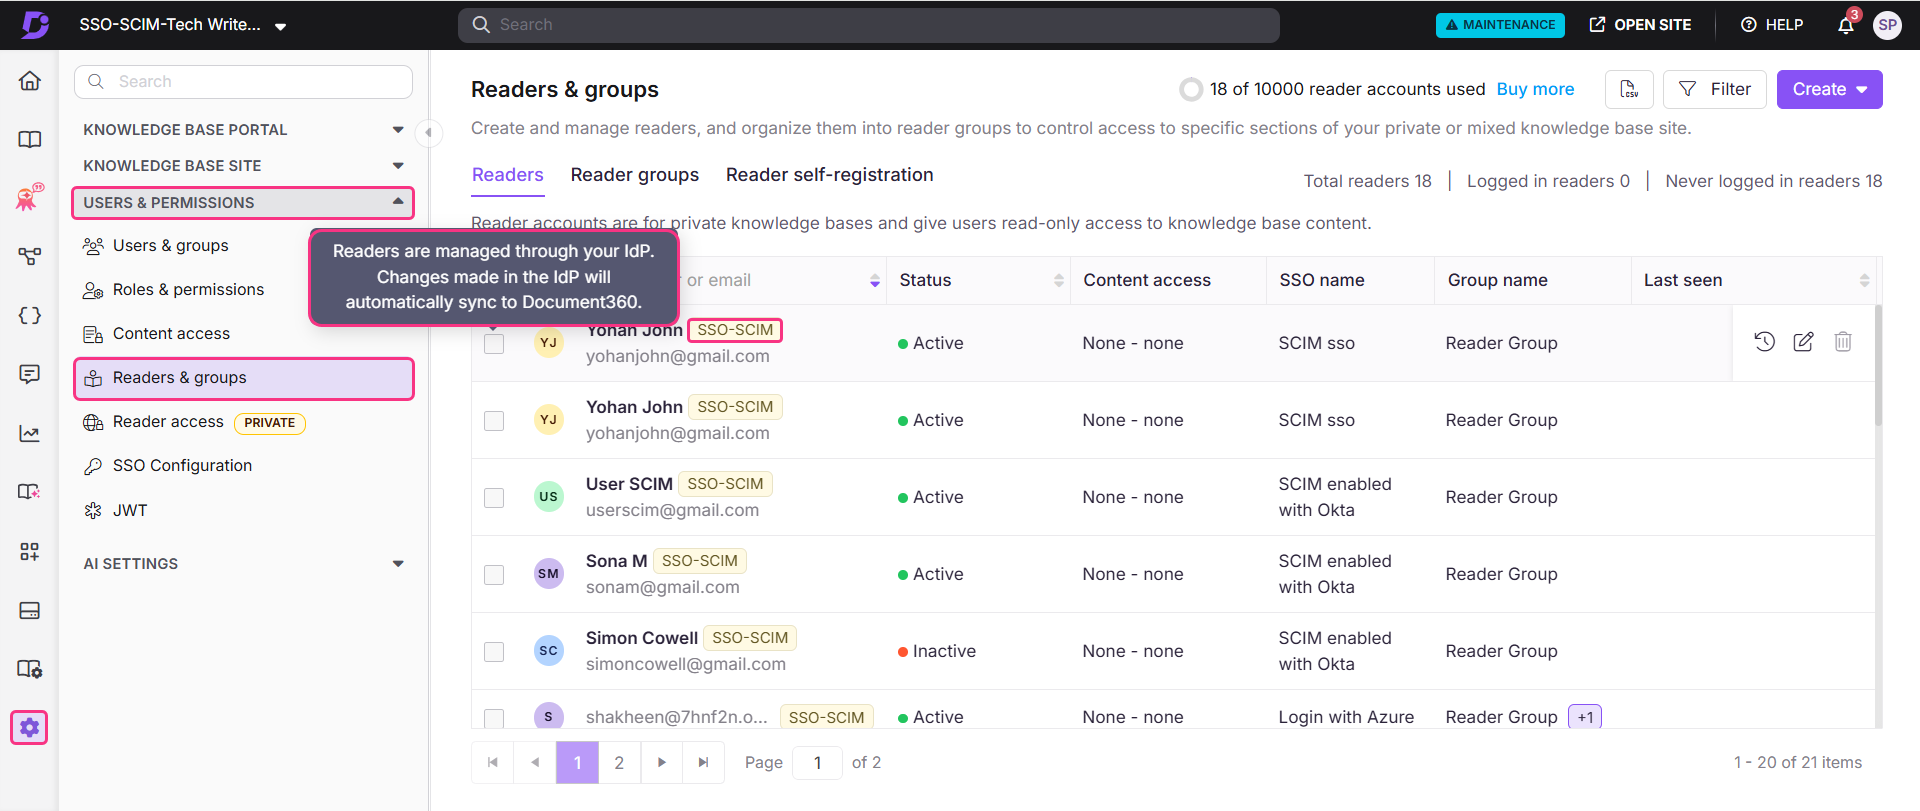
- En Document360, navega a Configuración () > Usuarios y permisos > Lectores y grupos.
- Selecciona un lector para acceder a su perfil de lector.
Los lectores provisionados mediante SCIM mostrarán una insignia SSO-SCIM junto a su nombre.
Cuando SCIM está habilitado, se desactiva editar el nombre de un usuario o eliminar directamente a un usuario en Document360, ya que estas acciones deben gestionarse a través de tu IdP para mantener ambas plataformas sincronizadas. Solo puedes gestionar el acceso al contenido desde Document360.
Gestionar el acceso al contenido de lectores, usuarios y grupos
El rol de contenido por defecto asignado a cualquier usuario, lector o grupo nuevo se basa en lo que se configuró durante la configuración del aprovisionamiento SCIM. Los permisos se establecerán en Ninguno por defecto, pero pueden actualizarse en cualquier momento.
- Selecciona el lector deseado y haz clic en Gestionar acceso al contenido.
- Elige el nivel de acceso deseado en el desplegable y haz clic en Actualizar.
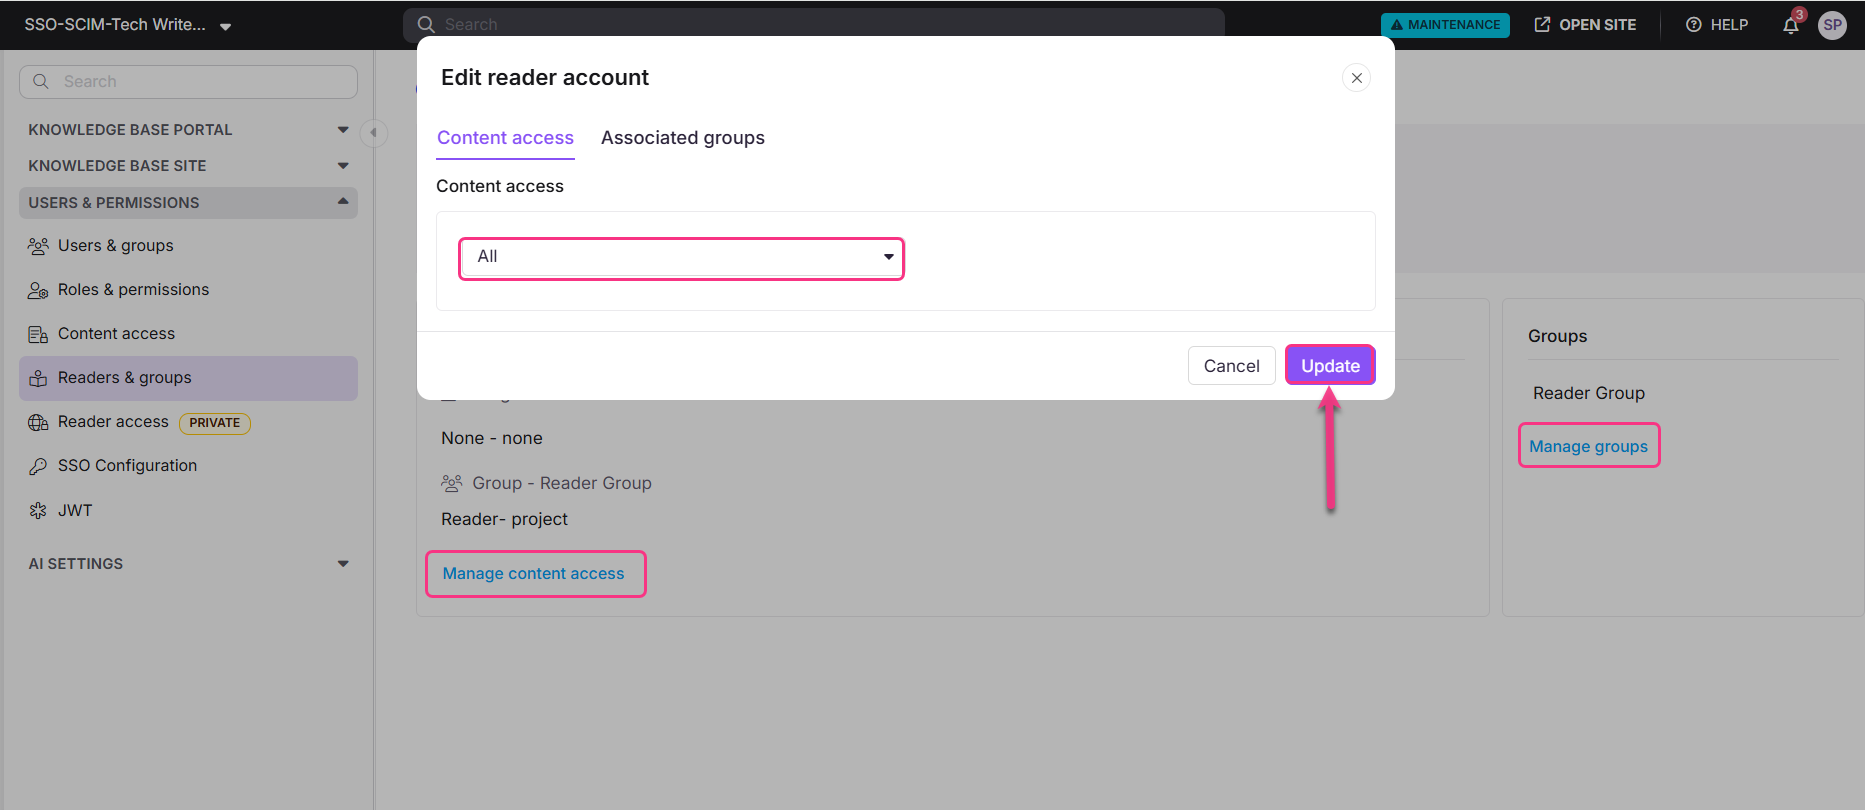
También puedes gestionar grupos para un lector haciendo clic en Gestionar grupos en la sección de Grupos de Lectores.
Mejores prácticas
- Activa la app para todos los usuarios antes de probar SSO. El estado del servicio de aplicaciones SAML de Google está DESACTIVADO para todos por defecto. Cámbialo a ON para todos antes de invitar a los usuarios a iniciar sesión con SSO.
- Guarda el certificado .pem de forma segura. Descarga y almacena el certificado de Google antes de completar la configuración en Document360. No se te pedirá que lo descargues de nuevo.
- Utiliza la gestión manual de usuarios para Google IdP. Como SCIM no es compatible, planifica cómo añadirás, actualizarás y eliminarás usuarios en Document360 cuando uses Google como IDP.
- Considera Okta o Entra si necesitas aprovisionamiento SCIM. Si la gestión automatizada del ciclo de vida del usuario es un requisito, configura SSO usando Okta o Microsoft Entra como proveedor de identidad en su lugar.
Preguntas frecuentes
¿Por qué no se soporta el provisión SCIM para Google IdP?
El aprovisionamiento SCIM de Document360 requiere capacidades específicas que Google Workspace no soporta de la misma manera que Okta o Microsoft Entra. Si necesitas aprovisionamiento automatizado para usuarios, considera configurar SSO usando Okta o Microsoft Entra como proveedor de identidad.
¿Puedo heredar la configuración SCIM de un proyecto padre cuando uso Google como mi IdP?
No. Mientras que otros ajustes de configuración SSO pueden heredarse de un proyecto padre, los ajustes SCIM no pueden heredarse cuando Google está configurado como Proveedor de Identidad. Esto se aplica tanto a configuraciones nuevas como a configuraciones heredadas donde el padre usa a Google como IdP.
¿Qué ocurre con los usuarios existentes de Document360 cuando configuro Google SSO?
Los usuarios existentes no se convierten automáticamente. Como parte de la configuración de las opciones de nombre y inicio de sesión de SSO, puedes elegir invitar a todos los usuarios existentes o a los usuarios seleccionados a cambiar a inicio de sesión SSO. Los usuarios convertidos conservan todos sus roles y permisos existentes.