Depois de configurar e testar sua configuração do JWT, o Document360 lhe dá controle total sobre como cada configuração se comporta em produção. Você pode ativar ou desativar configurações individuais, regenerar tokens secretos, gerenciar como os leitores são direcionados para a configuração correta do JWT, controlar como a página de login do leitor aparece e revisar um registro completo de auditoria de todas as alterações.
Antes de começar
- Somente usuários com as funções de Proprietário ou Administrador do projeto podem gerenciar configurações do JWT.
- Pelo menos uma configuração de JWT já deve existir no seu projeto. Se você ainda não criou uma, veja Configurar JWT no Document360.
Gerenciando configurações
Ativar ou desativar uma configuração do JWT
Você pode desativar uma configuração do JWT sem deletá-la. Isso é útil quando você precisa suspender temporariamente uma configuração sem perder suas configurações.
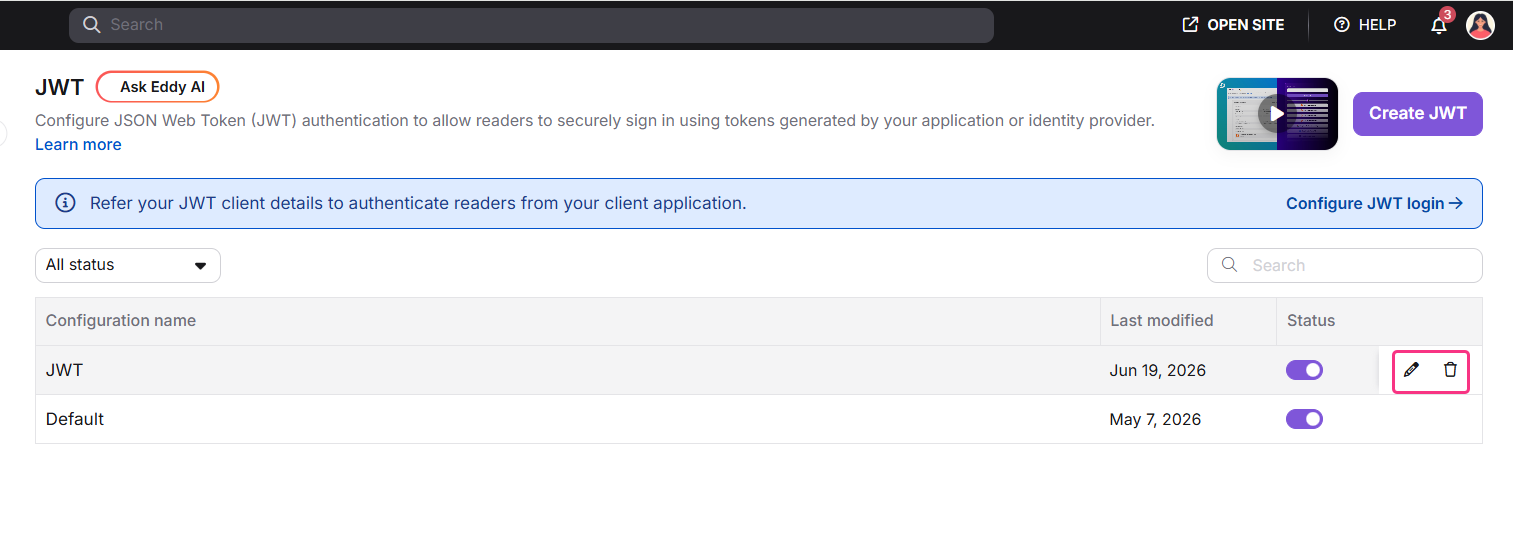
- Vá em Configurações () > Usuários e permissões > SSO Empresarial.
- Localize a configuração do JWT que você quer gerenciar.
- Clique no ícone Editar () na configuração.
- Expanda as configurações avançadas.
- Desative ativar a autenticação do JWT para desativar, ou ative para reativar.
- Clique em Salvar.
Exclua uma configuração do JWT
- Vá em Configurações () > Usuários e permissões > SSO Empresarial.
- Localize a configuração do JWT que você quer remover.
- Clique no ícone Excluir ().
- Confirme a exclusão quando solicitado.
Regenerar tokens secretos
Cada configuração JWT possui um token secreto primário e um token secreto secundário. O token secundário existe especificamente para suportar rotação: ele permite que a autenticação continue enquanto você atualiza o token primário em sua aplicação, prevenindo qualquer interrupção do serviço.
A regeneração de um token invalida imediatamente o token anterior. Você deve atualizar sua aplicação com o novo token imediatamente para evitar falhas de autenticação.
- Vá para Configurações () > Usuários e permissões > SSO Empresarial.
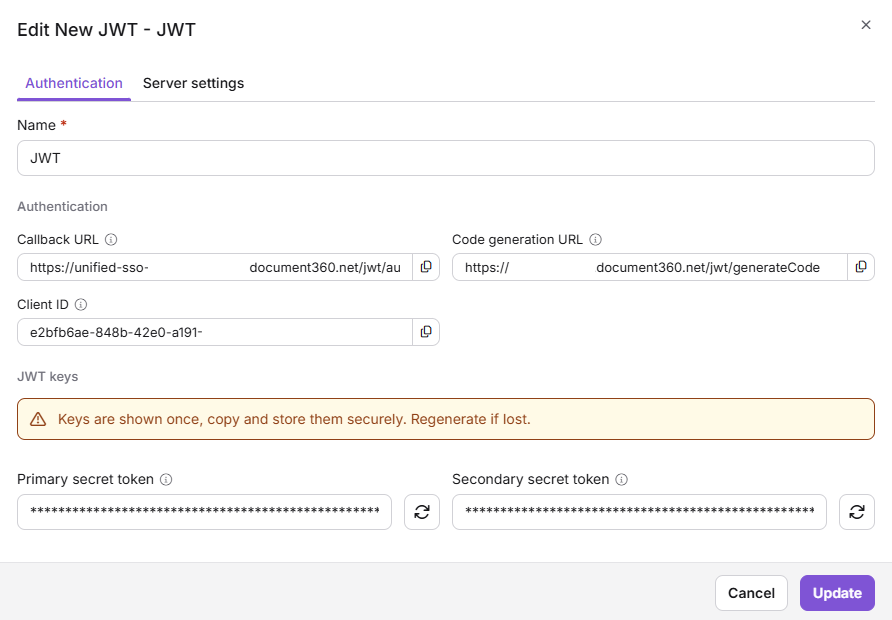
- Clique no ícone Editar () na configuração.
- Nas teclas JWT, clique em Regenerar ao lado do token que você quer substituir.
- Copie o novo token imediatamente. Os tokens são mostrados apenas uma vez e não são armazenados no Document360.
- Atualize sua aplicação com o novo token.
- Clique em Salvar.
Gerenciando o acesso dos leitores
Roteamento de leitores baseado em domínio
Quando múltiplas configurações de JWT estão ativas, o Document360 direciona cada leitor para a configuração correta com base no nome de domínio que eles inserem na página de login.
O Document360 aplica uma regra de correspondência mais específica. Se ambos example.com e support.example.com estiverem configurados, um leitor que entra support.example.com é roteado para essa configuração em vez do domínio pai. Isso permite que subdomínios sejam tratados por configurações dedicadas sem conflito.
Regras adicionais de roteamento:
- A correspondência de domínio é insensível a maiúsculas minúsculas e cada nome de domínio deve ser único em todas as configurações JWT do projeto.
- Se a configuração combinada estiver inativa, o leitor é direcionado para as opções padrão de login.
- Se nenhuma correspondência for encontrada, o leitor é direcionado para as opções padrão de login.
- O campo de nome de domínio se aplica apenas ao roteamento JWT. Provedores SSO não podem ser acessados por meio deste campo.
Como funciona a validação da autenticação
O roteamento baseado em domínio determina para qual URL de login um leitor é enviado. Isso não afeta como o Document360 valida a solicitação de autenticação.
Quando um leitor retorna com um código JWT, o Document360 verifica se o código é válido e se foi criado usando o segredo configurado para essa configuração JWT. O domínio do leitor não afeta essa validação.
Isso significa que você pode usar a mesma configuração JWT para múltiplos ambientes, como desenvolvimento e produção, desde que usem o mesmo segredo JWT.
Se você quiser que ambientes diferentes usem segredos JWT distintos ou restringir um fluxo de login a domínios específicos, crie uma configuração JWT separada para cada domínio.
Coexistência entre JWT e SSO
Configurações JWT e SSO (SAML ou OpenID) podem estar ativas simultaneamente no mesmo projeto. Cada tipo é gerenciado de forma independente. Modificar uma configuração JWT não afeta configurações SSO, e vice-versa. Isso permite que organizações apoiem leitores de diferentes sistemas de identidade por meio de um único portal de base de conhecimento, sem qualquer conflito entre métodos de autenticação.
Exemplo: Clientes corporativos podem se autenticar via JWT vinculado à sua aplicação, enquanto membros internos da equipe fazem login por meio de um provedor centralizado de identidade, como a Okta, usando SAML. Ambos os métodos podem estar ativos ao mesmo tempo sem interferência.
Limites de botões de login
Um máximo de 3 botões de login JWT e 5 botões de login SSO podem ser exibidos na página do leitor a qualquer momento. Esses limites são aplicados de forma independente.
| Tipo de autenticação | Máximo de botões de login exibidos | Acesso além do limite |
|---|---|---|
| JWT | 3 | As três primeiras configurações JWT são exibidas como botões de login com base na ordem de posição do CTA. Leitores podem autenticar digitando seu nome de domínio no campo Nome de domínio . Até 5 configurações JWT podem estar ativas no total. |
| SSO | 5 | Apenas os primeiros 5 provedores de SSO (por ordem de posição da CTA) são exibidos. Os provedores de SSO além desse limite não são acessíveis aos leitores por nenhum meio. |
Por exemplo, se 5 configurações JWT estiverem ativas, 3 aparecem como botões de login e os 2 restantes são acessíveis apenas por meio de entrada de domínio. Se 6 configurações SSO estiverem ativas, apenas 5 estão acessíveis. A 6ª não pode ser alcançada pelos leitores.
Quando o limite de 3 botões para JWT é atingido, todos os Administradores do Projeto recebem uma notificação do sistema: "Você atingiu o limite de 3 botões de login do JWT. Configurações adicionais de JWT não aparecerão como botões na página de login. Os leitores ainda podem fazer login digitando seu nome de domínio."
Atingir o limite de botões do JWT não afeta o limite de botões SSO, e vice-versa.
Reordenar botões de login
Por padrão, os botões de login aparecem na ordem em que as configurações SSO e JWT foram criadas. Você pode alterar essa ordem diretamente da lista de configuração SSO usando arrastar e soltar ou reordenar o teclado. A ordem se aplica tanto aos botões principais quanto à seção de opções de login Outros .
Para reordenar botões de login:
- Na página do SSO Empresarial , arraste uma configuração para sua nova posição na lista ou use a reordenação do teclado. A lista mostra todas as configurações SSO habilitadas e JWT ativas em uma única lista mesclada.
- O novo pedido é salvo automaticamente e refletido na página de login do leitor.
Para saber mais, leia Opções de Reordenação de Login.
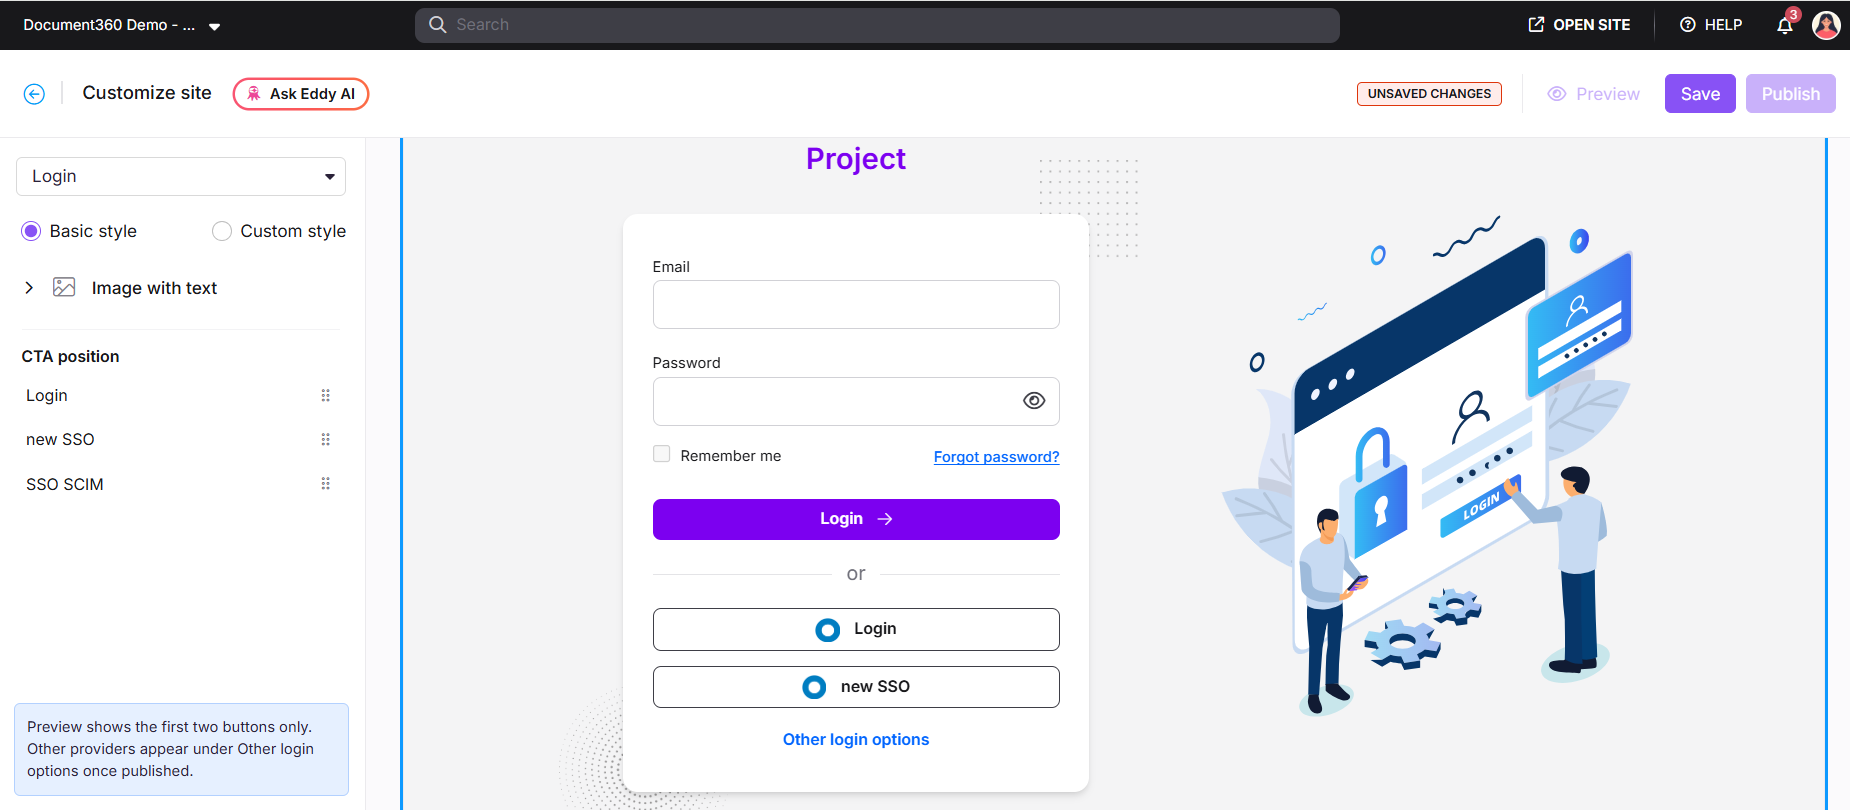
A prévia mostra apenas os dois primeiros botões. Os demais provedores aparecem em Outras opções de login após a publicação.
Estados da página de login do leitor
A página de login mostrada aos leitores depende de dois fatores: o estado do interruptor padrão Desativar a página de login padrão e quais configurações JWT e SSO estão ativas no momento.
| Estado | Alternar | JWT ativo | SSO ativo | Experiência do leitor |
|---|---|---|---|---|
| 1 | DESLIGADO | Não | Sim | Formulário padrão de e-mail/senha com botões de login SSO |
| 2 | DESLIGADO | Sim | Sim | Formulário padrão de e-mail/senha com botões de login SSO e JWT |
| 3 | DESLIGADO | Sim | Não | Formulário padrão de e-mail/senha com botões de login do JWT |
| 4 | LIGADO | Não | Sim | Apenas botões de login SSO, sem formulário de e-mail/senha |
| 5 | LIGADO | Sim | Não | Campo de entrada de nome de domínio com botões de login do JWT, sem formulário de e-mail/senha |
| 6 | LIGADO | Sim | Sim | Campo de entrada de nome de domínio com botões de login do JWT e SSO, sem formulário de e-mail/senha |
Quando três ou mais provedores estão ativos, os dois primeiros na sua ordem de posição de CTA configurada aparecem como botões primários. Os provedores restantes aparecem em Outras opções de login como uma única lista mesclada de provedores SSO e JWT na mesma ordem configurada.
Regras que se aplicam em todos os estados:
- Apenas configurações ativas são exibidas. Configurações inativas nunca são mostradas aos leitores, independentemente do estado do alternador.
- O campo de entrada do nome de domínio é exibido sempre que a alternância está LIGADA e pelo menos uma configuração do JWT está ativa. Isso garante que configurações do JWT sem um botão de login visível permaneçam acessíveis através da entrada do domínio.
- Se todas as configurações JWT e SSO estiverem inativas enquanto a opção de alternância estiver ATIVADA, os leitores recebem uma mensagem indicando que não há opções de login disponíveis no momento.
- Mudanças para alternar o estado ou o status de configuração entram em vigor imediatamente para novas sessões de leitor. Sessões autenticadas existentes não são afetadas.
Ative a opção de desativar a página padrão de login somente após a autenticação JWT ou SSO estar totalmente configurada e testada. Se o provedor externo de autenticação estiver configurado incorretamente, os leitores não poderão acessar a base de conhecimento.
Monitoramento e auditoria
Registro de auditoria
Todas as ações de configuração do JWT são automaticamente registradas no log de auditoria, fornecendo um registro completo e à prova de adulteração das alterações para fins de conformidade e revisão de segurança.
Ações registradas:
- Criar, Atualizar, Excluir
- Ativar, Desativar
- Regenerar Token Primário, Regenerar Token Secundário
- Ativar/Desabilitar o Login Direto do JWT
- Ativar/Desabilitar a opção de alternar a página de login padrão
Cada entrada de log registra o tipo de ação, carimbo de data (UTC), a identidade do administrador que realizou a ação e o nome da configuração no momento da ação. Para ações de atualização, o log captura os campos específicos que mudaram junto com os valores anteriores e novos. Os valores dos tokens nunca são registrados; apenas o fato da rotação é registrado para proteger a segurança das credenciais.
Os logs são mantidos por no mínimo 90 dias. O acesso aos logs de auditoria do JWT é restrito a usuários com permissões de Segurança e Auditoria.
Para habilitar o rastreamento de atividade do JWT:
- Vá em Configurações () > Segurança e Auditoria > Equipe de auditoria > configuração de auditoria.
- Ative as alternâncias relevantes para eventos JWT.
- Uma vez ativada, a atividade do JWT aparece na aba de auditoria da equipe . Use o menu suspenso Evento e procure por "JWT" para filtrar por tipo de evento.
Destinatários das notificações por e-mail:
| Tipo de evento | Recipientes |
|---|---|
| Todos os eventos de configuração do JWT | Administradores do Projeto |
| Regeneração secreta de tokens | Administradores e Proprietários do Projeto |
Melhores práticas
- Use o token secreto secundário como buffer de rotação. Sempre atualize primeiro o token secundário na sua aplicação, depois gire o token primário. Isso evita falhas de autenticação durante a rotação das credenciais.
- Desative em vez de deletar configurações do JWT ao tentar resolver problemas. Desabilitar preserva suas configurações e permite reativar sem reconfigurar.
- Ative o login direto do JWT apenas quando o JWT for o único método de autenticação. Quando múltiplos métodos estiverem ativos, desative-o para que os leitores possam escolher a opção de login.
- Teste o botão de desativar página de login padrão em um ambiente de staging antes de ativá-lo em produção.
- Revise o log de auditoria regularmente para detectar mudanças inesperadas de configuração ou regenerações de tokens.
- Mantenha o número de configurações ativas de JWT com o que você usa ativamente. Configurações não utilizadas geram sobrecarga desnecessária de gerenciamento e potencial exposição à segurança.
FAQ
JWT e SSO podem estar ativos ao mesmo tempo?
Sim. Configurações JWT e SSO (SAML ou OpenID) podem coexistir no mesmo projeto sem conflito. Cada tipo é gerenciado de forma independente e as mudanças em uma não afetam a outra.
O que acontece se eu perder meu token secreto?
Tokens secretos são exibidos apenas uma vez na criação. Se perdidos, navegue até o modal Editar configuração e clique em Regenerar para o token relevante. A regeneração invalida imediatamente o token existente. Atualize sua aplicação com o novo token imediatamente para evitar falhas de autenticação.
Quantas configurações de JWT posso ter em um projeto?
Você pode criar até 5 configurações de JWT por projeto. Até 3 delas podem aparecer como botões de login na página de login do leitor. Os leitores podem acessar configurações adicionais digitando seu nome de domínio no campo Nome de domínio na página de login.
Se eu desativar uma configuração do JWT, isso afeta as sessões de leitura existentes?
Não. Desabilitar uma configuração impede novos logins por meio dessa configuração, mas não encerra sessões autenticadas existentes. Essas sessões permanecem ativas até o token expirar.