Wenn Ihr Eddy AI Chatbot auf einer privaten oder authentifizierten Seite installiert ist, können Sie JWT (JSON Web Tokens) verwenden, um die Identität der Nutzer zu überprüfen, bevor sie mit dem Chatbot interagieren können. Dies stellt sicher, dass nur authentifizierte Nutzer auf Ihrer Seite Zugriff auf den Chatbot haben und so sensible Inhalte der Wissensdatenbank vor unbefugtem Zugriff schützen.
Die JWT-Authentifizierung für den Chatbot funktioniert parallel zu Ihrer bestehenden Anwendungsanmeldung. Ihr System übernimmt die Benutzerauthentifizierung und Token-Generierung. Der Chatbot verwendet dieses Token dann, um die Identität des Nutzers zu überprüfen, bevor die Interaktion erlaubt wird.
Die JWT-Authentifizierung ist ein Teil der Sicherheitseinstellungen des Chatbots. Um auch einzuschränken, welche Domains Ihren Chatbot einbetten können, sehen Sie sich die Sicherheitseinstellungen des Chatbots an
Wann man JWT für den Chatbot verwenden sollte
Verwenden Sie die JWT-Authentifizierung für den Chatbot, wenn:
- Ihre Wissensdatenbank oder Website verlangt von Nutzern, sich einzuloggen, bevor sie auf Inhalte zugreifen können.
- Sie möchten, dass die Chatbot-Sitzung mit der Identität des authentifizierten Nutzers verknüpft ist.
- Sie müssen verhindern, dass nicht authentifizierte Nutzer mit dem Chatbot in privaten oder Projekten mit gemischter Sichtbarkeit interagieren.
Bevor du anfängst
- Sie müssen einen Eddy AI Chatbot erstellt und auf Ihrer Website eingebettet haben. Lernen Sie, wie man einen Chatbot erstellt.
- Haben Sie vor der Konfiguration von JWT folgende Details bereit: Client-ID, Client-Secret, Chatbot-ID und Token-Endpunkt. Diese werden generiert, wenn Sie JWT in Document360 einrichten.
- Du musst Zugriff auf deinen Backend-Server haben, um den Token-Endpunkt zu implementieren.
Wie man die JWT-Authentifizierung für den Chatbot konfiguriert
- Navigiere in der linken Navigationsleiste zu KI-Chatbot () und klicke auf Anpassen.
- Navigiere zum Reiter Sicherheit ().
- Aktiviere den JWT-Schalter .
- Konfigurieren Sie die folgenden Felder:
| Spielfeld | Beschreibung |
|---|---|
| Kunden-ID | Die eindeutige Kennung für Ihre Client-Anwendung. |
| Chatbot-ID | Die eindeutige Identifikatorin für Ihren Chatbot. |
| Token-Endpunkt | Die URL, die dein Server verwendet, um JWT-Token zu generieren und zurückzugeben. |
| Kundengeheimnis | Der geheime Schlüssel, der zum Signieren und Verifizieren von JWT-Token verwendet wird. Klicken Sie auf Regenerieren , um ein neues Geheimnis zu generieren. Speichern Sie es sicher, da es nur einmal angezeigt wird und nicht in Document360 gespeichert ist. |
- Konfigurieren Sie Ihre Autorisierungs-URLs.
- Klicken Sie auf Speichern , um Änderungen anzuwenden.
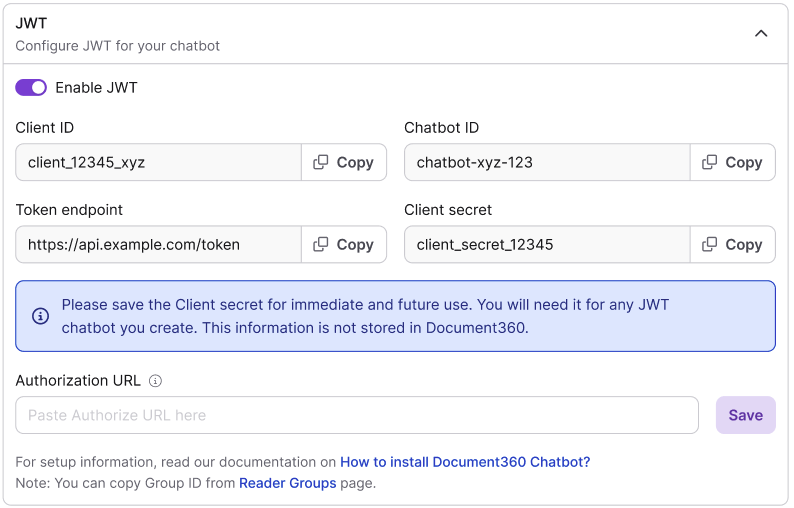
Der Chatbot benötigt nun eine JWT-Verifikation, bevor Nutzer mit ihm interagieren können.
Das Client-Geheimnis wird über alle JWT-fähigen Widgets und Chatbots im Projekt geteilt. Wenn Sie das Geheimnis neu generieren, müssen Sie es sofort in allen JWT-konfigurierten Widgets und Anwendungen aktualisieren, um Authentifizierungsfehler zu vermeiden.
Best Practices
- Aktivieren Sie JWT für den Chatbot, wann immer Ihre Wissensdatenbank eine Anmeldung der Nutzer verlangt. Dies verknüpft die Chatbot-Sitzung mit dem authentifizierten Nutzer und verhindert unbefugten Zugriff.
- Rotiere dein Client-Geheimnis regelmäßig. Behandle es wie ein Passwort und aktualisiere die Konfiguration deines Token-Endpunkts, sobald du es rotierst.
- Teste den Authentifizierungsablauf nach der Konfiguration gründlich, bevor du in die Produktion einsetzt.
- Wenn Sie nach der Regenerierung des Client-Geheimnisses auf Authentifizierungsprobleme stoßen, überprüfen Sie, ob das neue Geheimnis in allen JWT-konfigurierten Widgets und Chatbots im Projekt aktualisiert wurde.
- Für zusätzliche Sicherheitsmaßnahmen von Chatbots, wie etwa die Einschränkung, welche Domains den Chatbot einbetten dürfen, siehe Chatbot-Sicherheitseinstellungen.
FAQ
Was sollte ich überprüfen, wenn die JWT-Authentifizierung nicht funktioniert?
Überprüfen Sie, dass das Client-Geheimnis und der Token-Endpunkt korrekt konfiguriert sind. Überprüfen Sie außerdem, dass der Benutzer in Ihrer Anwendung authentifiziert ist, bevor eine Anfrage an den Token-Endpunkt gestellt wird. Wenn Sie das Client-Geheimnis kürzlich neu generiert haben, stellen Sie sicher, dass der neue Wert überall aktualisiert wurde, wo er verwendet wird.
Was passiert, wenn ich mein Kundengeheimnis verliere?
Sie müssen ein neues Client-Geheimnis neu generieren und die Konfiguration Ihres Token-Endpunkts entsprechend aktualisieren. Das Client-Geheimnis wird zum Zeitpunkt der Erstellung nur einmal angezeigt und nicht in Document360 gespeichert.
Wird das Client-Geheimnis mit anderen JWT-fähigen Funktionen in meinem Projekt geteilt?
Ja. Das Client-Geheimnis wird über alle JWT-fähigen Widgets und Chatbots im Projekt geteilt. Die Regenerierung betrifft alle Integrationen, die es verwenden. Aktualisieren Sie das neue Geheimnis in jedem betroffenen Widget und jeder Anwendung ohne Verzögerung.
Kann ich JWT für den Chatbot verwenden, ohne JWT SSO für die Knowledge Base-Seite zu aktivieren?
Ja. Die JWT-Authentifizierung für den Chatbot ist unabhängig vom JWT SSO für die Wissensdatenbank konfiguriert. Du kannst das eine ohne das andere aktivieren, je nach deinen Anforderungen.