Si gestionas varios proyectos de Document360 bajo la misma cuenta, puedes reutilizar una configuración SSO existente (SAML o OpenID Connect) en esos proyectos en lugar de configurar una nueva desde cero. Esto se hace seleccionando la conexión existente desde el desplegable Configurar una conexión existente durante el flujo de configuración SSO en el proyecto objetivo. Reutilizar una configuración mantiene la configuración de tu proveedor de identidad coherente y evita duplicar trabajo entre proyectos.
Cuándo usar esto
Úsalo cuando quieras:
- Aplica la misma configuración de SSO a un proyecto Sandbox que ya utiliza tu proyecto de Producción.
- Extiende el acceso SSO a un nuevo proyecto sin reconfigurar tu proveedor de identidad.
- Mantén varios proyectos alineados bajo la misma configuración de IdP y protocolo.
Antes de que empieces
- Debes tener ya configurada una configuración SSO (SAML u OpenID Connect) en al menos un proyecto en tu cuenta.
- Debes tener el rol de Propietario o Administrador en el proyecto objetivo donde quieres mapear la configuración.
- La nueva configuración debe utilizar el mismo Proveedor de Identidad y el mismo protocolo SSO (SAML o OpenID Connect) que la configuración existente.
Cómo mapear una configuración SSO existente a otro proyecto
- Inicia sesión en tu cuenta de Document360 y navega hasta el proyecto donde quieres aplicar la configuración SSO existente.
- Navega a Configuración () en la barra de navegación izquierda del portal de la Base de conocimiento.
- En el panel de navegación izquierdo, ve a Usuarios y permisos > SSO empresarial.
- Haz clic en Crear SSO y luego selecciona SAML o OpenID Connect para que coincida con el protocolo de tu configuración actual.
El protocolo seleccionado aquí debe coincidir con el protocolo de la configuración SSO existente. No se puede mapear una configuración SAML a una configuración OpenID Connect, ni viceversa.
- En el paso Elegir IdP , selecciona el mismo Proveedor de Identidad que se usa en tu configuración SSO actual.
El Proveedor de Identidad seleccionado aquí debe coincidir con el Proveedor de Identidad utilizado en la configuración SSO existente que quieres reutilizar.
- Continúa con el paso Configurar IdP . En el desplegable Configurar una conexión existente (Opcional ), selecciona la configuración SSO existente que quieres reutilizar y luego haz clic en Siguiente.
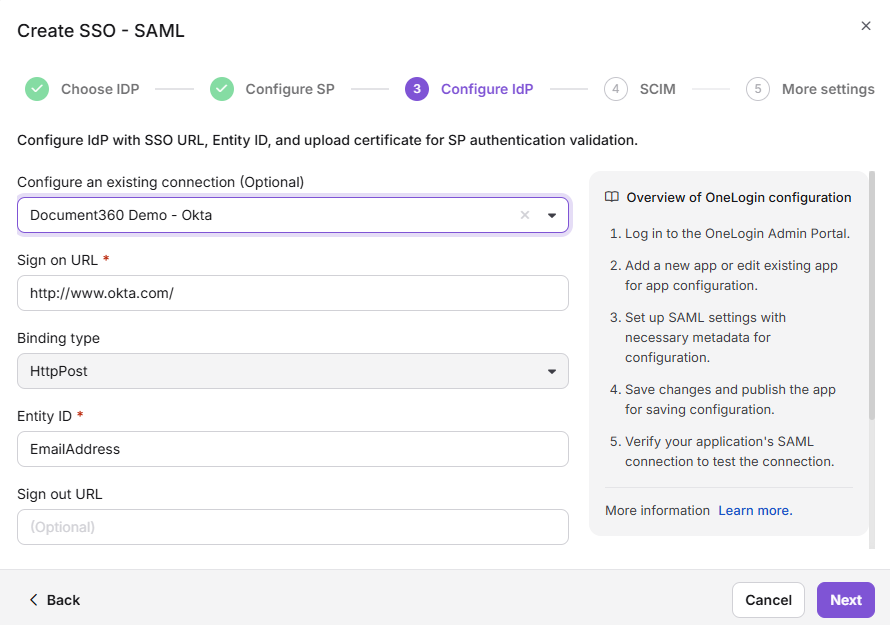
- Completa los pasos restantes de configuración y haz clic en Crear.
La nueva configuración SSO se crea para el proyecto objetivo en función de la conexión existente que seleccionaste.
Mejores prácticas
- Verifica siempre que el proyecto objetivo utilice el mismo Proveedor de Identidad y protocolo antes de iniciar este proceso. Las discrepancias te impedirán seleccionar la configuración existente en el desplegable.
- Después de mapear la configuración, añadir usuarios SSO al proyecto objetivo por separado. Mapear la configuración no traslada automáticamente las asignaciones de usuario del proyecto original.
- Si vas a extender SSO a un proyecto Sandbox, prueba el flujo de inicio de sesión con al menos un usuario SSO antes de comunicar el acceso al equipo en general.