Les groupes de lecteurs JWT vous permettent de contrôler quelles sections de votre base de connaissances privées chaque lecteur authentifié peut consulter. Lorsqu’un lecteur se connecte via JWT SSO, Document360 utilise les identifiants des groupes de lecteurs dans leur charge utile de jetons pour déterminer quelles versions de projet, langages, catégories et articles ils sont autorisés à consulter.
Un groupe de lecture JWT est identique à un groupe de lecture Document360 classique. Il hérite des mêmes paramètres de restriction. La seule différence réside dans le fonctionnement de l’affectation : au lieu d’assigner manuellement les lecteurs dans le portail, vous passez directement leurs identifiants de groupe dans la charge utile JWT.
Quand utiliser les groupes de lecture JWT
Utilisez les groupes de lecteurs JWT lorsque vous devez imposer des restrictions d’accès basées sur le contenu pour les lecteurs qui s’authentifient via JWT SSO.
Exemple de scénario :
Vous vendez un add-on de niveau entreprise avec sa propre configuration et sa propre documentation API. Seuls les clients ayant acheté cet add-on devraient consulter ces articles. Tous les autres ne devraient consulter que la documentation standard.
Solution :
- Créez un groupe de lecture dans le projet privé Document360, en n’accordant l’accès qu’à la catégorie d’extensions entreprise.
- Attribuez les lecteurs à ce groupe en fonction de leur niveau d’abonnement (transmis via les réclamations JWT lors de la connexion SSO).
D’autres scénarios courants incluent :
- Un guide d’intégration des partenaires visible uniquement aux lecteurs des organisations partenaires, et non aux clients généraux.
- La documentation des fonctionnalités bêta est restreint aux clients inscrits au programme bêta.
- Plusieurs segments de clients (par exemple, différents SKU régionaux de produits) qui ont besoin de différents points de vue sur la même base de connaissances privée.
Si votre base de connaissances est publique ou si tous les lecteurs authentifiés devraient voir le même contenu, la mission de groupe de lecteurs n’est pas obligatoire.
Avant que tu commences
- Votre projet doit avoir configuré JWT SSO. Si vous ne l’avez pas encore configuré, consultez Configurer JWT dans Document360.
- Au moins un groupe de lecteurs doit exister dans votre projet. Vous pouvez créer et gérer des groupes de lecteurs depuis Paramètres () > Utilisateurs & permissions > Lecteurs & groupes >onglet Groupes de lecteurs .
- Vous devez avoir un rôle de Chef de projet ou d’administrateur pour accéder aux paramètres du groupe de lecteurs.
Les identifiants de groupe de lecture ne sont disponibles que pour les projets configurés JWT. Ils ne sont pas visibles sur les projets de base de connaissances privées classiques sans JWT.
Étape 1 : Obtenez votre identifiant de groupe de lecteurs
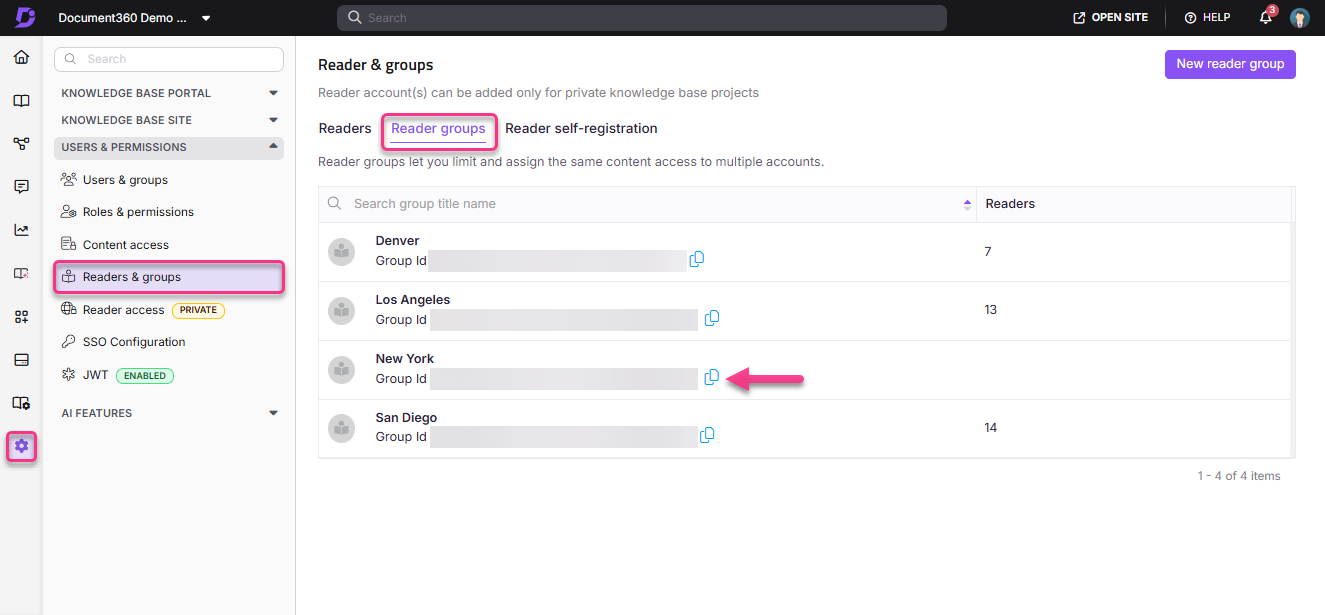
Chaque groupe de lecteurs dans Document360 possède un ID unique que vous incluez dans la charge utile JWT pour assigner les lecteurs à ce groupe.
- Va dans Paramètres () > Utilisateurs et permissions > Lecteurs et groupes.
- Sélectionnez l’onglet Groupes de lecteurs .
- Localisez le groupe de lecteurs que vous souhaitez utiliser. L’identifiant du groupe est affiché sous le nom du groupe.
- Cliquez sur l’icône Copier pour copier l’identifiant de groupe dans votre clipboard.
Étape 2 : Ajoutez des identifiants de groupe de lecteurs à votre charge utile JWT
Une fois que vous avez l’ID de groupe, incluez-le dans le readerGroupIds champ de votre charge utile JWT.
Utilisez le format JSON suivant :
{
  "username": "john.doe",
  "firstName": "John",
  "lastName": "Doe",
  "emailId": "john.doe@example.com",
  "readerGroupIds": [
    "26b3812e-7879-4407-b1c9-5755c32b886a",
    "674eadcd-793f-4131-b1e0-c1f055cc83b7"
  ],
  "tokenValidity": 15,
  "providerName": "app.example.com"
}
Pour assigner un lecteur à plusieurs groupes, ajoutez chaque identifiant de groupe comme une entrée distincte dans le tableau, séparée par des virgules.
Exemple pour plusieurs groupes :
"readerGroupIds": ["26b3812e-7879-4407-b1c9-5755c32b886a", "674eadcd-793f-4131-b1e0-c1f055cc83b7"]
Le tokenValidity champ indique combien de temps le jeton reste valide, en minutes. La valeur minimale est de 5 minutes et la maximale de 1440 minutes (1 jour).
Le providerName champ n’est requis que si votre projet possède plusieurs configurations JWT. Définissez-le sur le Domaine de la configuration JWT correspondante. Pour plus d’informations, voir Re-authentifier les lecteurs avec plusieurs configurations JWT.
Lorsque le lecteur authentifie et accède à la base de connaissances, les restrictions définies dans son groupe de lecteurs assignés s’appliquent automatiquement. Il ne peut consulter que les versions du projet, les langues, les catégories et les articles autorisés par ce groupe.
Lorsque les changements de groupe de lecteurs prennent effet
Les modifications des identifiants de groupes de lecteurs dans la charge utile (ajouts ou suppressions) n’entrent en vigueur qu’après l’expiration de la session actuelle du lecteur, en fonction de la période de validité du jeton.
Exemple : Si la validité du jeton est fixée à 30 minutes et que vous ajoutez un nouvel identifiant de groupe à la charge utile, le changement ne s’appliquera qu’après 30 minutes. Il en va de même pour la suppression d’un identifiant de groupe.
Planifiez tout changement de groupe de lecteurs en tenant compte de ce délai, surtout si vous devez que des changements d’accès prennent effet immédiatement pour un lecteur spécifique.
Accès linguistique pour les lecteurs JWT dans le widget
Lorsque l’authentification JWT est configurée pour le widget, la visibilité du contenu est déterminée par les autorisations attribuées au lecteur authentifié et les filtres d’accès au contenu configurés à l’intérieur du widget. Lors de la connexion, le système valide les autorisations du lecteur par rapport aux paramètres d’accès au contenu du widget. Seules les permissions qui se chevauchent entre le groupe de lecteurs et la configuration du widget sont prises en compte lors de la détermination du contenu auquel le lecteur peut accéder.
Si un lecteur appartient à un groupe de lecteurs disposant de permissions au niveau de la langue, le widget affiche le contenu uniquement dans les langues disponibles via ce groupe de lecteurs, même si le widget lui-même est configuré avec un accès plus large, comme l’accès au niveau du projet.
Permettre aux lecteurs d’accéder à des contenus en plusieurs langues
- Configurez le groupe de lecteurs avec toutes les langues qui devraient être disponibles pour le lecteur lors de la connexion.
- Vérifiez que les paramètres d’accès au contenu du widget ne restreignent pas l’accès à un ensemble de contenus plus restreint.
Meilleures pratiques
- Gardez la validité du token aussi courte que possible pour votre cas d’usage. Une validité plus courte signifie que les changements d’accès prennent effet plus tôt.
- Auditez régulièrement vos devoirs de groupe de lecteurs pour vous assurer que les lecteurs ne gardent pas accès à un contenu dont ils n’ont plus besoin.
- Utilisez l’icône de copie dans le portail pour coller directement les identifiants de groupe, évitant ainsi les erreurs de transcription manuelle.
- Assignation de groupe de lecteurs de test après tout changement de charge utile en se connectant en tant que compte lecteur de test pour confirmer que les restrictions d’accès sont appliquées comme prévu.
FAQ
Un lecteur peut-il appartenir à plus d’un groupe de lecteurs ?
Oui. Vous pouvez inclure plusieurs identifiants de groupe dans le readerGroupIds tableau. Le lecteur héritera des permissions d’accès combinées de tous les groupes assignés.
Pourquoi ne puis-je pas voir l’identifiant de groupe dans mon projet ?
Les identifiants de groupes de lecture ne sont visibles que dans les projets configurés par JWT. Si votre projet n’a pas de SSO JWT activé, le champ ID de groupe n’apparaîtra pas sous l’onglet Groupes de lecteurs.
Que se passe-t-il si j’ajoute un identifiant de groupe invalide à la charge utile ?
Le jeton sera toujours généré, mais l’ID de groupe invalide ne correspondra à aucun groupe. Le lecteur peut ne pas avoir les restrictions d’accès attendues appliquées. Vérifiez toujours les identifiants de groupe en les copiant directement depuis le portail.
Si je retire un identifiant de groupe de la charge utile, le lecteur perd-il l’accès immédiatement ?
Non. Les modifications ne prennent effet qu’après l’expiration du jeton actuel. Si la validité du token est fixée à 30 minutes, des modifications d’accès s’appliqueront après 30 minutes à partir de la dernière émission du token.
Pourquoi le bouton Export CSV est-il désactivé sur ma page de groupe de lecteurs ?
Document360 ne stocke pas les détails des lecteurs authentifiés via JWT, car ils sont authentifiés à l’extérieur dans votre propre application. Si un groupe de lecteurs est entièrement composé de lecteurs JWT, le bouton Exporter CSV est désactivé pour tous les rôles, y compris Admin et Propriétaire, car il n’y a pas de données de lecteur stockées dans le portail à exporter. Si votre projet prend en charge un mélange de lecteurs Normal, SSO et JWT, les données Normal et SSO peuvent toujours être exportées, mais pas celles du lecteur JWT. Voir l’article sur le groupe de lecteurs d’exportation pour plus de détails sur cette limitation.