Os grupos de leitores do JWT permitem que você controle quais seções do seu banco de conhecimento privado cada leitor autenticado pode acessar. Quando um leitor faz login pelo SSO do JWT, o Document360 usa os IDs dos grupos de leitores em seu payload token para determinar quais versões do projeto, idiomas, categorias e artigos ele pode visualizar.
Um grupo de leitores JWT é idêntico a um grupo de leitores regular do Document360. Ele herda as mesmas configurações de restrição. A única diferença é como funciona a atribuição: em vez de atribuir leitores manualmente no portal, você passa os IDs de grupo diretamente no payload do JWT.
Quando usar grupos de leitores JWT
Use grupos de leitores do JWT quando precisar impor restrições de acesso baseadas em conteúdo para leitores que se autenticam pelo SSO do JWT.
Exemplo de cenário:
Você vende um complemento de nível empresarial com sua própria configuração e documentação da API. Apenas clientes que compraram esse complemento devem ver esses artigos. Todos os outros devem ver apenas a documentação padrão.
Solução:
- Crie um grupo de leitores no projeto privado Document360, concedendo acesso apenas à categoria de complemento empresarial.
- Atribua leitores a esse grupo com base no nível de assinatura (passado via reivindicações do JWT no login SSO).
Outros cenários comuns incluem:
- Um guia de integração de parceiros visível apenas para leitores de organizações parceiras, não para clientes em geral.
- Documentação de recursos beta restrita a clientes inscritos no programa beta.
- Múltiplos segmentos de clientes (por exemplo, diferentes SKUs regionais de produtos) que precisam de diferentes visões da mesma base de conhecimento privada.
Se sua base de conhecimento for pública ou todos os leitores autenticados devem ver o mesmo conteúdo, não é obrigatória a atribuição em grupo de leitores.
Antes de começar
- Seu projeto deve ter o SSO do JWT configurado. Se você ainda não configurou, veja Configurar JWT no Document360.
- Pelo menos um grupo de leitores deve existir no seu projeto. Você pode criar e gerenciar grupos de leitores a partir de Configurações () > Usuários e permissões > Leitores & grupos > aba Grupos de leitores .
- Você deve ter um cargo de Proprietário do Projeto ou Administrador para acessar as configurações do grupo de leitores.
IDs de grupos de leitores estão disponíveis apenas para projetos configurados pelo JWT. Eles não são visíveis em projetos normais de base de conhecimento privada sem o JWT.
Passo 1: Obtenha o ID do seu grupo de leitores
Cada grupo de leitores no Document360 tem um ID único que você inclui no payload do JWT para atribuir leitores a esse grupo.
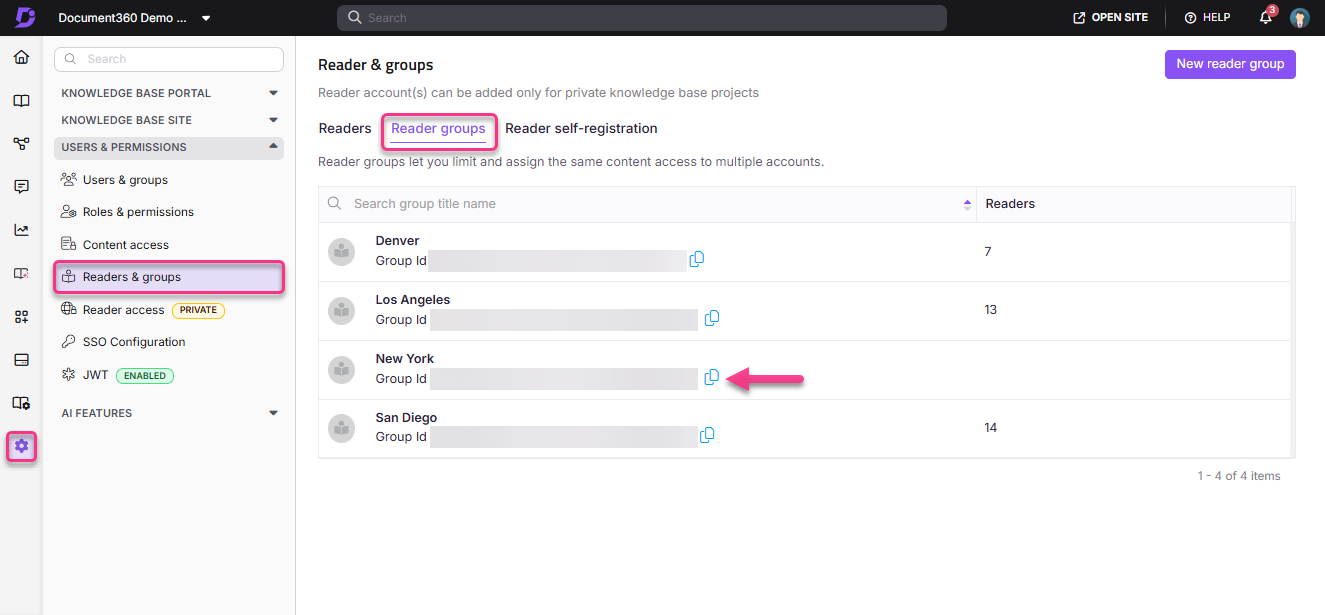
- Vá para Configurações () > Usuários e permissões > Leitores e grupos.
- Selecione a aba Grupos de Leitores .
- Localize o grupo de leitores que deseja usar. O ID do grupo é exibido abaixo do nome do grupo.
- Clique no ícone Copiar para copiar o ID do Grupo na sua prancheta.
Passo 2: Adicionar IDs de grupos de leitores ao seu payload JWT
Depois de ter o ID de Grupo, inclua-o no readerGroupIds campo da sua carga útil do JWT.
Use o seguinte formato JSON:
{
  "username": "john.doe",
  "firstName": "John",
  "lastName": "Doe",
  "emailId": "john.doe@example.com",
  "readerGroupIds": [
    "26b3812e-7879-4407-b1c9-5755c32b886a",
    "674eadcd-793f-4131-b1e0-c1f055cc83b7"
  ],
  "tokenValidity": 15,
  "providerName": "app.example.com"
}
Para atribuir um leitor a múltiplos grupos, adicione cada ID de Grupo como uma entrada separada no array, separada por vírgulas.
Exemplo para múltiplos grupos:
"readerGroupIds": ["26b3812e-7879-4407-b1c9-5755c32b886a", "674eadcd-793f-4131-b1e0-c1f055cc83b7"]
O tokenValidity campo define quanto tempo o token permanece válido, em minutos. O valor mínimo é de 5 minutos e o máximo é de 1440 minutos (1 dia).
O providerName campo é necessário apenas se seu projeto tiver múltiplas configurações de JWT. Defina-o para o Domínio da configuração de JWT correspondente. Para mais informações, veja Re-autenticando leitores com múltiplas configurações de JWT.
Quando o leitor autentica e acessa a base de conhecimento, as restrições definidas no grupo de leitores designado se aplicam automaticamente. Eles só podem visualizar as versões do projeto, idiomas, categorias e artigos permitidos por esse grupo.
Quando mudanças no grupo de leitores entram em vigor
Alterações nos IDs dos grupos de leitores na carga útil (adições ou remoções) só entram em vigor após o término da sessão atual do leitor, com base no período de validade do token.
Exemplo: Se a validade do token for definida para 30 minutos e você adicionar um novo ID de Grupo à carga útil, a alteração só se aplicará após 30 minutos. O mesmo vale ao remover um ID de Grupo.
Planeje qualquer mudança no grupo de leitores levando esse atraso em mente, especialmente se você precisar que as mudanças de acesso entrem em vigor imediatamente para um leitor específico.
Acesso de idiomas para leitores JWT no widget
Quando a autenticação JWT é configurada para o widget, a visibilidade do conteúdo é determinada pelas permissões atribuídas ao leitor autenticado e pelos filtros de acesso ao conteúdo configurados dentro do widget. Durante o login, o sistema valida as permissões do leitor em relação às configurações de acesso ao conteúdo do widget. Apenas as permissões que se sobrepõem entre o grupo de leitores e a configuração do widget são consideradas ao determinar qual conteúdo o leitor pode acessar.
Se um leitor pertence a um grupo de leitores que possui permissões em nível de idioma, o widget exibe o conteúdo apenas nos idiomas disponíveis por meio desse grupo de leitores, mesmo que o próprio widget esteja configurado com acesso mais amplo, como acesso em nível de projeto.
Para permitir que os leitores acessem conteúdo em múltiplos idiomas
- Configure o grupo de leitores com todos os idiomas que devem estar disponíveis para o leitor ao fazer login.
- Verifique se as configurações de acesso ao conteúdo do widget não restringem o acesso a um conjunto mais restrito de conteúdo.
Melhores práticas
- Mantenha a validade do token o mais curta possível possível para o seu caso de uso. Validade menor significa que as mudanças de acesso entram em vigor mais cedo.
- Audite regularmente as tarefas em grupo dos leitores para garantir que eles não estejam mantendo acesso a conteúdos que não precisam mais.
- Use o ícone de cópia no portal para colar diretamente os IDs de grupo, evitando erros manuais de transcrição.
- Atribuição de grupo de leitores de teste após qualquer alteração de carga útil, fazendo login como conta de leitor de teste para confirmar que as restrições de acesso são aplicadas conforme esperado.
FAQ
Um leitor pode pertencer a mais de um grupo de leitores?
Sim. Você pode incluir múltiplos IDs de Grupo no readerGroupIds array. O leitor herdará as permissões combinadas de acesso de todos os grupos atribuídos.
Por que não consigo ver o ID do Grupo no meu projeto?
IDs de grupos de leitores só são visíveis em projetos configurados pelo JWT. Se seu projeto não tiver o SSO do JWT ativado, o campo ID de grupo não aparecerá na aba Grupos de Leitores.
O que acontece se eu adicionar um ID de Grupo inválido ao payload?
O token ainda será gerado, mas o ID de Grupo inválido não será mapeado para nenhum grupo. O leitor pode não ter as restrições de acesso esperadas aplicadas. Sempre verifique os IDs de Grupo copiando-os diretamente do portal.
Se eu remover um ID de grupo do payload, o leitor perde o acesso imediatamente?
Não. As mudanças só entram em vigor após o vencimento do token atual. Se a validade do token for definida para 30 minutos, as mudanças de acesso serão aplicadas após 30 minutos a partir da última emissão do token.
Por que o botão Exportar CSV está desativado na minha página do grupo de leitores?
O Document360 não armazena detalhes dos leitores autenticados via JWT, pois eles são autenticados externamente na sua própria aplicação. Se um grupo de leitores for composto inteiramente por leitores JWT, o botão Exportar CSV fica desativado para todas as funções, incluindo Administrador e Proprietário, porque não há dados de leitores armazenados no portal para exportar. Se seu projeto suportar uma mistura de leitores Normal, SSO e JWT, os dados dos leitores Normal e SSO ainda podem ser exportados, mas os dados do leitor JWT não. Veja o artigo sobre Exportar grupo de leitores para mais detalhes sobre essa limitação.