Um unbeaufsichtigte SSO-Sitzungen zu schützen, können Sie eine Leerlaufzeit konfigurieren, die Benutzer automatisch abmeldet, nachdem sie für einen bestimmten Zeitraum im Knowledge Base-Portal inaktiv waren. Dies gibt Administratoren mehr Kontrolle darüber, wie lange inaktive Sitzungen offen bleiben, und hilft, das Risiko unbefugten Zugriffs zu verringern.
Die Einstellung gilt nur für SSO-Benutzer, die über SAML oder OpenID Connect konfiguriert sind. Sie wirkt sich nicht auf Standard-Document360-Benutzerkonten aus.
Bevor du anfängst
- Dein Projekt muss SSO mit SAML oder OpenID Connect konfiguriert haben.
- Du musst die Rolle Eigentümer oder Administrator eines Projekts haben, um die SSO-Konfigurationen zu bearbeiten.
Diese Einstellung gilt nur für SSO-Nutzer. Sie betrifft keine regulären Document360-Nutzer.
Wie man das Abmelden für untätige SSO-Nutzer aktiviert
- Navigiere zu Einstellungen () in der linken Navigationsleiste des Knowledge Base-Portals.
- Im linken Navigationsfenster gehen Sie zu Users & Permissions > Enterprise SSO.
- Fahre mit der Maus über die SSO-Konfiguration, die du aktualisieren möchtest, und klicke auf das Edit ()-Symbol.
- Im Konfigurationspanel gehe zum Reiter Mehr-Einstellungen .
- Schalte den SSO-Timeout-Schalter für die Leerlaufsitzung ein.
- Im Feld Timeout-Dauer gibst du deine gewünschte Idle-Timeout im HH:MM (Hours:Minutes)-Format ein. Die maximale Timeout-Dauer, die du einstellen kannst, beträgt 23 Stunden und 59 Minuten.
- Klicken Sie auf Speichern.
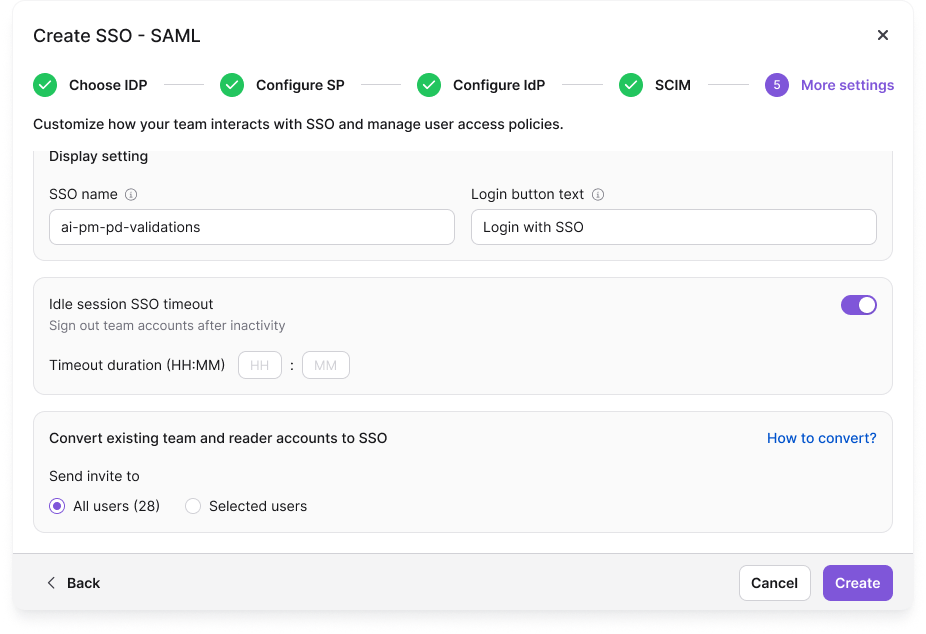
Nach dem Speichern werden SSO-Nutzer, die während der konfigurierten Dauer inaktiv bleiben, automatisch ausgeloggt und müssen sich erneut anmelden.
Best Practices
- Stellen Sie den Leerlauf-Timeout basierend auf der Sensibilität der in Ihrer Wissensdatenbank verfügbaren Informationen und den Sicherheitsanforderungen Ihrer Organisation ein.
- Ein kürzerer Timeout bietet eine höhere Sitzungssicherheit, kann aber erfordern, dass Nutzer sich häufiger anmelden. Wählen Sie eine Dauer, die Sicherheit und Benutzerfreundlichkeit in Einklang bringt.
- Informieren Sie die SSO-Nutzer, dass ein Leerlauf-Timeout aktiviert ist, damit sie wissen, dass inaktive Sitzungen möglicherweise eine erneute Anmeldung erfordern.
- Die Standard-Leerlaufzeit beträgt 2 Stunden. Wenn diese Dauer den Anforderungen Ihrer Organisation entspricht, sind keine Änderungen erforderlich.
FAQ
Was passiert, wenn ein Nutzer wegen Inaktivität ausgeloggt ist?
Der Nutzer muss sich erneut über SSO anmelden, um wieder Zugriff auf das Knowledge Base-Portal zu erhalten.
Gibt es eine standardmäßige Leerlaufzeit?
Ja. Die Standarddauer beträgt 2 Stunden. Du kannst das auf jeden Wert anpassen, der zu den Anforderungen deines Projekts passt.
Wie hoch ist die maximale Leerlaufzeit, die ich einstellen kann?
Du kannst die Leerlaufzeit auf jede beliebige Dauer stellen, bis maximal 23 Stunden und 59 Minuten.