Convertir una cuenta de Document360 a una cuenta SSO permite a usuarios y lectores autenticarse usando sus credenciales de Proveedor de Identidad (IdP) en lugar de una contraseña separada de Document360. La conversión preserva todos los roles y permisos de acceso existentes, por lo que no es necesario reconfigurar nada tras el cambio. Puedes convertir cuentas individuales o varias a la vez, tanto para usuarios como para lectores.
Antes de que empieces
- Tu proyecto debe tener SSO configurado usando SAML u OpenID Connect. La conversión no está disponible para proyectos configurados por JWT.
- Debes tener el rol de proyecto de Propietario o Administrador , o un rol personalizado con el permiso de Gestionar usuarios .
- Un usuario no puede convertir su propia cuenta. La conversión debe ser realizada por otro propietario, administrador o usuario con el permiso de Gestionar usuarios.
Elige qué convertir
Convertir usuarios
Convierte las cuentas de usuario estándar existentes en tu proyecto en cuentas SSO.
Ve a los pasos →Convertir lectores
Convierte las cuentas de lectores estándar existentes en tu sitio de base de conocimientos en cuentas SSO.
Ve a los pasos →Convertir usuarios en cuentas SSO
- Navega a Configuración () en la barra de navegación izquierda del portal de la Base de conocimiento.
- En el panel de navegación izquierdo, ve a Usuarios y permisos > Usuarios.
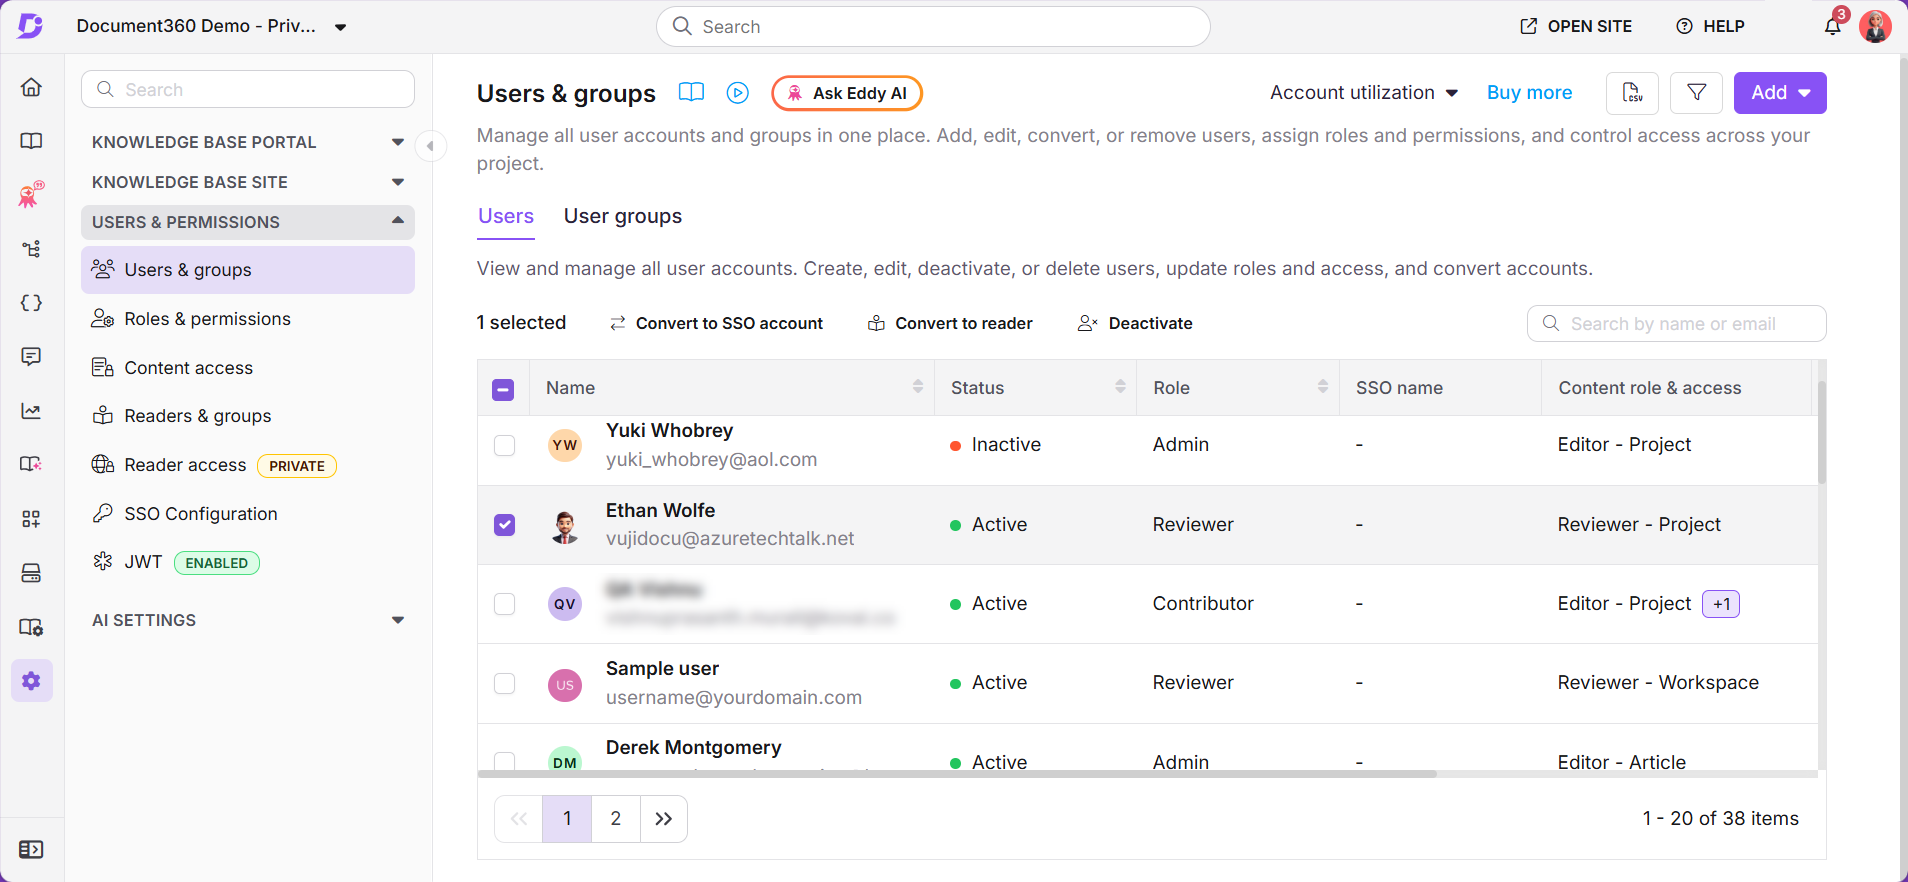
- Selecciona la casilla de verificación junto a los usuarios que quieres convertir.
- Haz clic en la opción Convertir a cuenta SSO que aparece encima de la lista de usuarios.
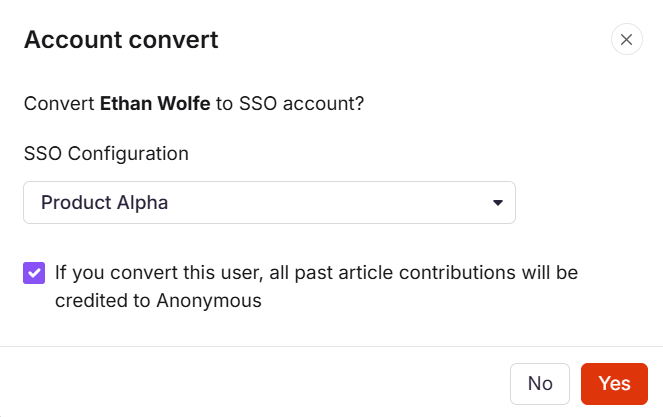
Aparece un cuadro de confirmación de conversión de cuenta .
- Selecciona la casilla de confirmación y haz clic en Sí.
Ten en cuenta lo siguiente al convertir usuarios:
- Todas las contribuciones realizadas por el usuario antes de la conversión se conservan, pero aparecerán como Anónimo tras la conversión.
- Un usuario no puede convertir su propia cuenta. Otro propietario o administrador debe realizar la conversión.
- Si conviertes una cuenta de propietario a SSO, tanto la cuenta original de Document360 como la nueva cuenta SSO seguirán activas. Esto significa que la misma persona tendrá dos cuentas separadas.
- Los usuarios deben ser añadidos y configurados como cuentas SSO en Document360 con los permisos de acceso adecuados para iniciar sesión con éxito.
Si seleccionas un lote de cuentas para conversión que incluye cuentas ya configuradas para SSO, Document360 muestra un error de conversión que dice "Las cuentas existentes de SSO serán saltadas."
Esto es lo esperado. Las cuentas que ya están configuradas para SSO se omiten, mientras que las cuentas no SSO restantes en tu selección no se ven afectadas. Puedes convertir esas cuentas por separado.
Convertir lectores en cuentas SSO
- Navega a Configuración () en la barra de navegación izquierda del portal de la Base de conocimiento.
- En el panel de navegación izquierdo, ve a la base de conocimientos > Usuarios y permisos > Lectores y grupos > Lectores.
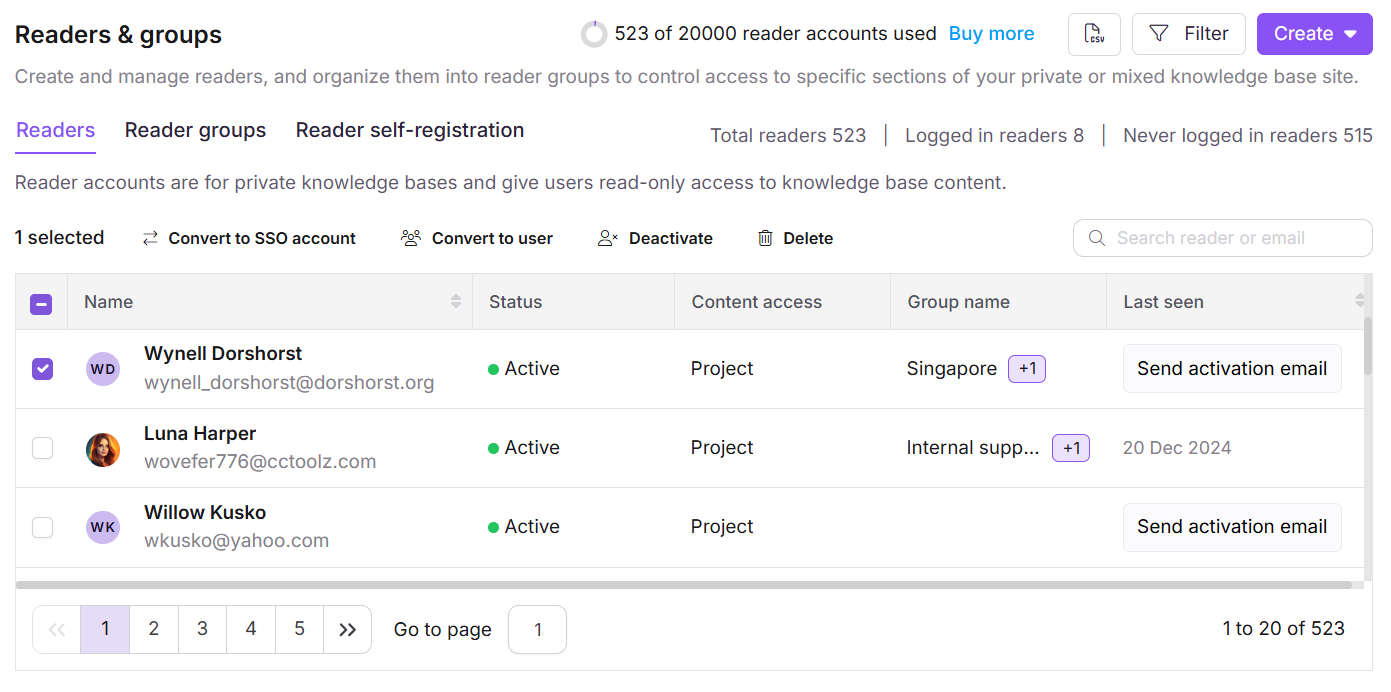
- Selecciona la casilla junto a los lectores que quieres convertir.
- Haz clic en la opción Convertir a cuenta SSO encima de la lista de lectores.
Aparece un cuadro de confirmación de conversión de cuenta .
- Selecciona la casilla de confirmación y haz clic en Proceder.
Una cuenta SSO no puede convertirse de nuevo a una cuenta estándar de Document360. Si necesitas revertir una conversión, debes eliminar la cuenta SSO y recrear la cuenta estándar manualmente, replicando los roles y acceso originales.
Mejores prácticas
- Antes de convertir cuentas en bloque, haz una pequeña conversión de prueba con uno o dos usuarios y confirma que pueden iniciar sesión correctamente vía SSO antes de continuar con el resto.
- Evita convertir cuentas de propietario a SSO a menos que sea necesario, ya que la conversión da lugar a dos cuentas activas para la misma persona. Gestiona esto cuidadosamente para evitar confusiones de acceso.
- Lleva un registro de los roles y ajustes de acceso de las cuentas que planeas convertir, por si alguna vez necesitas recrear una cuenta estándar manualmente.
Preguntas frecuentes
¿Quién puede realizar la conversión de una cuenta de Document360 a una cuenta SSO?
Los propietarios y administradores pueden realizar esta conversión. Los usuarios con el permiso Gestionar usuarios también pueden realizar esta acción.
¿Puedo realizar la conversión de tipo de usuario en proyectos configurados por JWT?
No. La conversión por tipo de usuario solo está disponible en proyectos configurados con SAML o OpenID Connect. No es compatible con proyectos configurados por JWT.
Accidentalmente convertí usuarios o lectores en cuentas SSO. ¿Cómo puedo solucionar esto?
No hay una forma directa de revertir una conversión. Para solucionar esto, elimina la cuenta SSO y recrea manualmente la cuenta estándar de Document360. Asegúrate de replicar exactamente los roles y permisos de acceso originales.
¿Cómo puedo acceder tanto a los proyectos de Producción como a los de Sandbox usando SSO?
Si tu proyecto de producción tiene configurado SSO pero tu proyecto Sandbox no, no podrás acceder a ambos usando las mismas credenciales SSO. Para resolver esto:
- Configura SSO en el proyecto Sandbox usando el mismo Proveedor de Identidad configurado en el proyecto de Producción.
- Durante la configuración, selecciona Configurar una conexión existente para reutilizar la misma configuración SSO.
- Añade a tus usuarios de SSO al proyecto Sandbox con los roles y permisos requeridos.
- Una vez completado, tanto las casillas de proyecto de Producción como las de Sandbox aparecerán en tu panel de control cuando inicies sesión con SSO.