Para ayudar a proteger las sesiones SSO no atendidas, puedes configurar un tiempo de espera inactivo que desconecte automáticamente a los usuarios después de que hayan estado inactivos en el portal de la Base de Conocimientos durante un periodo definido. Esto da a los administradores un mayor control sobre cuánto tiempo permanecen abiertas las sesiones inactivas y ayuda a reducir el riesgo de acceso no autorizado.
La configuración solo se aplica a usuarios SSO configurados mediante SAML o OpenID Connect. No afecta a las cuentas de usuario estándar de Document360.
Antes de que empieces
- Tu proyecto debe tener SSO configurado usando SAML o OpenID Connect.
- Debes tener el rol de Propietario o Administrador del proyecto para editar configuraciones SSO.
Esta configuración solo se aplica a usuarios SSO. No afecta a los usuarios habituales de Document360.
Cómo habilitar la cerrada de sesión para usuarios inactivos de SSO
- Navega a Configuración () en la barra de navegación izquierda del portal de la Base de conocimiento.
- En el panel de navegación izquierdo, ve a Usuarios y permisos > SSO empresarial.
- Pasa el cursor sobre la configuración SSO que quieres actualizar y haz clic en el icono Editar ().
- En el panel de configuración, navega a la pestaña de Más ajustes .
- Activa el interruptor de tiempo de espera SSO de la sesión de reposo .
- En el campo de duración de tiempo fuera , introduce el tiempo de espera deseado en formato HH:MM (Horas:Minutos). La duración máxima de tiempo de espera que puedes establecer es de 23 horas y 59 minutos.
- Haz clic en Guardar.
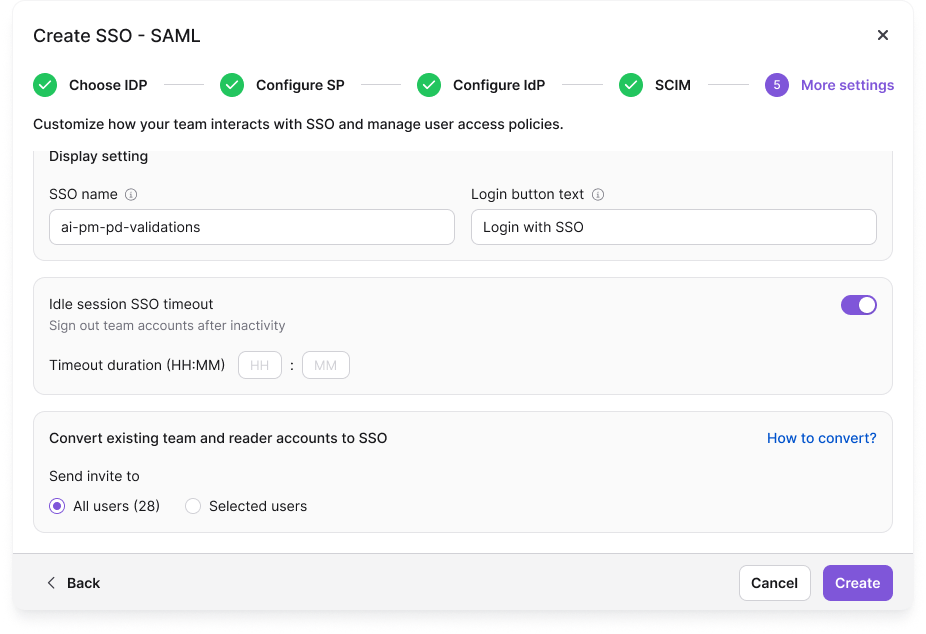
Una vez guardados, los usuarios de SSO que permanezcan inactivos durante el periodo configurado desconectarán automáticamente y deberán iniciar sesión de nuevo.
Mejores prácticas
- Establece el tiempo de espera de inactividad en función de la sensibilidad de la información disponible en tu base de conocimientos y de los requisitos de seguridad de tu organización.
- Un tiempo de espera más corto proporciona mayor seguridad en la sesión, pero puede requerir que los usuarios inicien sesión con más frecuencia. Elige una duración que equilibre seguridad y usabilidad.
- Informa a los usuarios de SSO que está activado un tiempo de espera inactivo para que sepan que las sesiones inactivas pueden requerirles iniciar sesión de nuevo.
- El tiempo de espera por defecto es de 2 horas. Si esta duración cumple con los requisitos de tu organización, no son necesarios cambios.
Preguntas frecuentes
¿Qué ocurre cuando un usuario está desconectado por inactividad?
El usuario tendrá que iniciar sesión de nuevo vía SSO para recuperar el acceso al portal de la Base de Conocimientos.
¿Existe una duración predeterminada de tiempo de espera en reposo?
Sí. La duración por defecto es 2 horas. Puedes ajustar esto a cualquier valor que se ajuste a los requisitos de tu proyecto.
¿Cuál es la duración máxima de tiempo de espera en reposo que puedo fijar?
Puedes establecer el tiempo de espera de inactividad a cualquier duración hasta un máximo de 23 horas y 59 minutos.