Se você gerencia vários projetos Document360 na mesma conta, pode reutilizar uma configuração SSO existente (SAML ou OpenID Connect) nesses projetos, em vez de configurar uma nova do zero. Isso é feito selecionando a conexão existente no menu suspenso Configurar uma conexão existente durante o fluxo de configuração do SSO no projeto alvo. Reutilizar uma configuração mantém as configurações do seu provedor de identidade consistentes e evita duplicar trabalhos entre projetos.
Quando usar isso
Use isso quando quiser:
- Aplique a mesma configuração de SSO a um projeto Sandbox que seu projeto de Produção já utiliza.
- Estenda o acesso SSO a um novo projeto sem precisar reconfigurar seu Provedor de Identidade.
- Mantenha vários projetos alinhados sob as mesmas configurações de IdP e protocolo.
Antes de começar
- Você deve ter uma configuração de SSO já configurada (SAML ou OpenID Connect) em pelo menos um projeto na sua conta.
- Você deve ter a função de Proprietário ou Administrador no projeto alvo onde deseja mapear a configuração.
- A nova configuração deve usar o mesmo Provedor de Identidade e o mesmo protocolo SSO (SAML ou OpenID Connect) da configuração existente.
Como mapear uma configuração existente de SSO para outro projeto
- Faça login na sua conta Document360 e navegue até o projeto onde deseja aplicar a configuração existente do SSO.
- Navegue até Configurações () na barra de navegação da esquerda do portal da Base de Conhecimento.
- No painel de navegação esquerdo, vá para Usuários e permissões > SSO Empresarial.
- Clique em Criar SSO, depois selecione SAML ou OpenID Connect para corresponder ao protocolo da sua configuração atual.
O protocolo selecionado aqui deve corresponder ao protocolo da configuração SSO existente. Você não pode mapear uma configuração SAML para uma configuração OpenID Connect, ou vice-versa.
- No passo Escolher IdP , selecione o mesmo Provedor de Identidade usado na sua configuração SSO atual.
O Provedor de Identidade selecionado aqui deve corresponder ao Provedor de Identidade usado na configuração existente do SSO que você deseja reutilizar.
- Continue para a etapa Configurar IdP . No menu suspenso Configurar uma conexão existente (Opcional), selecione a configuração SSO existente que deseja reutilizar e clique em Próximo.
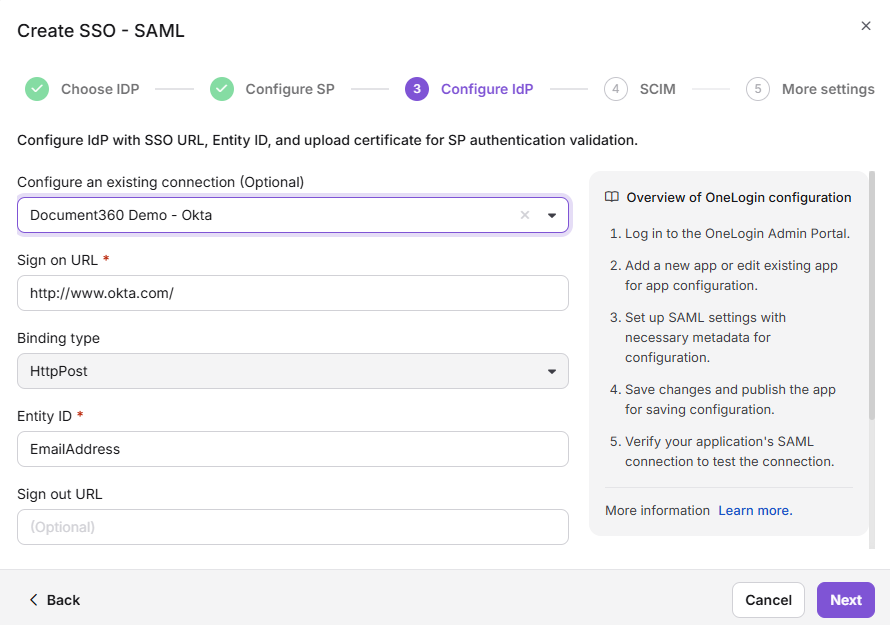
- Complete os passos restantes de configuração e clique em Criar.
A nova configuração do SSO é criada para o projeto alvo com base na conexão existente que você selecionou.
Melhores práticas
- Sempre verifique se o projeto alvo usa o mesmo Provedor de Identidade e protocolo antes de iniciar esse processo. Incompatibilidades vão impedir que você selecione a configuração existente no menu suspenso.
- Após mapear a configuração, adicione os usuários SSO ao projeto alvo separadamente. Mapear a configuração não transfere automaticamente as atribuições de usuários do projeto original.
- Se você estiver estendendo o SSO para um projeto Sandbox, teste o fluxo de login com pelo menos um usuário do SSO antes de comunicar o acesso para a equipe mais ampla.