Para ajudar a proteger sessões SSO não acompanhadas, você pode configurar um timeout ocioso que desconecta automaticamente os usuários após eles ficarem inativos no portal da Base de Conhecimento por um período definido. Isso dá aos administradores maior controle sobre quanto tempo as sessões inativas permanecem abertas e ajuda a reduzir o risco de acesso não autorizado.
A configuração se aplica apenas a usuários SSO configurados via SAML ou OpenID Connect. Ela não afeta contas de usuário padrão do Document360.
Antes de começar
- Seu projeto deve ter SSO configurado usando SAML ou OpenID Connect.
- Você deve ter a função de Proprietário ou Administrador do projeto para editar configurações de SSO.
Essa configuração se aplica apenas a usuários SSO. Ela não afeta usuários comuns do Document360.
Como habilitar a saída de logout para usuários SSO ociosos
- Navegue até Configurações () na barra de navegação da esquerda do portal da Base de Conhecimento.
- No painel de navegação esquerdo, vá para Usuários e permissões > SSO Empresarial.
- Passe o mouse sobre a configuração do SSO que você quer atualizar e clique no ícone Editar ().
- No painel de configuração, navegue até a aba Mais.
- Ative a opção de timeout SSO da sessão ociosa .
- No campo de duração do tempo de espera , insira o tempo de espera desejado no formato HH:MM (Horas:Minutos). A duração máxima de tempo de espera que você pode definir é de 23 horas e 59 minutos.
- Clique em Salvar.
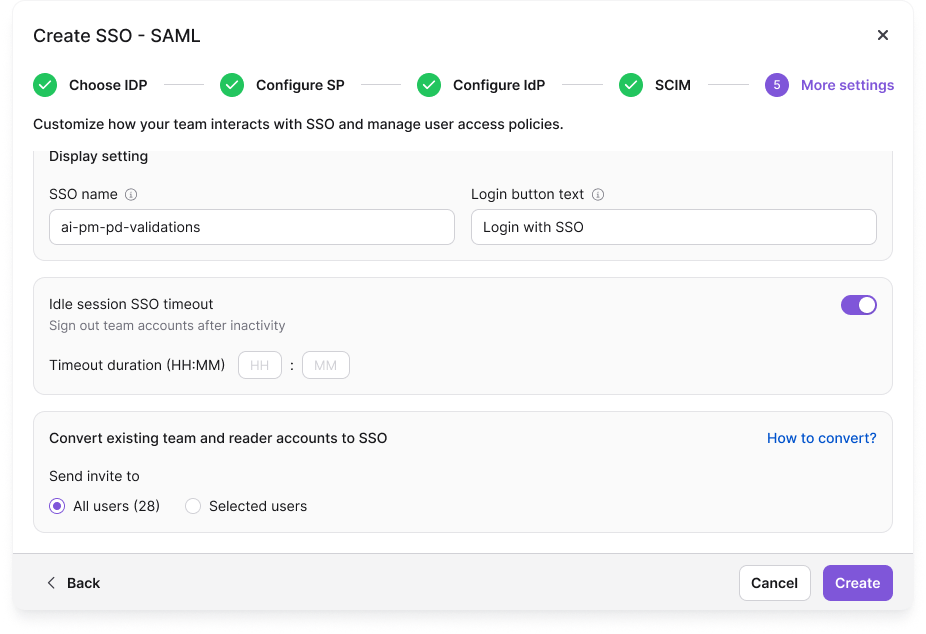
Uma vez salvos, usuários de SSO que permanecerem inativos durante o período configurado serão automaticamente desconectados e obrigados a fazer login novamente.
Melhores práticas
- Defina o timeout de inatividade com base na sensibilidade das informações disponíveis na sua base de conhecimento e nos requisitos de segurança da sua organização.
- Um tempo de espera mais curto oferece maior segurança da sessão, mas pode exigir que os usuários façam login com mais frequência. Escolha uma duração que equilibre segurança e usabilidade.
- Informe os usuários do SSO que um timeout de inatividade está ativado para que saibam que sessões inativas podem exigir login novamente.
- O tempo limite padrão de inatividade é de 2 horas. Se essa duração atender aos requisitos da sua organização, nenhuma alteração será necessária.
FAQ
O que acontece quando um usuário é desconectado devido à inatividade?
O usuário será obrigado a fazer login novamente via SSO para recuperar o acesso ao portal da Base de Conhecimento.
Existe um tempo padrão de tempo de espera ocioso?
Sim. A duração padrão é 2 horas. Você pode ajustar isso para qualquer valor que atenda aos requisitos do seu projeto.
Qual é a duração máxima do tempo de espera ociosa que posso configurar?
Você pode definir o tempo de espera para qualquer duração, até um máximo de 23 horas e 59 minutos.