Configurez un SSO SAML pour que vos utilisateurs et lecteurs se connectent à Document360 via votre fournisseur d’identité (IdP), tel qu’Okta, Microsoft Entra ID ou Google Workspace, au lieu d’utiliser un mot de passe Document360 séparé. Document360 agit en tant que fournisseur de services (SP) : votre IdP confirme qui se connecte et envoie à Document360 une confirmation signée numériquement, appelée assertion.
Ce que le SAML vous apporte
- Les règles de sécurité de votre IDP s’appliquent à Document360. L’authentification multifacteur (MFA), les politiques d’accès conditionnel et les contrôles de session que vous définissez dans votre IDP s’appliquent à chaque connexion.
- Vous contrôlez l’accès depuis un seul endroit. Lorsque vous désactivez quelqu’un dans votre IDP, il ne peut plus se connecter à Document360.
Cet article vous aide à choisir votre IDP, vous guide à travers l’assistant de configuration et vous montre comment permettre aux utilisateurs de se connecter depuis le tableau de bord de votre IDP et de maintenir votre certificat à jour.
Choisissez votre fournisseur d’identité
Chaque IdP ci-dessous prend en charge la connexion pour les utilisateurs et lecteurs, ainsi que la connexion depuis le tableau de bord de l’IDP. Ils diffèrent dans le support SCIM, qui maintient automatiquement les utilisateurs et lecteurs synchronisés avec votre IDP. Sélectionnez votre IdP pour ouvrir son guide étape par étape.
| Fournisseur d’identité | Provisionnement SCIM |
|---|---|
| Okta | Utilisateurs et lecteurs |
| Microsoft Entra ID | Utilisateurs et lecteurs |
| Google Workspace | Non supporté |
| OneLogin | Lecteurs uniquement |
| ADFS | Via des outils tiers |
| Autres fournisseurs SAML 2.0 | Si votre IDP prend en charge SCIM |
Configurer SAML SSO
Avant que tu commences
- Vous avez besoin du rôle de Propriétaire ou d’Administrateur dans votre projet Document360.
- Vous avez besoin d’un accès administrateur à votre IDP.
- Ayez le certificat X.509 de votre IdP prêt, au format PEM, CRT ou CER, jusqu’à 10 Mo.
Deux choix dans cette configuration ne peuvent pas être annulés :
- Fournisseur d’identité : Vous ne pouvez pas modifier l’IDP après avoir créé la configuration.
- Convertir les comptes existants en SSO : Les utilisateurs et lecteurs convertis perdent immédiatement la connexion par mot de passe et doivent se connecter via votre IDP. Chacun d’eux reçoit un e-mail concernant ce changement.
- Va dans Paramètres () > Utilisateurs et permissions > SSO entreprise.
- Sélectionnez Créer SSO, puis sélectionnez SAML.
- Sélectionnez votre fournisseur d’identité. L’assistant de configuration s’ouvre.
- Sur Configure SP, copiez les paramètres générés par Document360 (sous-domaine, chemin de rappel et ID d’entité) dans votre IdP.
- Sur Configurer l’IdP, saisissez les valeurs de votre IdP : l’URL de connexion, l’ID d’entité et le certificat X.509. Pour permettre aux gens de se connecter depuis le tableau de bord de votre IDP, activez Permettre la connexion initiée par l’IdP.
- (Optionnel) Sur SCIM, activez le provisionnement automatique des utilisateurs et des groupes.
- Dans More Settings, définissez le nom SSO, le texte du bouton de connexion et le délai d’expiration de la session d’inactivité. Si vous souhaitez que les utilisateurs et lecteurs existants se connectent via votre IDP au lieu d’un mot de passe, choisissez de convertir leurs comptes en SSO.
Pour connaître les valeurs exactes à copier pour votre IDP, suivez son guide dans Choisissez votre fournisseur d’identité.
Quand vous terminez, la configuration apparaît dans la liste SSO Enterprise . Pour la modifier plus tard, modifiez la configuration : les mêmes réglages apparaissent sous forme d’onglets au lieu d’étapes d’assistant.
Laissez les gens se connecter depuis votre tableau de bord IDP
Par défaut, les personnes se connectent depuis la page de connexion Document360. Avec la connexion initiée par l’IDP, les utilisateurs et lecteurs peuvent également ouvrir Document360 directement depuis le tableau de bord de votre IDP.
Si vous n’avez pas activé la connexion initiée IdP pendant la configuration, activez-le pour une configuration existante :
-
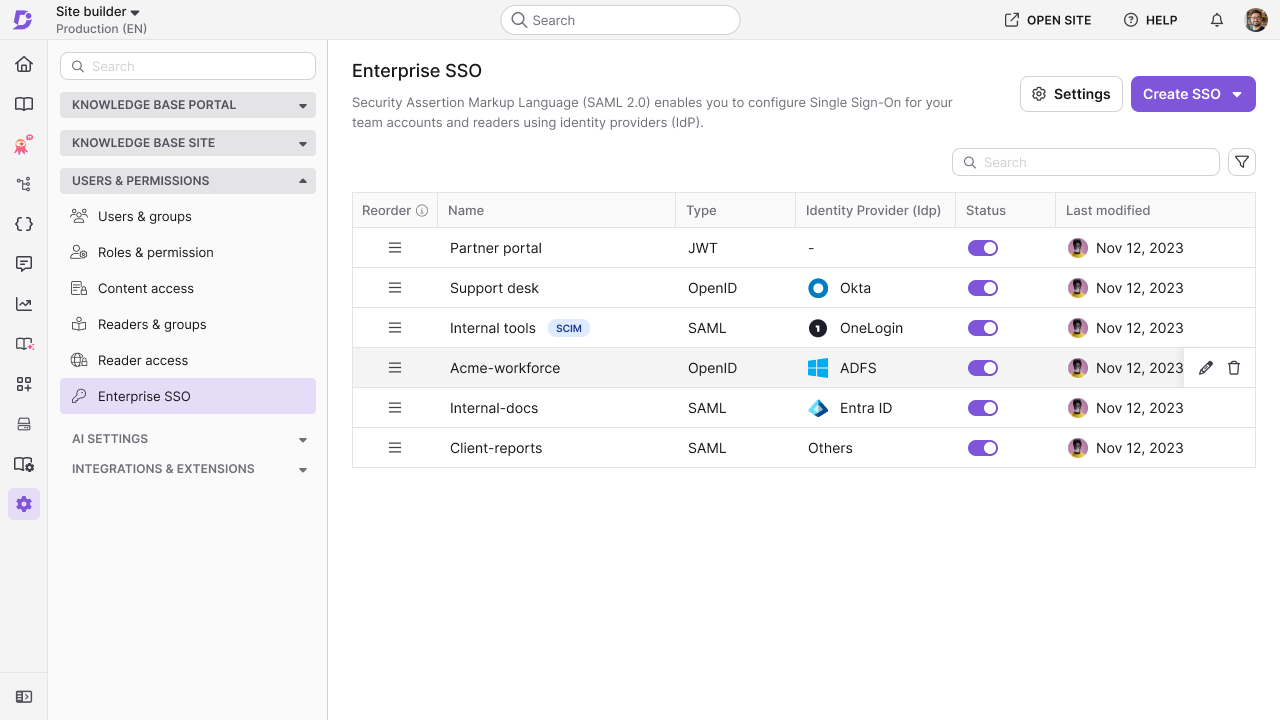
Allez dans Paramètres () > Utilisateurs et permissions > SSO d’entreprise.
-
Survolez la configuration, puis sélectionnez l’icône Modifier ().
-
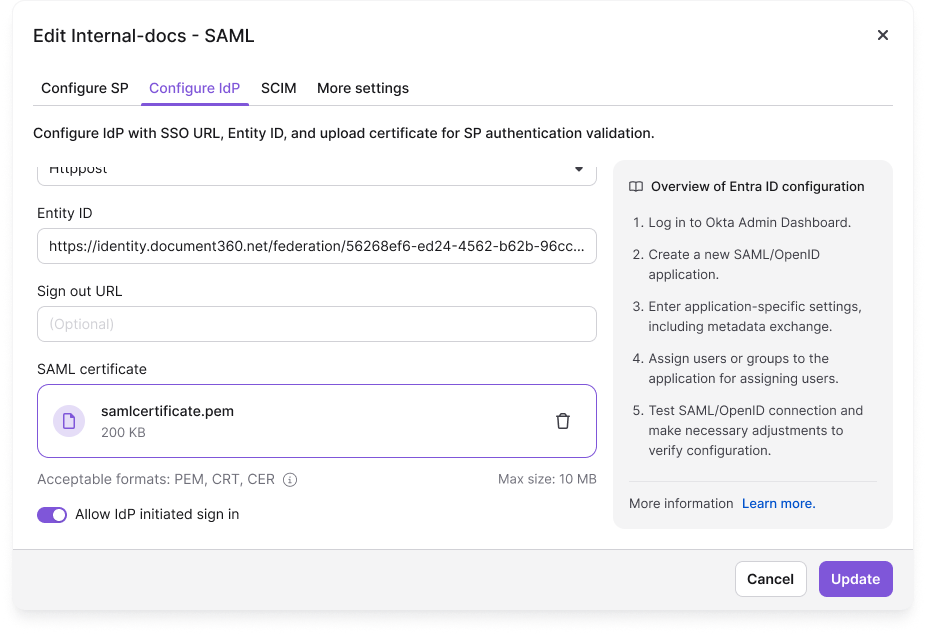
Sélectionnez l’onglet Configurations IdP .
-
Activez la connexion initiée d’Autoriser l’IdP.
-
Sélectionnez Mise à jour.
Ensuite, copiez l’URL de connexion initiée par l’IdP depuis votre IdP et partagez-la avec vos utilisateurs et lecteurs. Ils ouvrent l’URL, se connectent au tableau de bord de votre IDP, puis sélectionnent votre projet Document360 pour y accéder directement.
Si des gens voient une erreur lorsqu’ils ouvrent Document360 depuis le tableau de bord de votre IDP, vérifiez que Permettre la connexion initiée par l’IdP est activé.
Renouvelez votre certificat SAML avant son expiration
Document360 utilise le certificat X.509 de votre IdP pour vérifier chaque connexion. Lorsque le certificat expire, la connexion SAML cesse de fonctionner pour tous ceux qui utilisent cette configuration.
Quinze jours avant l’expiration, une bannière Avis de rotation de certificat SAML apparaît sur la page SSO Entreprise . Téléchargez le certificat mis à jour depuis la bannière et renouvelez-le dans votre IdP avant la date d’expiration. Pour en savoir plus, lisez Gestion des certificats SSO.
Après avoir configuré SAML
Configurez le provisionnement SCIM
Ajoute, mettez à jour et désactivez les utilisateurs et lecteurs dans votre IDP, et Document360 se met à jour automatiquement.
En savoir plus →Supprimer une configuration SAML
Découvrez ce qui se passe lorsque vous retirez une configuration SAML, et comment le faire en toute sécurité.
En savoir plus →FAQ
Puis-je avoir plus d’une configuration SAML dans un projet ?
Oui. Vous pouvez avoir plusieurs configurations SAML actives en même temps, chacune avec un fournisseur d’identité différent. Par exemple, vous pouvez utiliser Okta pour vos utilisateurs et Microsoft Entra ID pour vos lecteurs.
Puis-je utiliser SAML et OpenID Connect en même temps ?
Non. SAML et OpenID Connect ne peuvent pas être actifs dans le même projet. Pour changer, désactivez la configuration que vous ne souhaitez plus utiliser.
Puis-je utiliser SAML et JWT en même temps ?
Oui. SAML connecte les utilisateurs et lecteurs via votre fournisseur d’identité, et JWT connecte les lecteurs depuis votre propre application. Les deux peuvent être actifs dans le même projet.