Pour aider à protéger les sessions SSO non surveillées, vous pouvez configurer un délai d’attente qui déconnecte automatiquement les utilisateurs après qu’ils aient été inactifs dans le portail de la Base de connaissances pendant une période définie. Cela donne aux administrateurs un meilleur contrôle sur la durée de l’ouverture des sessions inactives et aide à réduire le risque d’accès non autorisé.
Ce paramètre s’applique uniquement aux utilisateurs SSO configurés via SAML ou OpenID Connect. Il n’affecte pas les comptes utilisateurs Document360 standards.
Avant que tu commences
- Votre projet doit avoir un SSO configuré via SAML ou OpenID Connect.
- Vous devez avoir le rôle de projet Propriétaire ou Administrateur pour modifier les configurations SSO.
Ce paramètre ne concerne qu’aux utilisateurs SSO. Il n’affecte pas les utilisateurs réguliers de Document360.
Comment activer la déconnexion pour les utilisateurs inactifs de SSO
- Naviguez dans Paramètres () dans la barre de navigation de gauche du portail de la base de connaissances.
- Dans le panneau de navigation de gauche, allez dans Utilisateurs et permissions > SSO d’entreprise.
- Passez la souris sur la configuration SSO que vous souhaitez mettre à jour et cliquez sur l’icône Modifier ().
- Dans le panneau de configuration, allez dans l’onglet Paramètres Plus .
- Activez le bouton de temps d’expiration SSO pour la session d’inactivité .
- Dans le champ Durée du temps mort , saisissez le temps d’attente souhaité au format HH :MM (Heures :Minutes). La durée maximale que vous pouvez définir est de 23 heures et 59 minutes.
- Cliquez sur Enregistrer.
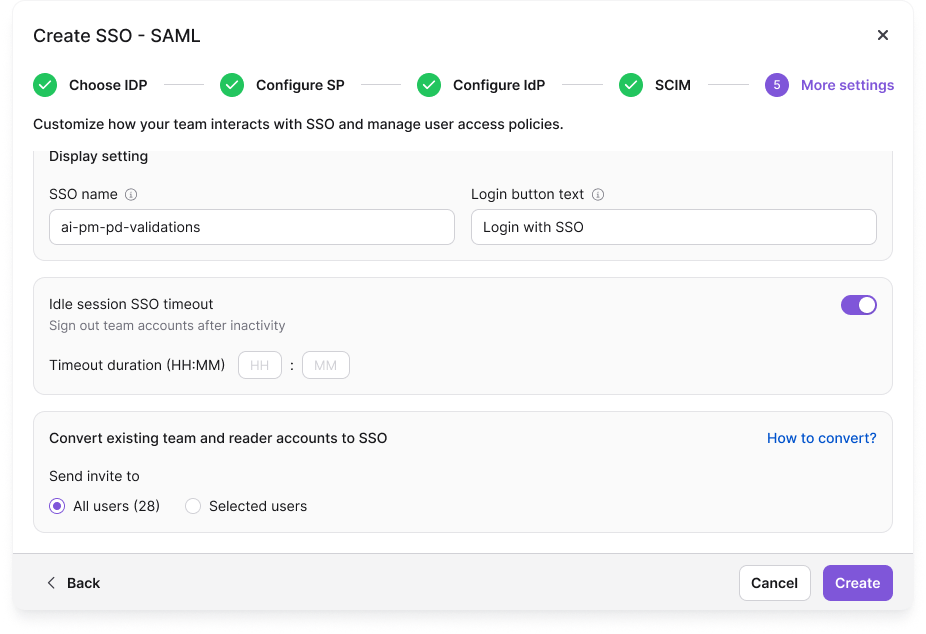
Une fois enregistrés, les utilisateurs SSO restant inactifs pendant la durée configurée seront automatiquement déconnectés et devront se reconnecter.
Meilleures pratiques
- Fixez le délai d’attente en fonction de la sensibilité des informations disponibles dans votre base de connaissances et des exigences de sécurité de votre organisation.
- Un délai d’attente plus court offre une meilleure sécurité de session mais peut obliger les utilisateurs à se connecter plus fréquemment. Choisissez une durée qui équilibre sécurité et convivialité.
- Informez les utilisateurs de SSO qu’un délai d’attente est activé afin qu’ils soient conscients que les sessions inactives pourraient les nécessiter de se reconnecter.
- Le délai d’attente par défaut est de 2 heures. Si cette durée répond aux exigences de votre organisation, aucun changement n’est nécessaire.
FAQ
Que se passe-t-il lorsqu’un utilisateur est déconnecté à cause de son inactivité ?
L’utilisateur devra se reconnecter via SSO pour retrouver l’accès au portail de la base de connaissances.
Y a-t-il une durée d’attente d’inactivité par défaut ?
Oui. La durée par défaut est de 2 heures. Vous pouvez ajuster cela à n’importe quelle valeur qui correspond aux exigences de votre projet.
Quelle est la durée maximale d’attente d’inactivité que je peux régler ?
Vous pouvez régler le délai d’attente à n’importe quelle durée, jusqu’à un maximum de 23 heures et 59 minutes.