JWT-lezergroepen laten je bepalen welke delen van je privé-kennisbank elke geauthenticeerde lezer kan benaderen. Wanneer een lezer inlogt via JWT SSO, gebruikt Document360 de lezergroep-ID's in hun tokenpayload om te bepalen welke projectversies, talen, categorieën en artikelen ze mogen bekijken.
Een JWT-lezersgroep is identiek aan een gewone Document360-lezersgroep. Deze erft dezelfde beperkingsinstellingen. Het enige verschil is hoe toewijzing werkt: in plaats van lezers handmatig toe te wijzen in het portaal, geef je hun groeps-ID's direct door in de JWT-payload.
Wanneer je JWT-lezersgroepen moet gebruiken.
Gebruik JWT-lezergroepen wanneer je inhoudsgebaseerde toegangsbeperkingen moet handhaven voor lezers die authenticeren via JWT SSO.
Voorbeeldscenario:
Je verkoopt een enterprise-tier add-on met eigen configuratie en API-documentatie. Alleen klanten die die add-on hebben gekocht, zouden die artikelen moeten zien. Iedereen anders zou alleen de standaarddocumentatie moeten zien.
Oplossing:
- Maak een lezersgroep aan in het privéproject van Document360, waarbij alleen toegang wordt gegeven tot de categorie enterprise add-on.
- Wijs lezers toe aan deze groep op basis van hun abonnementsniveau (doorgegeven via JWT-claims bij SSO-login).
Andere veelvoorkomende scenario's zijn:
- Een partnerintegratiegids die alleen zichtbaar is voor lezers van partnerorganisaties, niet voor algemene klanten.
- Documentatie van de bètafunctie is beperkt tot klanten die zich inschrijven in het bètaprogramma.
- Meerdere klantsegmenten (bijvoorbeeld verschillende regionale product-SKU's) die verschillende weergaven van dezelfde private kennisbank nodig hebben.
Als je kennisbank openbaar is of alle geauthenticeerde lezers dezelfde inhoud moeten zien, is een lezersgroeptoewijzing niet verplicht.
Voordat je begint
- Je project moet JWT SSO hebben geconfigureerd. Als je het nog niet hebt ingesteld, zie dan JWT configureren in Document360.
- Er moet minstens één lezersgroep bestaan in je project. Je kunt lezersgroepen aanmaken en beheren vanuit Instellingen () > Gebruikers & rechten > Lezers & groepen > Lezersgroepen .
- Je moet een rol als Project Owner of Admin hebben om toegang te krijgen tot de instellingen van lezersgroepen.
Lezergroep-ID's zijn alleen beschikbaar voor JWT-geconfigureerde projecten. Ze zijn niet zichtbaar op reguliere private knowledge base-projecten zonder JWT.
Stap 1: Vraag je lezersgroep-ID op
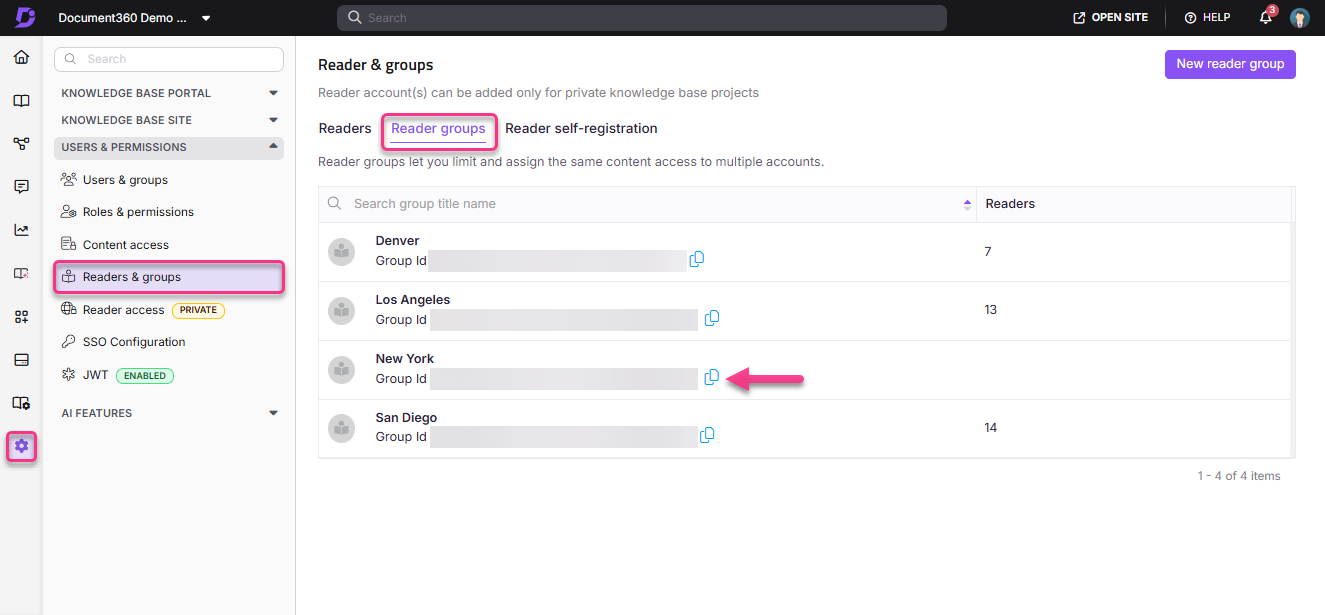
Elke lezersgroep in Document360 heeft een unieke ID die je in de JWT-payload opneemt om lezers aan die groep toe te wijzen.
- Ga naar Instellingen () > Gebruikers & machtigingen > Lezers & groepen.
- Selecteer het tabblad Lezersgroepen .
- Zoek de lezersgroep die je wilt gebruiken. De groeps-ID wordt onder de groepsnaam weergegeven.
- Klik op het kopieer-icoon om de groeps-ID naar je klembord te kopiëren.
Stap 2: Voeg lezergroep-ID's toe aan je JWT-payload
Zodra je de Group ID hebt, voeg je die op in het readerGroupIds veld van je JWT-payload.
Gebruik het volgende JSON-formaat:
{
  "username": "john.doe",
  "firstName": "John",
  "lastName": "Doe",
  "emailId": "john.doe@example.com",
  "readerGroupIds": [
    "26b3812e-7879-4407-b1c9-5755c32b886a",
    "674eadcd-793f-4131-b1e0-c1f055cc83b7"
  ],
  "tokenValidity": 15,
  "providerName": "app.example.com"
}
Om een lezer aan meerdere groepen toe te wijzen, voeg je elke Groep-ID toe als een aparte vermelding in de array, gescheiden door komma's.
Voorbeeld voor meerdere groepen:
"readerGroupIds": ["26b3812e-7879-4407-b1c9-5755c32b886a", "674eadcd-793f-4131-b1e0-c1f055cc83b7"]
Het tokenValidity veld bepaalt hoe lang de token geldig blijft, in minuten. De minimale waarde is 5 minuten en de maximale is 1440 minuten (1 dag).
Het providerName veld is alleen nodig als je project meerdere JWT-configuraties heeft. Stel het in op het domein van de bijbehorende JWT-configuratie. Voor meer informatie, zie Re-authenticating readers with multiple JWT-configuraties.
Wanneer de lezer authenticeert en toegang krijgt tot de kennisbank, gelden de beperkingen die in hun toegewezen lezersgroep zijn gedefinieerd automatisch. Ze kunnen alleen de projectversies, talen, categorieën en artikelen bekijken die door die groep zijn toegestaan.
Wanneer wijzigingen in lezersgroepen van kracht worden
Wijzigingen aan lezersgroep-ID's in de payload (toevoegingen of verwijderingen) worden pas van kracht nadat de huidige sessie van de lezer is verlopen, gebaseerd op de geldigheidsperiode van het token.
Voorbeeld: Als de tokengeldigheid op 30 minuten is gezet en je voegt een nieuwe Group ID toe aan de payload, geldt de wijziging pas na 30 minuten. Hetzelfde geldt bij het verwijderen van een Group ID.
Plan wijzigingen in lezersgroepen met deze vertraging in gedachten, vooral als je wilt dat toegangswijzigingen direct van kracht worden voor een specifieke lezer.
Taaltoegang voor JWT-lezers in de widget
Wanneer JWT-authenticatie is geconfigureerd voor de widget, wordt de zichtbaarheid van de inhoud bepaald door de rechten die aan de geauthenticeerde lezer zijn toegekend en de filters voor contenttoegang die binnen de widget zijn geconfigureerd. Tijdens het inloggen valideert het systeem de rechten van de lezer tegen de inhoudstoegangsinstellingen van de widget. Alleen de rechten die overlappen tussen de lezersgroep en de widgetconfiguratie worden meegenomen bij het bepalen welke inhoud de lezer kan benaderen.
Als een lezer behoort tot een lezersgroep met taalniveau-rechten, toont de widget alleen inhoud in de talen die via die lezersgroep beschikbaar zijn, zelfs als de widget zelf is geconfigureerd met bredere toegang, zoals projectniveau-toegang.
Om lezers toegang te geven tot inhoud in meerdere talen
- Configureer de lezergroep met alle talen die beschikbaar zouden moeten zijn voor de lezer bij het inloggen.
- Controleer of de contenttoegangsinstellingen van de widget de toegang niet beperken tot een smallere set content.
Best practices
- Houd de tokengeldigheid zo kort als praktisch is voor jouw gebruikssituatie. Kortere geldigheid betekent dat toegangswijzigingen eerder van kracht worden.
- Controleer regelmatig de opdrachten van je lezersgroep om ervoor te zorgen dat lezers geen toegang meer hebben tot inhoud die ze niet meer nodig hebben.
- Gebruik het kopieerpictogram in het portaal om Group ID's direct te plakken, zodat handmatig transcriptiefouten worden voorkomen.
- Test de toewijzing van lezergroepen na elke wijziging van de payload door in te loggen als testlezeraccount om te bevestigen dat toegangsbeperkingen zoals verwacht worden toegepast.
FAQ
Kan een lezer tot meer dan één lezersgroep behoren?
Ja. Je kunt meerdere Groeps-ID's in de readerGroupIds array opnemen. De lezer erft de gecombineerde toegangsrechten van alle toegewezen groepen.
Waarom kan ik de groeps-ID niet zien in mijn project?
Lezergroep-ID's zijn alleen zichtbaar in JWT-geconfigureerde projecten. Als je project geen JWT SSO heeft ingeschakeld, verschijnt het groeps-ID-veld niet onder het tabblad Lezergroepen.
Wat gebeurt er als ik een ongeldige Group ID aan de payload toevoeg?
Het token wordt nog steeds gegenereerd, maar de ongeldige Groeps-ID zal niet aan een groep worden gekoppeld. De lezer heeft mogelijk niet de verwachte toegangsbeperkingen. Controleer altijd Groeps-ID's door ze direct van het portaal te kopiëren.
Als ik een Group ID uit de payload verwijder, verliest de lezer dan direct de toegang?
Nee. Wijzigingen gaan pas in nadat het huidige token is verlopen. Als de geldigheid van de token is ingesteld op 30 minuten, gelden toegangswijzigingen na 30 minuten na de laatste tokenuitgifte.
Waarom is de knop 'CSV' exporteren uitgeschakeld op mijn lezersgroeppagina?
Document360 slaat geen lezergegevens op voor lezers die via JWT zijn geauthenticeerd, omdat deze extern worden geauthenticeerd in uw eigen applicatie. Als een lezersgroep volledig uit JWT-lezers bestaat, is de knop CSV-export uitgeschakeld voor alle rollen, inclusief Admin en Owner, omdat er geen portal-stored readerdata is om te exporteren. Als uw project een mix van Normal-, SSO- en JWT-lezers ondersteunt, kunnen Normal- en SSO-lezergegevens nog steeds geëxporteerd worden, maar JWT-lezergegevens niet. Zie het artikel over de Export reader-groep voor meer details over deze beperking.