Stel SAML SSO in zodat je gebruikers en lezers via je identiteitsprovider (IdP), zoals Okta, Microsoft Entra ID of Google Workspace, inloggen op Document360, in plaats van met een apart Document360-wachtwoord. Document360 fungeert als dienstverlener (SP): je IdP bevestigt wie inlogt en stuurt Document360 een digitaal ondertekende bevestiging, een zogenaamde assertie.
Wat SAML je geeft
- De beveiligingsregels van je IdP zijn van toepassing op Document360. Multi-factor authenticatie (MFA), voorwaardelijke toegangsbeleid en sessiecontroles die je in je IdP instelt, gelden elke keer dat iemand inlogt.
- Je bestuurt de toegang vanaf één plek. Wanneer je iemand in je IdP deactiveert, kan diegene niet langer inloggen op Document360.
Dit artikel helpt je bij het kiezen van je IdP, leidt je door de installatie-wizard en laat zien hoe mensen kunnen inloggen vanaf het dashboard van je IdP, zodat je je certificaat actueel kunt houden.
Kies je identiteitsprovider
Elke onderstaande IdP ondersteunt inloggen voor gebruikers en lezers, en inloggen vanaf het dashboard van de IdP. Ze verschillen in SCIM-ondersteuning, die gebruikers en lezers automatisch in sync houdt met je IdP. Selecteer je IdP om de stapsgewijze handleiding te openen.
| Identiteitsverstrekker | SCIM-provisioning |
|---|---|
| Okta | Gebruikers en lezers |
| Microsoft Entra ID | Gebruikers en lezers |
| Google Workspace | Niet ondersteund |
| OneLogin | Alleen lezers |
| ADFS | Via tools van derden |
| Andere SAML 2.0-aanbieders | Als je IdP SCIM ondersteunt |
Stel SAML SSO op
Voordat je begint
- Je hebt de rol Eigenaar of Beheerder nodig in je Document360-project.
- Je hebt beheerdersrechten nodig voor je IdP.
- Zorg dat het X.509-certificaat van je IdP klaar is, in PEM-, CRT- of CER-formaat, tot 10 MB.
Twee keuzes in deze opstelling zijn niet ongedaan te maken:
- Identiteitsprovider: Je kunt de IdP niet wijzigen nadat je de configuratie hebt aangemaakt.
- Converteer bestaande accounts naar SSO: Geconverteerde gebruikers en lezers verliezen direct hun wachtwoord en moeten inloggen via je IdP. Ieder van hen ontvangt een e-mail over de wijziging.
- Ga naar Instellingen () > Gebruikers & Rechten > Enterprise SSO.
- Selecteer Create SSO, en selecteer vervolgens SAML.
- Selecteer je identiteitsprovider. De setup-wizard opent.
- Kopieer in Configure SP de parameters die Document360 genereert (subdomein, callback-pad en entiteits-ID) naar je IdP.
- Voer bij Configure IdP de waarden van je IdP in: de Sign on URL, Entity ID en X.509-certificaat. Om mensen te laten inloggen vanaf het dashboard van je IdP, zet je Toestaan dat IdP initieert aanmelden aan.
- (Optioneel) Op SCIM zet je automatische provisioning van gebruikers en groepen in.
- Op Meer instellingen stel je de SSO-naam, de inlogknop en de time-out van de idle sessie in. Als je wilt dat bestaande gebruikers en lezers inloggen via je IdP in plaats van met een wachtwoord, kies er dan voor om hun accounts om te zetten naar SSO.
Voor de exacte waarden die je voor je IdP kunt kopiëren, volg de handleiding in Choose your identity provider.
Als je klaar bent, verschijnt de configuratie in de Enterprise SSO-lijst . Om het later te wijzigen, bewerk de configuratie: dezelfde instellingen verschijnen als tabbladen in plaats van wizard-stappen.
Laat mensen inloggen vanaf je IdP-dashboard
Standaard loggen mensen in vanaf de Document360-aanmeldpagina. Met IdP-geïnitieerde aanmelding kunnen gebruikers en lezers Document360 ook direct openen vanaf het dashboard van je IdP.
Als je tijdens de installatie niet hebt ingeschakeld dat IdP het aanmelden initieert , zet het dan aan voor een bestaande configuratie:
-
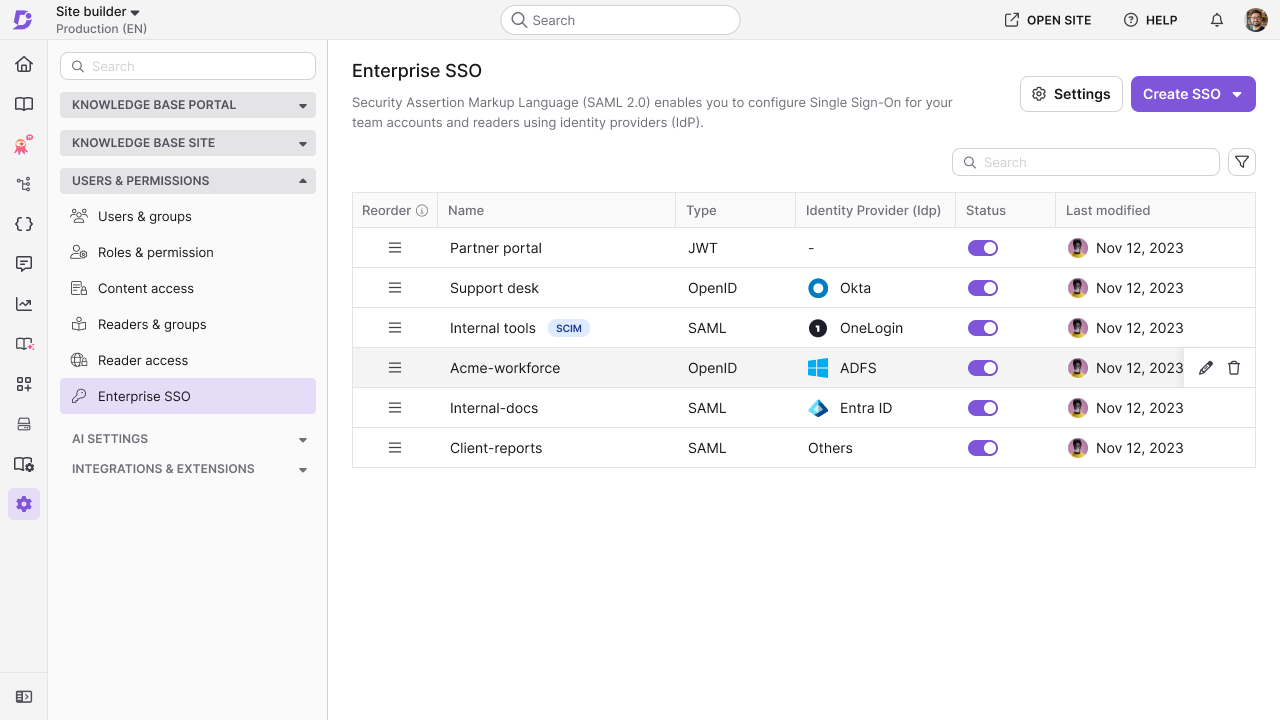
Ga naar Instellingen () > Gebruikers & Rechten > Enterprise SSO.
-
Beweeg met de muis over de configuratie en selecteer dan het pictogram Bewerken ().
-
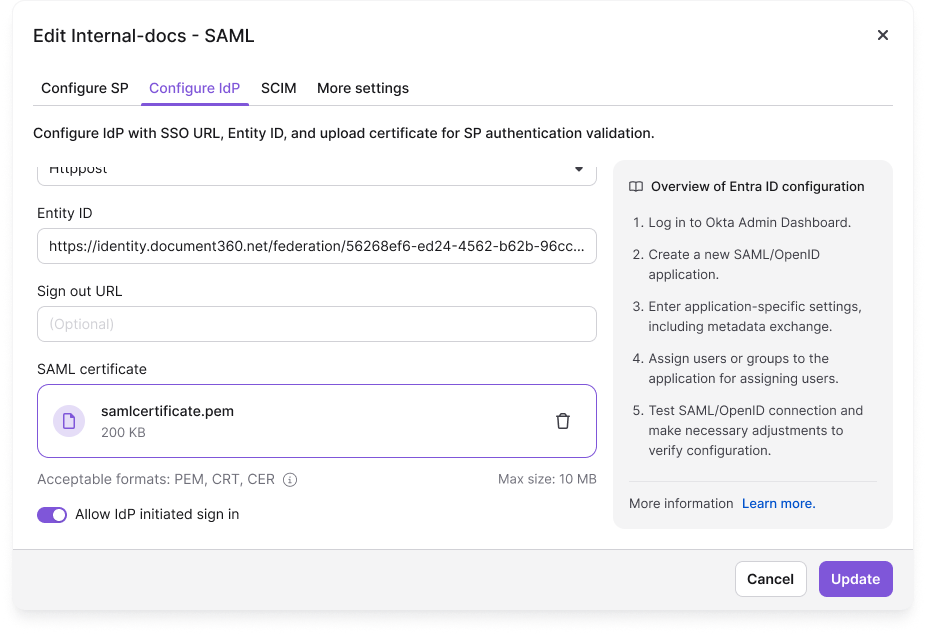
Selecteer het tabblad IdP-configuraties .
-
Zet Admit IdP initiated login in aan.
-
Selecteer Updaten.
Kopieer vervolgens de door IdP geïnitieerde aanmeld-URL van je IdP en deel deze met je gebruikers en lezers. Zij openen de URL, loggen in op het dashboard van je IdP en selecteren je Document360-project om direct naar binnen te gaan.
Als mensen een foutmelding zien wanneer ze Document360 openen via het dashboard van je IdP, controleer dan of Admit IdP-initiatief inloggen is ingeschakeld.
Verleng je SAML-certificaat voordat het verloopt
Document360 gebruikt het X.509-certificaat van je IdP om elke aanmelding te controleren. Wanneer het certificaat verloopt, werkt de SAML-aanmelding niet meer voor iedereen die die configuratie gebruikt.
Vijftien dagen voor de vervaldatum verschijnt er een SAML Certificate Rotation Notice-banner op de Enterprise SSO-pagina . Download het bijgewerkte certificaat van de banner en vernieuw het in je IdP vóór de vervaldatum. Lees voor meer informatie over Managing SSO certificates.
Nadat je SAML hebt ingesteld
SCIM-provisioning instellen
Voeg gebruikers en lezers toe in je IdP, update en deactiveer ze, en Document360 werkt automatisch bij.
Lees meer →Verwijder een SAML-configuratie
Ontdek wat er gebeurt als je een SAML-configuratie verwijdert, en hoe je dat veilig kunt doen.
Lees meer →FAQ
Kan ik meer dan één SAML-configuratie in een project hebben?
Ja. Je kunt meerdere SAML-configuraties tegelijk actief hebben, elk met een andere identiteitsprovider. Je kunt bijvoorbeeld Okta gebruiken voor je gebruikers en Microsoft Entra ID voor je lezers.
Kan ik SAML en OpenID Connect tegelijk gebruiken?
Nee. SAML en OpenID Connect kunnen niet allebei actief zijn in hetzelfde project. Om te wisselen, zet je de configuratie uit die je niet meer wilt gebruiken.
Kan ik SAML en JWT tegelijk gebruiken?
Ja. SAML meldt gebruikers en lezers aan via je identiteitsprovider, en JWT meldt lezers aan vanuit je eigen applicatie. Beide kunnen actief zijn in hetzelfde project.