Als je meerdere Document360-projecten onder hetzelfde account beheert, kun je een bestaande SSO-configuratie (SAML of OpenID Connect) hergebruiken voor die projecten in plaats van een nieuwe helemaal opnieuw op te zetten. Dit doe je door de bestaande verbinding te selecteren uit het dropdown 'Configureer een bestaande verbinding' tijdens de SSO-opzetstroom in het doelproject. Het hergebruiken van een configuratie houdt je identiteitsproviderinstellingen consistent en voorkomt dat werk tussen projecten wordt gedupliceerd.
Wanneer dit te gebruiken
Gebruik dit wanneer je wilt:
- Pas dezelfde SSO-configuratie toe op een Sandbox-project dat je Production-project al gebruikt.
- Breid de SSO-toegang uit naar een nieuw project zonder je Identity Provider te herconfigureren.
- Houd meerdere projecten uitgelijnd onder dezelfde IdP- en protocolinstellingen.
Voordat je begint
- Je moet al een bestaande SSO-configuratie (SAML of OpenID Connect) hebben ingesteld op minstens één project in je account.
- Je moet de rol Eigenaar of Beheerder hebben op het doelproject waar je de configuratie wilt mappen .
- De nieuwe configuratie moet dezelfde Identity Provider en hetzelfde SSO-protocol (SAML of OpenID Connect) gebruiken als de bestaande configuratie.
Hoe je een bestaande SSO-configuratie aan een ander project koppelt
- Log in op je Document360-account en navigeer naar het project waar je de bestaande SSO-configuratie wilt toepassen.
- Navigeer naar Instellingen () in de linker navigatiebalk van het kennisbankportaal.
- Ga in het linker navigatiepaneel naar Gebruikers & rechten > Enterprise SSO.
- Klik op Create SSO, selecteer vervolgens SAML of OpenID Connect om het protocol van je bestaande configuratie te matchen.
Het hier gekozen protocol moet overeenkomen met het protocol van de bestaande SSO-configuratie. Je kunt een SAML-configuratie niet mappen naar een OpenID Connect-opstelling, of andersom.
- Selecteer in de Choose IdP-stap dezelfde Identity Provider die in je bestaande SSO-configuratie wordt gebruikt.
De hier geselecteerde Identity Provider moet overeenkomen met de Identity Provider die wordt gebruikt in de bestaande SSO-configuratie die je wilt hergebruiken.
- Ga door naar de stap IdP configureren . Selecteer in het dropdown 'Configureer een bestaande verbinding (optioneel) de bestaande SSO-configuratie die je wilt hergebruiken en klik vervolgens op Volgende.
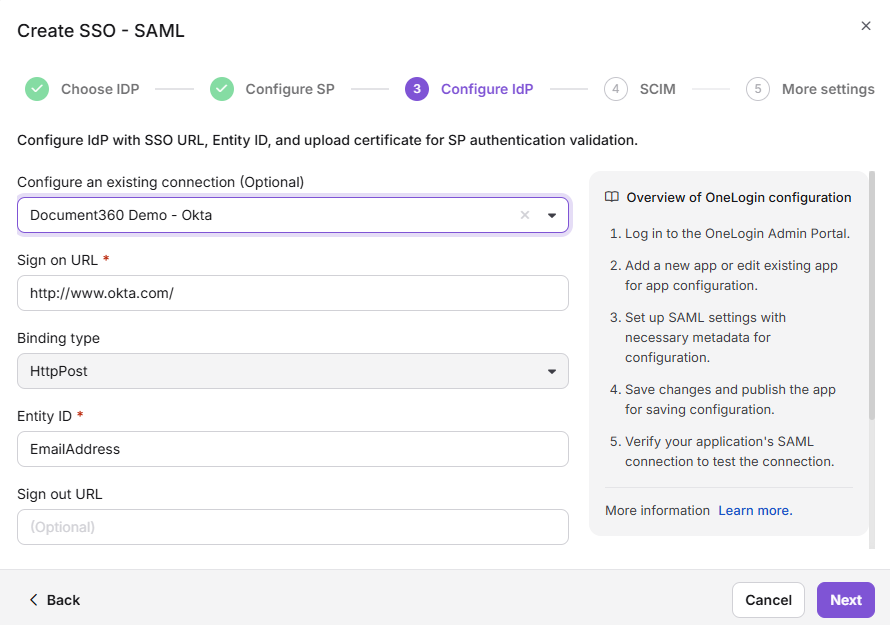
- Voltooi de resterende configuratiestappen en klik op Aanmaken.
De nieuwe SSO-configuratie wordt aangemaakt voor het doelproject op basis van de bestaande verbinding die je hebt gekozen.
Best practices
- Controleer altijd of het doelproject dezelfde Identity Provider en hetzelfde protocol gebruikt voordat je dit proces start. Mismatches voorkomen dat je de bestaande configuratie in het dropdown kunt selecteren.
- Na het mappen van de configuratie voeg je SSO-gebruikers apart toe aan het doelproject. Het mappen van de configuratie draagt niet automatisch gebruikerstoewijzingen over van het oorspronkelijke project.
- Als je SSO uitbreidt naar een Sandbox-project, test dan de inlogflow met minstens één SSO-gebruiker voordat je toegang communiceert naar het bredere team.